העולם הדיגיטלי מתפתח במהירות, אך עם התפתחות זו מגיעות גם איום ביטחוניים חדשים. אחת מהפגיעות האחרונות והחמורות שזכו לתשומת לב היא CVE-2026-4765, פגיעה מסוג Stored Cross-Site Scripting (XSS) ב-RD Station Conversas, פלטפורמת שיחות שמשמשת רבות על ידי עסקים בישראל ובעולם. הפגיעה הזו, שיכולה להביא לניצול חמור של נתונים ופריצת ביטחון, דורשת תשומת לב מיוחדת. בערך זה נחקור את הפגיעה, את ההשלכות שלה, ואת הדרכים להתגונן מפניה. RD Station Conversas היא פלטפורמה פופולרית לשיחות עם לקוחות, המשמשת על ידי חברות רבות כדי לספק שירות לקוחות מותאם אישית. עם זאת, כמו בכל פלטפורמה דיגיטלית, היא לא חסינה מפגיעות ביטחוניות. הפגיעה CVE-2026-4765 היא פגיעה מסוג Stored XSS, שבה קוד זדוני נשמר על השרת ומקודם על ידי הפלטפורמה עצמה. זה מאפשר למתקיף להזריק קוד מזיק שיבוצע בכל פעם שמשתמשים יגישו לאזור הפגיע. הפגיעה הזו היא חמורה במיוחד מכיוון שהיא מאפשרת למתקיף לגנוב נתונים, לשנות תוכן דף, ולבצע פעולות אחרות ללא ידיעת המשתמש. בנוסף, היא יכולה להיות ניצולה כדי לבצע התקפות נוספות, כמו פיצוח חשבונות או הפצת זיהומים.

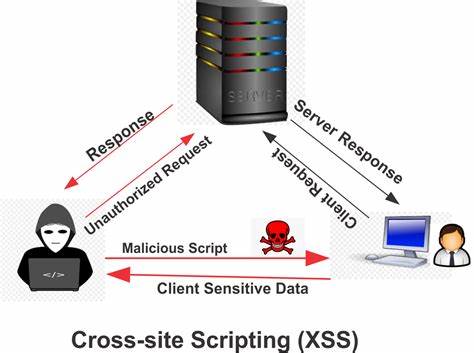
לכן, חשוב מאוד להבין את הטכניקה מאחורי הפגיעה הזו, ולהתחיל להתגונן כבר היום. כדי להבין טוב יותר את הפגיעה, נצפה כיצד היא מתרחשת. Stored XSS מתרחשת כאשר קוד זדוני נשמר על השרת, בדרך כלל בתוך נתוני שימושר או בסיס נתונים. כאשר משתמשים אחרים מגישים לאזור הזה, הקוד הזדוני מתבצע בתוך הדפדפן שלהם, ללא ידיעתם. זה מאפשר למתקיף לבצע פעולות שונות, כמו גנבת סיסמאות, הפצת וירוסים, או אפילו הפיכת הדף לאתר מזויף. הפגיעה CVE-2026-4765 ב-RD Station Conversas היא דוגמה טובה לכך. המתקיף יכול להזריק קוד זדוני לתוך שיחות עם הלקוחות, וכל פעם שלקוח יגיש לשיחה הזו, הקוד יתבצע. זה יכול להביא לניצול חמור של נתונים, ולפגיעה בביטחון הפרטיות של הלקוחות. אחת מההשלכות החמורות ביותר של הפגיעה הזו היא אובדן אמון. כאשר לקוחות מגלים שהפלטפורמה שמשתמשים בה נפגעה, הם עלולים לאבד את האמון בחברה. זה יכול להביא לירידה במכירות, נזק לתדמית, ואפילו תביעות משפטיות. לכן, חשוב מאוד לחברות להשקיע בביטחון, ולהתחיל להתגונן כבר היום. כיצד להתגונן מפני הפגיעה CVE-2026-4765? ראשית, חשוב לבדוק אם הפלטפורמה שמשתמשים בה עודכנה.
חברות כמו RD Station בדרך כלל מפרסמות תיקונים לביטחון, ולכן חשוב להתעדכן באופן קבוע. בנוסף, ניתן להשתמש בתוכנות אנטי-וירוס ותוכנות אבטחה כדי להגן על הנתונים. אחד מהדברים החשובים ביותר להתגוננות מפני XSS הוא להשתמש בסניטיזציה של נתונים. סניטיזציה היא תהליך שבו נתונים נשלחים דרך פלטפורמה, ומסננים את הקוד הזדוני לפני שהוא מתבצע. זה יכול להיות עבודה מורכבת, אך זה יכול להציל את החברה מנזקים גדולים. בנוסף, חשוב להשתמש בתוכנות אבטחה מתקדמות, כמו WAF (Web Application Firewall), שיכולות לזהות התקפות XSS ולעצור אותן לפני שהן יפגעו. WAF היא תוכנה שמשמשת כמגן בין האתר לבין המתקיף, ויכולה להגן על הנתונים מפני התקפות שונות. אחד מהדברים החשובים ביותר להתגוננות מפני XSS הוא חינוך. חשוב שהעובדים יודעים את הסיכונים, וידעו כיצד להתגונן מפני התקפות. חינוך זה יכול להיות דרך סדנאות, קורסים, או אפילו פוסטים פנימיים. חשוב שהעובדים יודעים את הסימנים של התקפות XSS, וידעו מה לעשות במקרה של התקפה. הפגיעה CVE-2026-4765 היא דוגמה טובה לכך שפגיעות ביטחוניות יכולות להיות חמורות, ולכן חשוב להתחיל להתגונן כבר היום.
חברות כמו RD Station עושות מאמצים כדי להגן על הפלטפורמה שלהן, אך זה לא מספיק. חשוב שהחברות יתחילו להשקיע בביטחון, ולהתחיל להתגונן כבר היום. בהמשך, נחקור את הפגיעה הזו יותר עמוק, ונראה כיצד ניתן להתגונן מפניה. נראה גם את ההשלכות החמורות של הפגיעה הזו, ואת הדרכים להתגונן מפניה. חשוב להבין שהפגיעה הזו היא רק אחת מתוך רבות, ולכן חשוב להתחיל להתגונן כבר היום.