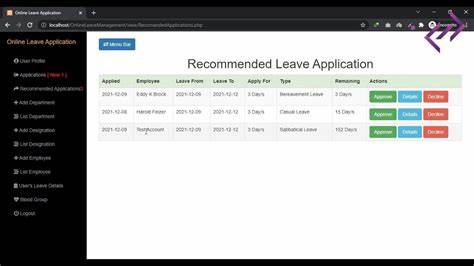
בצעד שזעזע את קהילת הביטחון הסייבר, התגלה פגם ביטחוני חמור במערכת Simple Online Leave Management System של CodeAstro. הפגם, שזוהה כ-CVE-2026-15523, יכול לאפשר למתקיפים לבצע פעולות מזיקות ללא הרשאה. זהו פגם שדורש תשומת לב מיידית מכל ארגונים המשתמשים במערכת זו. הפגם, שנחשף לאחר בדיקות מקיפות, מאפשר למתקיפים לבצע הורדות לא מורשות של קבצים מהשרת. זה יכול להביא לנזק משמעותי, כולל גנבת מידע רגיש, הפרת פרטיות ושיבוש פעילות המערכת. החשש הוא שהפגם יכול להיות מנוצל על ידי מתקיפים כדי לבצע פעולות נוספות, כמו התקנת תוכנות זדוניות או גנבת נתונים נוספים. לפי החוקרים שגילו את הפגם, הוא נובע מתכנון לא נכון של מערכת ההרשאות. המערכת לא מבצעת בדיקות מספיקות לפני ביצוע פעולות קריטיות, מה שמאפשר למתקיפים לבצע פעולות ללא הרשאה. זהו פגם שיכול להשפיע על כל גרסאות המערכת, ולכן חשוב מאוד לעדכן את המערכת מיידית. אחד מהסיכונים הגדולים של פגם זה הוא יכולת המתקיפים לבצע התקפות של צד שלישי. באמצעות הפגם, המתקיפים יכולים לבצע פעולות בשם משתמשים מורשים, מה שיכול להביא לאובדן אמון ונגישות לא מורשת של מידע רגיש.

זה יכול להיות קטלני עבור ארגונים שמשתמשים במערכת לניהול חופשות של עובדים, שכן מידע זה יכול להיות רגיש ביותר. החוקרים מציעים מספר צעדים להגנה על המערכת. ראשית, יש לעדכן את המערכת מיידית לגרסה המאושרת. בנוסף, יש לבצע בדיקות ביטחון קבועות כדי לאתר פגמים נוספים. חשוב גם להטיל ספק בכל פעולה חשודה ולהתקין מערכות הגנה נוספות, כמו חומת אש ומערכות זיהוי התקפות. הפגם הזה מזכיר את החשיבות של ניהול ביטחון פעיל. ארגונים רבים משתמשים במערכות ניהול חופשות כדי לשפר את יעילותם, אך הם חייבים להבין את הסיכונים הקשורים בשימוש במערכות אלו. פגם כזה יכול להביא לנזק משמעותי, ולכן חשוב מאוד לבצע בדיקות ביטחון קבועות ולהתעדכן על הפגמים החדשים. בהמשך, חשוב לבחור במערכות ניהול חופשות שמבצעות בדיקות ביטחון קבועות ומשתמשות בטכנולוגיות מתקדמות להגנה. זה יכול להיות יקר יותר, אך זה יכול לחסוך הרבה כסף וזמן בעתיד. ארגונים צריכים להבין את החשיבות של השקעה בביטחון סייבר, שכן זה יכול להגן עליהם מפני התקפות מזיקות. בהתחשב בפגם הזה, חשוב גם לבחון את כל המערכות שמשתמשים בהן.
אם יש פגמים דומים במערכות אחרות, יש לפתור אותם מיידית. זה יכול להיות מורכב, אך זה חיוני להגנה על המידע הרגיש שלך. ארגונים צריכים להבין את החשיבות של ניהול ביטחון פעיל ולהיעזר בחוקרים מקצועיים כדי להגן על מערכותיהם. בסיכום, הפגם CVE-2026-15523 במערכת Simple Online Leave Management System של CodeAstro הוא אזהרה חשובה לכל ארגונים המשתמשים במערכת זו. פגם זה יכול להביא לנזק משמעותי, ולכן חשוב מאוד לעדכן את המערכת מיידית ולבצע בדיקות ביטחון קבועות. ארגונים צריכים להבין את הסיכונים הקשורים בשימוש במערכות ניהול חופשות ולהשקיע בביטחון סייבר כדי להגן על מידעם הרגיש.