חשיפה: פגיעה קשה באבטחת תוסף WordPress 'Members - Membership & User Role Editor' (CVE-2026-12426)

מציאות מדומה
🚨 CVE-2026-12426 The Members – Membership & User Role Editor Plugin plugin for WordPress is vuln

תוסף פופולרי לניהול חברויות ופרמיסיות ב-WordPress נחשף כגולש לפגיעה חמורה. לומדו על הסיכונים, הדרכים להתגונן, והאמצעים לשיקום מהיר של אתר WordPress שלכם.

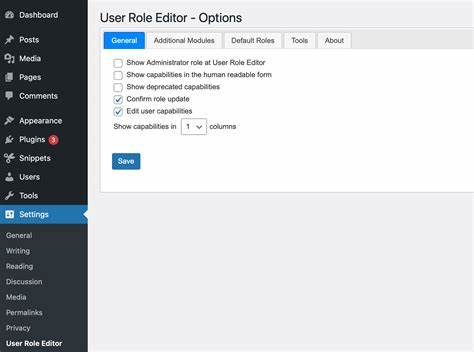
העולם של WordPress, שבו מיליוני אתרים משתמשים בתוספים שונים כדי לשפר את התפקודיות, נחשף שוב לפגיעה חמורה באבטחה. הפעם, מדובר בתוסף 'Members - Membership & User Role Editor', שמשמש לניהול חברויות ופרמיסיות משתמשים. הפגיעה, שזוהתה כ-CVE-2026-12426, מהווה איום משמעותי על אתרי WordPress רבים, ודורשת פעולה מיידית מצד מנהלי האתרים. התוסף 'Members - Membership & User Role Editor' הוא אחד התוספים הפופולריים ביותר בתחום ניהול חברויות ופרמיסיות, עם מיליוני הורדות ומשתמשים פעילים. הוא מאפשר למנהלי אתרים ליצור חברויות, להגדיר פרמיסיות מותאמות אישית, ולשלוט בקפדנות על גישה לתוכן. עם זאת, הפגיעה החדשה חשפה חולשה משמעותית, שמאפשרת למתקיפים לבצע פעולות מסוכנות, כולל גישה לא מורשמת, שינוי פרמיסיות, ואף השתלטות על האתר כולו. הפגיעה, שזוהתה כ-CVE-2026-12426, נובעת מתקלה באימות נתונים, שמאפשרת למתקיפים לבצע התקפות מסוג 'Insecure Direct Object References' (IDOR). התקפות אלו מאפשרות למתקיפים לגשת לנתונים או לפעולות שאינם אמורים להיות נגישים להם, ללא צורך באימות זהות.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

בתוסף זה, הפגיעה מאפשרת למתקיפים לשנות פרמיסיות של משתמשים, ליצור משתמשים חדשים עם רמות גישה גבוהות, ולבצע פעולות אחרות שיכולות לפגוע באתר. הסיכונים הנלווים לפגיעה זו הם רבים ומגוונים. ראשית, המתקיפים יכולים להשתלט על האתר ולהשתמש בו לצורכי זדון, כמו הפצת תוכנות זדוניות, התקפות DDoS, או אפילו שימוש באתר כפלטפורמה להפצת תוכן מזיק. בנוסף, הפגיעה מאפשרת גישה לאזור האדמיניסטרציה של האתר, שמאפשרת למתקיפים לשנות תוכן, למחוק נתונים, ולבצע פעולות אחרות שיכולות לפגוע באתר ולגרום נזק משמעותי. כדי להתגונן מפני הפגיעה, יש למנהלי אתרים לבצע מספר צעדים מיידיים. ראשית, יש לעדכן את התוסף לגריסת האחרונה, שמכילה את התיקון לפגיעה. אם התוסף לא זמין בגרסה מתוקנת, יש לנתק אותו מיידית מהאתר, ולהשתמש בתוסף חלופי עד שיתוקן. בנוסף, יש לבדוק את האתר לחולשות אחרות, ולהשתמש באמצעי אבטחה מתקדמים, כמו תוספים לאבטחה, שיטורי גישה, ושיטורי פעולות. אחד האמצעים החשובים ביותר להתגוננות מפני פגיעות כאלו הוא שימוש בתוספים לאבטחה, כמו Wordfence או Sucuri.

תוספים אלו מספקים הגנה מתקדמת נגד התקפות, כולל הגנה מפני התקפות IDOR, ומאפשרים למנהלי האתרים לזהות ולמנוע התקפות לפני שהן יפגעו באתר. בנוסף, יש לבצע בדיקות אבטחה סדירות, ולהשתמש באמצעי אבטחה נוספים, כמו שיטורי גישה, שיטורי פעולות, ושיטורי שינויים. הפגיעה החדשה בתוסף 'Members - Membership & User Role Editor' היא תזכורת נוספת לחשיבות האבטחה באתרי WordPress. עם מיליוני אתרים משתמשים בתוספים שונים, הפגיעות באבטחה יכולות לפגוע באתרים רבים, ולגרום נזק משמעותי. לכן, יש למנהלי אתרים להיות מודעים לסיכונים, ולהשתמש באמצעי אבטחה מתקדמים כדי להגן על אתריהם מפני התקפות. בהמשך, יש לציין שהפגיעה החדשה היא חלק מתופעה רחבה יותר של פגיעות באבטחה בתוספים ל-WordPress. עם התפתחות האתרים, וגידול במספר התוספים, הפגיעות באבטחה הופכות לנפוצות יותר, ודורשות פעולה מיידית מצד מנהלי האתרים. בסיכום, הפגיעה החדשה בתוסף 'Members - Membership & User Role Editor' היא תזכורת נוספת לחשיבות האבטחה באתרי WordPress.

הפגיעה החדשה היא חלק מתופעה רחבה יותר של פגיעות באבטחה בתוספים ל-WordPress, ודורשת פעולה מיידית מצד מנהלי האתרים.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-15072 The KiviCare – Clinic & Patient Management System (EHR) plugin for WordPress is
13 יולי 2026 חשיפה: פגיעות חמורות ב-CVE-2026-15072 - מה זה אומר לארגוני הבריאות?

הפגיעות החמורה ב-CVE-2026-15072 בתוספת KiviCare ל-WordPress מאיימת על מערכות ניהול מטופלים. תגלו את הסיכונים, הדרכים למניעת התקפות וההשלכות על מערכות EHR.

🚨 CVE-2026-13250 The Solace Extra plugin for WordPress is vulnerable to authorization bypass in all
13 יולי 2026 אזהרה: פגיעות חמורות ב-TagDiv Composer - מה זה אומר לך?

הפגיעות CVE-2026-13250 בגרסאות החדשות של TagDiv Composer מאפשרת גישה בלתי מורשית לאתר. לומדו כיצד להגן על אתר וורדפרס שלכם מפני התקפות.

🚨 CVE-2026-15073 The KiviCare – Clinic & Patient Management System (EHR) plugin for WordPress is
14 יולי 2026 חשיפה: פגיעה קשה במערכת KiviCare - Clinic & Patient Management System (EHR) - CVE-2026-15073

הפגיעה החדשה במערכת KiviCare, המותקנת ב-WordPress, מאפשרת גישה לא מורשמת למסד הנתונים של מערכת ניהול מרפאות. לומדו על הסיכונים, הדרכים למניעת הפגיעה והצעדים הנדרשים כדי להגן על מערכת האחסון האלקטרוני שלכם.

🚨 CVE-2026-5743 The SimpLy Gallery Block & Lightbox plugin for WordPress is vulnerable to Stored
14 יולי 2026 חשיפה: פגיעות חמורות בתוסף SimpLy Gallery Block & Lightbox ל-WordPress - מה צריך לדעת

תוסף פופולרי ל-WordPress נחשף כפגיע לקמפיין של התקפות Stored XSS. האם אתם בסיכון? מה צריך לעשות כדי להגן על אתר ה-WordPress שלכם?

🚨 CVE-2025-13968 The Starboard Suite Reservation Calendars plugin for WordPress is vulnerable to Sto
14 יולי 2026 חשיפה: פגיעות קשות ב-Tarboard Suite Reservation Calendars - מה עליך לדעת

הפלוגין הפופולרי ל-WordPress, Starboard Suite Reservation Calendars, נחשף כפגיע לקריאת תיקיות (Sto) ולתקיפות אחרות. הכולל הסברים מקיפים, צעדים להגנה, ומידע על השפעות הפגיעה.

🚨 CVE-2026-13116 The PDF Invoices & Packing Slips for WooCommerce plugin for WordPress is vulner
14 יולי 2026 חשיפה: פגיעות קשות בפלוגין PDF Invoices & Packing Slips ל-WooCommerce - מה עליך לדעת

הפלוגין הפופולרי PDF Invoices & Packing Slips ל-WooCommerce נחשף כפגיע לקריאה CVE-2026-13116. לומדו על הסיכונים, הדרכים להתגונן ומה לעשות אם אתם משתמשים בפלוגין הזה.

🚨 CVE-2026-3367 The Lockme OAuth2 calendars integration plugin for WordPress is vulnerable to Stored
14 יולי 2026 חשיפה: פגיעות חמורות ב-Token OAuth2 של תוסף Lockme ל-WordPress - מה צריך לדעת

תוסף Lockme OAuth2 Calendars Integration ל-WordPress נחשף כפגיע לקריאה חמורה של CVE-2026-3367. מאמרים זה מסביר את הסיכונים, את הדרכים להגן על אתר WordPress שלך, ואת הצעדים הנדרשים כדי למנוע התקפות.