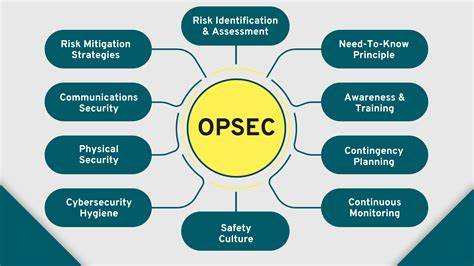
כישלון מבצעי חמור של קבוצת הרנסוםור INC איפשר לארגונים אמריקאים לשחזר נתונים שנחטפו ללא צורך בתשלום כופר. האירוע, שפורסם על ידי BleepingComputer, מצביע על טעות אופסק (Operational Security) חמורה שגרמה לארגונים להשתמש בחולשות של התוקפים לשחזור המידע. תחקיר זה יסקר את פרטי האירוע, את השפעותיו על הקורבנות ואת הלקחים המרכזיים שיש ללמוד ממנו. קבוצת INC, המוכרת בפעילותה התוקפנית נגד ארגונים ברחבי העולם, נודעה בשיטותיה האגרסיביות והמתוחכמות. עם זאת, הפעם, טעות מבצעית חמורה איפשרה לארגונים להשתמש בחולשות של התוקפים לשחזור הנתונים. לפי הדיווחים, הקבוצה לא הצליחה למחוק את הנתונים באופן מלא לפני שפרסמה את הדרישות לכופר, מה שאיפשר לארגונים להשתמש בגרסאות קודמות של הקבצים לשחזור המידע. האירוע נחקר על ידי מומחים בתחום האבטחה, שמצאו כי הקבוצה לא ביצעה את הליכי ניקוי הנתונים בצורה מספקת לפני שדרשה את הכופר. זה איפשר לארגונים להשתמש בתוכנות שיקום נתונים או בגרסאות קודמות של הקבצים כדי לשחזר את המידע ללא צורך בתשלום.

תחקיר זה מצביע על חשיבות שלב הניקוי בתהליך ההצפנה, שיש לו השפעה ישירה על יכולת הקורבנות לשחזר את הנתונים. הארגונים האמריקאים שנפגעו מהתקפה זו לא חשפו את זהותם, אך לפי הדיווחים, הם השתמשו בתוכנות שיקום נתונים כדי לשחזר את המידע. מומחים מציינים כי זהו מקרה נדיר אך משמעותי, שמצביע על כך שטעות אופסק של התוקפים יכולה להיות גורם מכריע בהצלחת הקורבנות לשחזור הנתונים. האירוע גם מצביע על חשיבות שלב הניקוי בתהליך ההצפנה, שיש לו השפעה ישירה על יכולת הקורבנות לשחזר את הנתונים. תחקיר זה מצביע על חשיבות שלב הניקוי בתהליך ההצפנה, שיש לו השפעה ישירה על יכולת הקורבנות לשחזור את הנתונים.