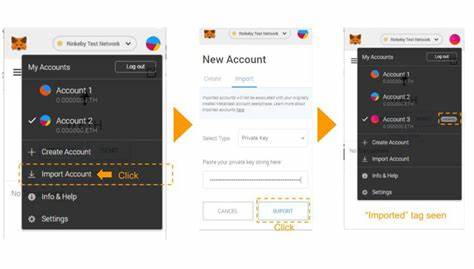
קריפטוגרפיה של מפתח ציבורי, או PKC, היא טכנולוגיה מתקדמת שמשמשת להבטחת תקשורת בטוחה וזיהוי מוכח. בעידן הדיגיטלי, שבו מידע רגיש מועבר ברשתות, PKC מהווה אבן פינה לביטחון הסיבוכיות. התחום, שפותח לראשונה בשנות ה-70, משתלב כיום בכלכלה הדיגיטלית, מערכות תשלומים, ומערכות זיהוי. בשונה מקריפטוגרפיה סימטרית, שבה משתמשים במפתח יחיד, PKC משתמשת בשני מפתחות: מפתח ציבורי, שממוקם ברשת, ומפתח פרטי, שישמר בסודיות. המפתח הציבורי מאפשר לכל אחד לאשר את זהות המשתמש או לפענח מסרים, בעוד המפתח הפרטי מאפשר למשתמש לחתום על מסרים או לפענח אותם. עקרון זה מאפשר תקשורת בטוחה מבלי לחשוף את המפתח הפרטי, מה שמגדיל את הרמה הביטחונית. PKC משמשת במגוון יישומים, כולל TLS/SSL, שמשמשת להבטחת אתרי אינטרנט, ו-Bitcoin, שמשתמשת בה כדי לאמת עסקאות. בנוסף, PKC היא חלק אינטגרלי ממערכות זיהוי דו-ערכיות (MFA), שמשפרות את הביטחון של מערכות אוטנטיקציה. אחד מהמקרים הבולטים של PKC הוא שימושו במערכות בלוקצ'יין. טכנולוגיה זו, שמבטיחה עסקאות בטוחות מבלי צורך בגורם שלישי, מבוססת על PKC כדי לאמת את זהות המשתמשים ולהבטיח את שלמות הנתונים.

PKC גם משמשת בהעברת מסרים סודיים, כגון באימייל מוצפן או בשיחות וידאו. עקרון ה-PKC מבוסס על מתמטיקה מורכבת, כולל תורת המספרים והאלגברה. המפתחות נוצרים באמצעות פונקציות חד-כיווניות, שמאפשרות יצירה קלה של המפתח הציבורי, אך הפיכתו למפתח פרטי היא משימה מורכבת ביותר. זה מאפשר להגן על המידע גם מפני מתקפות מתקדמות. עם זאת, PKC אינה חסינה מפני סיכונים. מתקפות כגון "Man-in-the-Middle" או "Brute Force" יכולות לפגוע בביטחון המערכת אם לא יישמו אמצעי הגנה נוספים. כדי להגן על עצמך, חשוב להשתמש במפתחות ארוכים, לשמור על המפתח הפרטי בסודיות, ולעדכן את התוכנה באופן קבוע. PKC היא טכנולוגיה דינמית שמתפתחת ללא הרף. עם התפתחות הקריפטוגרפיה הקוונטית, PKC עשויה להיפגע, אך גם להתפתח כדי להתמודד עם איום זה. בעתיד, PKC תמשיך לשחק תפקיד מרכזי בביטחון הסיבוכיות, במיוחד עם התפתחותן של טכנולוגיות חדשות כגון IoT ו-5G. בקריפטוגרפיה של מפתח ציבורי, הביטחון והפרטיות הם ערכים ראשיים. הבנת עקרונותיה תאפשר לך להבין טוב יותר את הטכנולוגיות שמשתמשות בה, ולהתחזק כמשתמש בטוח ברשת.