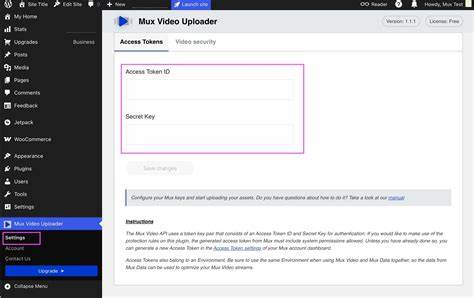
העולם של WordPress, שמשמש מיליוני אתרים ברחבי העולם, מתמודד עם פגיעות ביטחון שונות שיכולות להעמיד את המידע הרגיש של משתמשים בסכנה. אחת הפגיעות האחרונות והחמורות ביותר היא CVE-2026-7544, שגילתה חולשה בתוסף Mux Video Uploader, המאפשרת לגולשים לא מורשים לגשת למידע רגיש. הפגיעה, שנחשפה לאחרונה, מצריכה תשומת לב מיידית מצד מנהלי אתרים כדי למנוע ניצול לרעה. התוסף Mux Video Uploader הוא כלי פופולרי המאפשר למשתמשים להעלות וידאו לאתריהם בקלות. עם זאת, הפגיעה CVE-2026-7544 מאפשרת לאנשים זרים לגשת למידע רגיש, כולל נתוני משתמשים, פרטי תשלומים ואף מידע פנימי של האתר. הפגיעה נוצרה עקב חולשה בתהליך האימות של התוסף, שמאפשרת לגולשים לא מורשים לבצע פעולות שאינן מותרות. הסיכון העיקרי של הפגיעה הוא חשיפת מידע רגיש, שיכול להוביל לגנבת זהות, פגיעה בפרטיות או אפילו נזק כלכלי. בנוסף, הפגיעה יכולה לשמש כדלת אחורית לאנשים זרים כדי להיכנס לאתר ולבצע פעולות נוספות, כגון התקנת תוכנות זדוניות או שינוי תוכן. לכן, חשוב מאוד לבצע את הצעדים הנדרשים כדי למנוע ניצול לרעה של הפגיעה.

כדי להגן על אתר WordPress שלכם מפני הפגיעה CVE-2026-7544, יש לבצע את הצעדים הבאים: ראשית, עדכון מיידי של התוסף Mux Video Uploader לגרסה האחרונה, שמכילה את התיקונים הנדרשים. אם התוסף אינו זמין בעדכון, יש לבדוק את האתר הרשמי של התוסף או את פורום התמיכה כדי לקבל פתרון. בנוסף, יש לבצע סריקת ביטחון של האתר כדי לוודא שאין שימוש לרעה של הפגיעה. יש לבדוק את הלוגים של האתר כדי לראות אם היו ניסיונות גישה לא מורשים, ולהתקין תוכנות אבטחה נוספות כדי להגן על האתר מפני פגיעות נוספות. כמו כן, יש לבצע סקירה של התוספים והגדרות האתר כדי לוודא שאין חולשות נוספות שיכולות להוציא את האתר מסדר. הפגיעה CVE-2026-7544 היא תזכורת לכך שיש להתייחס לאבטחת האתר שלכם ברצינות. התוסף Mux Video Uploader הוא כלי חזק, אך כמו כל תוסף, הוא יכול להיות פגיע אם לא מתוחזק כראוי. לכן, חשוב לבצע עדכונים תדירים, לבצע סריקות ביטחון ולהתייעץ עם מומחים לאבטחת אתרים כדי להגן על האתר שלכם מפני פגיעות. בהמשך, יש לבדוק את התוסף Mux Video Uploader ולהתייעץ עם מומחים לאבטחת אתרים כדי להגן על האתר שלכם מפני פגיעות.