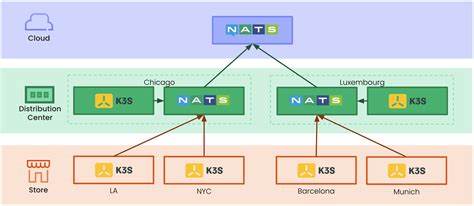
העולם של הטכנולוגיה מתפתח במהירות, ויחד איתו גם הסיכונים האבטחתיים. אחת מהפגיעות החדשות והחשובות ביותר שזוכות לתשומת לב היא CVE-2026-58251, פגיעה ב-NATS Server, שמשמש כשרת ביצועים גבוהים עבור NATS. io, פלטפורמה פופולרית עבור שירותי ענן ומערכות Edge. הפגיעה הזו, שזכתה לתשומת לב רבה בקרב מומחי אבטחה, מעלה שאלות חשובות על אבטחת מערכות NATS. io ומה זה אומר לך, כמשתמש או מפתח, עליך לעשות כדי להגן על עצמך. NATS. io הוא פרויקט פתוח שמשמש לתקשורת בין שירותים (Service-to-Service Communication) ומתמקד בביצועים גבוהים, סקלביליות ויעילות. הוא משמש בתעשיות רבות, כולל ענן, Edge Computing, IoT ומערכות מבוזרות. עם זאת, כמו בכל טכנולוגיה, גם NATS. io לא חסין מפגיעות אבטחה, ו-CVE-2026-58251 היא דוגמה טובה לכך. הפגיעה CVE-2026-58251 נחשפה לאחרונה, ומתייחסת לבעיה חמורה ב-NATS Server. הפגיעה הזו מאפשרת למתקיף לבצע התקפות שונות, כולל גישה לא מורשית, שינוי נתונים או אף שיבוש פעילות המערכת. זה יכול להיות מסוכן במיוחד עבור ארגונים שמשתמשים ב-NATS. io כדי לנהל תקשורת בין שירותים רגישים או נתונים חשובים.

אחד מהסיכונים העיקריים של הפגיעה הזו הוא יכולת המתקיף לבצע התקפות Denial of Service (DoS), שיכולה לגרום להפסקות בפעילות המערכת ולנזקים כספיים משמעותיים. בנוסף, הפגיעה מאפשרת גם גישה לא מורשית לנתונים רגישים, מה שיכול לגרום לנזקים משמעותיים לפרטיות ולבטיחות המידע. כדי להבין את ההשלכות של הפגיעה הזו, עליך להבין את הטכנולוגיה מאחורי NATS. io. io הוא פרוטוקול תקשורת מבוזר שמתמקד בביצועים גבוהים ויעילות. הוא משתמש בשירותי NATS Server כדי לנהל את התקשורת בין השירותים, וזהו הנקודה החולשה שבה הפגיעה CVE-2026-58251 מתרחשת. הפגיעה הזו נוצרה עקב בעיה בתכנון או בקוד של NATS Server, שמאפשרת למתקיף לבצע פעולות לא מורשות. זה יכול להיות עקב שגיאת תכנות, חוסר בדיקות אבטחה מספיקות או אף תכנון לא נכון של המערכת. בכל מקרה, הפגיעה הזו מצביעה על הצורך בחיזוק אבטחת המערכות ולשיפור תהליכי הבדיקה והפיתוח. כדי להגן על עצמך מפני הפגיעה הזו, ישנם מספר צעדים שאתה יכול לקחת. ראשית, עליך לבדוק אם גרסת NATS Server שאתה משתמש בה פגיעה. אם כן, עליך לעדכן את הגרסה לדרגה מאובטחת.
io מפרסמת תיקונים אבטחה באופן קבוע, ולכן חשוב לשמור על מערכת עדכנית. בנוסף, עליך לבדוק את תצורת המערכת שלך ולהבטיח שהיא מאובטחת כראוי. זה כולל שימוש בסיסמאות חזקות, הגבלת גישה לנתונים רגישים וצעדים נוספים כדי למנוע גישה לא מורשית. כמו כן, עליך לבצע בדיקות אבטחה סדירות כדי להבטיח שהמערכת שלך מאובטחת כראוי. הפגיעה CVE-2026-58251 היא דוגמה טובה לכך שטכנולוגיה מתקדמת לא תמיד משמעה אבטחה טובה. גם אם NATS. io הוא פרויקט פופולרי ומאובטח, ישנן תמיד פגיעויות שיכולות להיווצר. לכן, חשוב להיות מודע לסיכונים האלו ולקחת צעדים כדי להגן על עצמך. בהמשך, עליך להבין את ההשלכות של הפגיעה הזו על עסקים וארגונים. ארגונים רבים משתמשים ב-NATS. io כדי לנהל תקשורת בין שירותים, ופגיעה כזו יכולה לגרום לנזקים משמעותיים. לכן, חשוב שהארגונים יבינו את הסיכונים האלו ויקחו צעדים כדי להגן על עצמם. כמו כן, חשוב להבין את התפקיד של NATS. io בתעשיות השונות. io משמש בתעשיות רבות, כולל ענן, Edge Computing, IoT ומערכות מבוזרות. לכן, הפגיעה הזו יכולה להשפיע על מגוון רחב של ארגונים ומערכות.
זה מצביעה על הצורך בחיזוק אבטחת המערכות ולשיפור תהליכי הבדיקה והפיתוח. בסיכום, הפגיעה CVE-2026-58251 ב-NATS Server היא דוגמה טובה לכך שטכנולוגיה מתקדמת לא תמיד משמעה אבטחה טובה. כדי להגן על עצמך מפני הפגיעה הזו, עליך לעדכן את גרסת NATS Server שלך, לבדוק את תצורת המערכת שלך ולבצע בדיקות אבטחה סדירות. כמו כן, חשוב להבין את ההשלכות של הפגיעה הזו על עסקים וארגונים ולקחת צעדים כדי להגן על עצמך. הפגיעה CVE-2026-58251 ב-NATS Server היא דוגמה טובה לכך, ויש לנו ללמוד ממנה כדי לשפר את אבטחת המערכות שלנו.