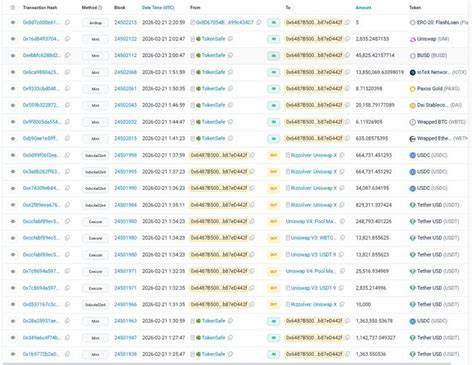
העולם של הקריפטוקורנסים חווה שוב התקפה קשה, הפעם על רשת IoTeX, שספגה אובדן של 8 מיליון דולר בעקבות פגיעה במפתחות פרטיים. ההתקפה, שנחשפה לאחרונה, מעלה שאלות חשובות על אבטחת הרשתות והדרכים להבטחתן. בירור מה קרה, כיצד התרחשה ההתקפה, ואיך ניתן למנוע התקפות דומות בעתיד, הוא נושא מרכזי בדיון הנוכחי. ההתקפה על IoTeX נחשפה לאחר שמבצעים זדוניים הצליחו לגנוב סכום גדול של קריפטוקורנסים באמצעות פגיעה במפתחות פרטיים. המפתחות, שמשמשים לאימות עסקאות ברשת, נחשבים לאחד מהמקורות החשובים ביותר לאבטחת הרשתות. פגיעה בהם יכולה לגרום לאובדן כספים ולהשפעות קשות על האמון ברשת. במקרה זה, המבצעים הצליחו לגנוב סכום של 8 מיליון דולר, מה שממחיש את החשיבות של אבטחת המפתחות. ההתקפה על IoTeX היא חלק ממגמה של התקפות על רשתות בלוקצ'יין, שמתרחשות באופן תדיר. הרשתות, שמבוססות על טכנולוגיית בלוקצ'יין, נחשבות לאחת מהטכנולוגיות המהפכניות ביותר בעולם, אך הן גם מושכות את תשומת לבם של המבצעים. התקפות אלו יכולות להתרחש בשל פגמים בטכנולוגיה, חולשות באבטחה, או בשל חוסר ידע של המשתמשים.

במקרה זה, הפגיעה במפתחות פרטיים היא דוגמה לחולשה שיכולה לגרום לאובדן כספים גדול. ההתקפה על IoTeX מעלה שאלות חשובות על אבטחת הרשתות. אבטחת המפתחות הפרטיים היא אחד מהנושאים החשובים ביותר בדיון על אבטחת הרשתות. המפתחות, שמשמשים לאימות עסקאות, חייבים להיות מוגנים היטב כדי למנוע גישה לא מורשת. במקרה זה, הפגיעה במפתחות הפרטיים היא דוגמה לחולשה שיכולה לגרום לאובדן כספים גדול. כדי למנוע התקפות דומות, יש צורך בהבנת הדרכים שבהן המבצעים יכולים לפגוע במפתחות, ולפתח שיטות אבטחה מתקדמות יותר.