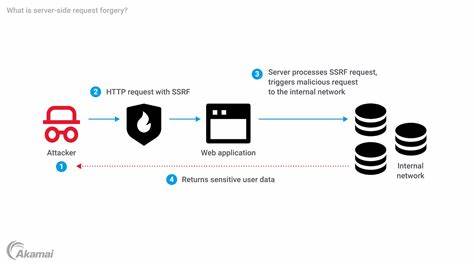
הפגיעות CVE-2026-61970 ב-Themeisle Auto Featured Image היא אחת הפגיעות הקשות ביותר שנחשפו בשנה האחרונה. פגיעות זו מסוג Server-Side Request Forgery (SSRF), שמאפשרת למתקיף לבצע בקשות HTTP מהשרת שלך אל שרתים אחרים, כולל שרתים פנימיים ברשת. זה יכול לגרום לנזקים כבדים, כולל גישה לאזור האינטרנט שלך, גנבת נתונים, או אפילו התקפת רשת פנימית. Themeisle Auto Featured Image הוא תוסף פופולרי ל-WordPress שמאפשר לאוטומטיזם את תהליך הוספת תמונות משלימות לאתר. עם זאת, הפגיעות הזו מציבה סכנה משמעותית לאתרים שמשתמשים בתוסף זה. הפגיעות נוצרה עקב חוסר בדיקת קלטים, שמאפשר למתקיף לבצע בקשות HTTP לאישור שרתים פנימיים או חיצוניים. Server-Side Request Forgery (SSRF) היא פגיעות שמאפשרת למתקיף לגרום לשרת לבצע בקשות HTTP אל שרתים אחרים. זה יכול להיות מסוכן במיוחד אם השרת שלך מחובר לרשת פנימית, שכן המתקיף יכול לבצע בקשות אל שרתים פנימיים, כולל שרתי בסיס נתונים, שרתי פנימיים, או שרתים אחרים ברשת. זה יכול לגרום לגישה לאזור האינטרנט שלך, גנבת נתונים, או אפילו התקפת רשת פנימית.

הפגיעות CVE-2026-61970 ב-Themeisle Auto Featured Image נוצרה עקב חוסר בדיקת קלטים. המתקיף יכול לבצע בקשות HTTP אל שרתים אחרים באמצעות תוסף זה, ללא אישור או בדיקה. זה מאפשר למתקיף לבצע בקשות אל שרתים פנימיים או חיצוניים, כולל שרתים שיש להם גישה לאזור האינטרנט שלך. למניעת התקפות SSRF, יש לבצע בדיקות קלטים, להשתמש באישורי גישה, ולהשתמש בתצורות אבטחה מתקדמות. יש גם לבדוק את התוספים שלך באופן קבוע, ולהתעדכן עם הגרסאות האחרונות של התוספים והאפליקציות שלך. אם אתה משתמש ב-Themeisle Auto Featured Image, יש לך להתעדכן עם הגרסה האחרונה של התוסף, ולבדוק את האתר שלך על פגיעות אפשריות.