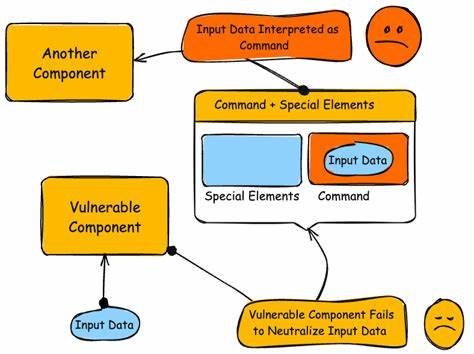
התקפת SQL Injection היא אחת מהתקפות הציוריות והמסוכנות ביותר בעולם האינטרנט. היא מאפשרת למתקיפים להיכנס למערכות בסיסי נתונים ולבצע פעולות לא מורשות, כגון גנבת נתונים, שינוי נתונים, או אפילו מחיקתם. אחת מהתקפות ה-SQL Injection המפורסמות ביותר היא CVE-2026-61955, שהיא התקפה שמבצעת ניטרול לא נכון של אלמנטים מיוחדים בשאילתאות SQL. במאמר זה, נחקור את המהות של התקפת SQL Injection, את הסיבות להיווצרותה, ואת הדרכים המומלצות להגנה על מערכותיכם מפני התקפות אלו. התקפת SQL Injection היא התקפה שבה המתקיף משתמש בשאילתאות SQL כדי לבצע פעולות לא מורשות על בסיס הנתונים. התקפה זו מתאפשרת כאשר קוד האפליקציה לא ניטרל נכון את הקלט של המשתמש, ומאפשרת למתקיף להכניס קוד SQL זדוני לתוך השאילתה. הקוד הזדוני יכול לבצע פעולות שונות, כגון גנבת נתונים, שינוי נתונים, או אפילו מחיקתם. התקפת SQL Injection היא אחת מהתקפות הציוריות ביותר בעולם האינטרנט, ויש לה השפעה משמעותית על מערכות בסיסי נתונים. התקפה זו יכולה לגרום לנזקים כבדים, כגון אובדן נתונים, פגיעה בתדמית של הארגון, או אפילו אובדן כסף.

לכן, חשוב מאוד להגן על מערכותיכם מפני התקפות אלו. התקפת SQL Injection מתאפשרת כאשר קוד האפליקציה לא ניטרל נכון את הקלט של המשתמש. הקלט של המשתמש יכול להיות כל דבר, כגון שם משתמש, סיסמה, או אפילו קוד HTML. כאשר קוד האפליקציה לא ניטרל נכון את הקלט, המתקיף יכול להכניס קוד SQL זדוני לתוך השאילתה, ולהוציא לפועל פעולות לא מורשות. התקפת SQL Injection יכולה לבצע פעולות שונות, כגון גנבת נתונים, שינוי נתונים, או אפילו מחיקתם. המתקיף יכול לבצע פעולות אלו באמצעות קוד SQL זדוני, שיכול להיות מורכב משאילתאות SQL רגילות, או משאילתאות SQL מורכבות יותר.