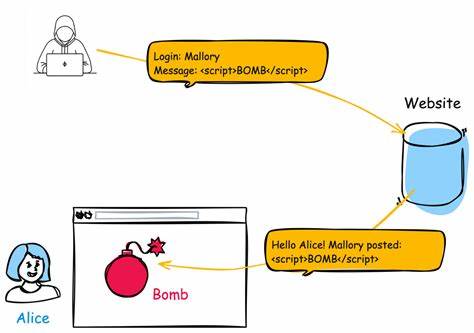
הפגיעה CVE-2026-57814 נחשפה כפגיעה חמורה של Cross-Site Scripting (XSS) שמאפשרת למתקיפים לבצע התקפות קוד רע על אתרי אינטרנט. הפגיעה, שנחשפה לאחרונה, מהווה איום משמעותי על ביטחון האינטרנט ודורשת תשומת לב מיידית מצד מפתחי אתרים ומבטחים. במאמר זה נדון את הפגיעה, את הסיכונים שבה, את הדרכים להתמודדות עמה ואת המלצות להגנה על אתרי אינטרנט מפני התקפות דומות. הפגיעה CVE-2026-57814 היא פגיעה של Cross-Site Scripting (XSS) שמאפשרת למתקיפים להזריק קוד רע לאתר אינטרנט. הקוד הרע, שמבוצע בצד הלקוח, יכול לבצע פעולות שונות, כולל גנבת מידע, שינוי תוכן האתר, או הפיכת האתר לבסיס להתקפות נוספות. הפגיעה נוצרת עקב חוסר ניטרול תקין של קלט משתמשים במהלך יצירת דפי אינטרנט, מה שמאפשר למתקיפים להזריק קוד רע לתוך האתר. הסיכונים של הפגיעה CVE-2026-57814 הם משמעותיים. מתקיפים יכולים לבצע התקפות שונות, כולל גנבת מידע אישי, הפיכת האתר לבסיס להתקפות נוספות, או שינוי תוכן האתר. הפגיעה יכולה גם לגרום נזק משמעותי לשם הטוב של האתר ולגרום לאובדן אמון מצד המשתמשים.

בנוסף, הפגיעה יכולה לגרום נזק משמעותי למאגרי מידע ולגרום לאובדן מידע חשוב. להתמודדות עם הפגיעה CVE-2026-57814 ישנן מספר דרכים. ראשית, יש לבצע סריקות תקופתיות של האתר כדי לאתר פגיעויות. בנוסף, יש להשתמש בתוכנות אבטחה מתקדמות כדי להגן על האתר מפני התקפות. יש גם להבטיח שהקוד של האתר הוא קוד בטוח ומאובטח, ולהשתמש בתוכנות ניטרול קלט כדי למנוע הזרקת קוד רע. בנוסף, יש לבצע עדכונים תקופתיים של התוכנה כדי להבטיח שהאתר מוגן מפני פגיעויות חדשות. להגנה על אתרי אינטרנט מפני הפגיעה CVE-2026-57814 ישנן מספר המלצות. ראשית, יש להשתמש בתוכנות אבטחה מתקדמות כדי להגן על האתר מפני התקפות. יש גם לבצע סריקות תקופתיות של האתר כדי לאתר פגיעויות. הפגיעה CVE-2026-57814 היא פגיעה חמורה שדורשת תשומת לב מיידית מצד מפתחי אתרים ומבטחים. הפגיעה, שנחשפה לאחרונה, מהווה איום משמעותי על ביטחון האינטרנט ודורשת פעולה מיידית כדי למנוע נזק משמעותי.