ניהול סודות בקוד פתוח הוא אחד מהאתגרים הגדולים ביותר בפיתוח תוכנה מודרנית. עם התפתחות האקלים של DevOps והעברת תהליכי CI/CD, חשוב יותר מכל לשמור על סודות כמו מפתחות API, סיסמאות, ומידע רגיש אחר, בטוחים ומאובטחים. SOPS (Secrets OPerationS) הוא כלי פופולרי לניהול סודות בקוד פתוח, שמאפשר לאחסן, לנהל ולהפעיל סודות בצורה בטוחה. במדריך זה, נלמד כיצד להשתמש ב-SOPS עם GitHub, כיצד להבטיח שסודות נשמרים בטוחים, וטיפים מקצועיים לניהול סודות בצורה יעילה. SOPS הוא כלי קוד פתוח שפותח על ידי Mozilla, ומאפשר לאחסן סודות בצורה מאובטחת באמצעות הצפנה. הוא משתמש באלגוריתמים של הצפנה חזקה כדי להבטיח שהסודות נשמרים בטוחים גם כאשר הם מאוחסנים בגיט או בשירותים אחרים. SOPS תומך בשירותי הצפנה שונים, כמו AWS KMS, GCP KMS, ו-Azure Key Vault, מה שמאפשר לו להיות גמיש ומתאים לשימוש בתשתיות שונות. להתחיל עם SOPS, יש להוריד את הכלי ולהתקין אותו על המחשב. לאחר מכן, ניתן ליצור קובץ סודות חדש או להעלות קובץ סודות קיים.

SOPS משתמש בקובצי YAML או JSON כדי לאחסן את הסודות, וניתן להשתמש בו עם GitHub כדי לנהל את הסודות בצורה מאובטחת. אחד מהשימושים הנפוצים ביותר של SOPS הוא עם GitHub Actions, שמאפשר לאחסן סודות בצורה בטוחה ולהשתמש בהם בתהליכי CI/CD. כדי להשתמש ב-SOPS עם GitHub, יש ליצור קובץ סודות חדש ולהצפין אותו עם SOPS. לאחר מכן, ניתן להעלות את הקובץ הגנוז לגיט והריץ את התהליכים עם GitHub Actions. SOPS מאפשר גם להשתמש בסביבות שונות, כך שניתן להבטיח שהסודות נשמרים בטוחים גם כאשר הם משתמשים בתהליכים שונים. ניתן גם להשתמש ב-SOPS עם שירותים אחרים, כמו Docker, Kubernetes, ו-AWS, כדי להבטיח שהסודות נשמרים בטוחים בכל רחבי התשתית. אחד מהטיפים החשובים ביותר לניהול סודות עם SOPS הוא להשתמש בקובצי סודות נפרדים עבור סביבות שונות. למשל, ניתן ליצור קובץ סודות עבור סביבת הפיתוח, קובץ סודות עבור סביבת ההרצה, וקובץ סודות עבור סביבת ההפצה. זה מאפשר להבטיח שהסודות נשמרים בטוחים ושהיא משתמשים בהם בצורה נכונה בכל סביבה.
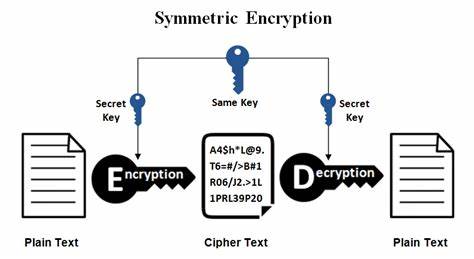
ניתן גם להשתמש ב-SOPS כדי להבטיח שהסודות נשמרים בטוחים גם כאשר הם משתמשים בתהליכים שונים, כמו CI/CD, Docker, ו-Kubernetes. כדי להבטיח שהסודות נשמרים בטוחים, חשוב להשתמש באלגוריתמים של הצפנה חזקה. SOPS תומך באלגוריתמים שונים של הצפנה, כמו AES-256, RSA, ו-ECC, מה שמאפשר להבטיח שהסודות נשמרים בטוחים גם כאשר הם מאוחסנים בגיט או בשירותים אחרים. לסיכום, SOPS הוא כלי פופולרי לניהול סודות בקוד פתוח, שמאפשר לאחסן, לנהל ולהפעיל סודות בצורה בטוחה. הוא תומך בשירותי הצפנה שונים, כמו AWS KMS, GCP KMS, ו-Azure Key Vault, מה שמאפשר לו להיות גמיש ומתאים לשימוש בתשתיות שונות. ניתן להשתמש ב-SOPS עם GitHub, GitHub Actions, Docker, Kubernetes, ו-AWS, כדי להבטיח שהסודות נשמרים בטוחים בכל רחבי התשתית. טיפים מקצועיים לניהול סודות עם SOPS כוללים השימוש בקובצי סודות נפרדים עבור סביבות שונות, השימוש באלגוריתמים של הצפנה חזקה, והבטחת שהסודות נשמרים בטוחים גם כאשר הם משתמשים בתהליכים שונים.