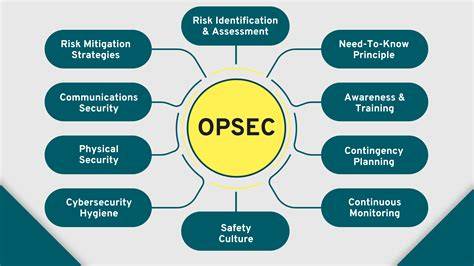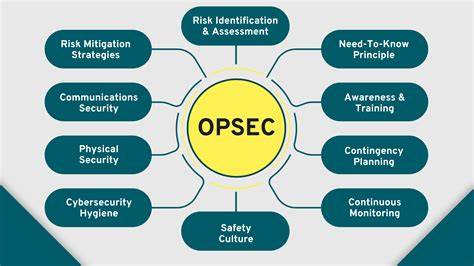
העולם של האבטחה הסייבר הוא מלחמה מתמדת בין מתוקפי סייבר לבין צוותי האבטחה. המתוקפים, או 'תוקפי הסייבר', משתמשים בטקטיקות מתקדמות כדי להימנע מגילוי ולהמשיך לפגוע במטרותיהם. אחת השיטות החשובות ביותר שמשתמשים בהן היא OPSEC, או אופרטיבית של אבטחה, שמטרתה להסתיר את פעילותם ולמנוע את זיהוים. בלקריאה הזו, נחקור את הספרייה האופרטיבית של OPSEC, את הטקטיקות שמתוקפי הסייבר משתמשים בהן, ואת הדרכים שבהן הם מצליחים להימנע מגילוי. הבסיס של OPSEC הוא הסתרת מידע רגיש. מתוקפי הסייבר יודעים שפעילותם יכולה להיות מזוהה אם יתגלו סימנים של פעילות חריגה. לכן, הם משתמשים בשיטות מתקדמות כדי להסתיר את עצמם ולהפחית את הסיכוי לגילוי. אחת השיטות הפופולריות ביותר היא שימוש ב-C2, או Command and Control, שירותים שמאפשרים למתוקפים לשלוט על מחשבים מזוינים מבלי להיתפס. מתוקפי הסייבר משתמשים גם בטכניקות של 'ליבוי' או 'הסחה' כדי להסיט את תשומת הלב של צוותי האבטחה. הם יכולים ליצור פעילות מזויפת כדי להסיח את הדעת, או להשתמש ב-TOR, רשת אנונימית, כדי להסתיר את מקור הפעילות.

בנוסף, הם משתמשים ב-TTPs, או טקטיקות, טכניקות ופרוצדורות, כדי לשפר את יעילותם ולהפחית את הסיכוי לגילוי. אחד מהאתגרים הגדולים ביותר של צוותי האבטחה הוא זיהוי של מתוקפי הסייבר לפני שהם מצליחים לבצע את הפעולה הרצויה. מתוקפי הסייבר משתמשים בטכניקות מתקדמות כדי להימנע מגילוי, כולל שימוש ב-C2 שירותים, טכניקות של 'ליבוי', ו-TTPs. כדי להתמודד עם האתגר הזה, צוותי האבטחה צריכים להיות מודעים לטקטיקות של המתוקפים ולהשתמש בכלים מתקדמים כדי לגלות פעילות חריגה. הספרייה האופרטיבית של OPSEC היא אוסף של טקטיקות וטכניקות שמתוקפי הסייבר משתמשים בהן כדי להימנע מגילוי. היא כוללת שיטות מתקדמות של הסתרת מידע, שימוש ב-C2 שירותים, טכניקות של 'ליבוי', ו-TTPs. צוותי האבטחה צריכים להיות מודעים לטקטיקות של המתוקפים ולהשתמש בכלים מתקדמים כדי לגלות פעילות חריגה. בהמשך, נחקור את הטקטיקות הספציפיות שמתוקפי הסייבר משתמשים בהן, כולל שימוש ב-C2 שירותים, טכניקות של 'ליבוי', ו-TTPs. נדון את הדרכים שבהן צוותי האבטחה יכולים להתמודד עם האתגר הזה ולשפר את יכולתם לגלות פעילות חריגה.
נחקור גם את התפתחויות החדשות בעולם האבטחה הסייבר ואת הדרכים שבהן מתוקפי הסייבר משתפרים את טקטיקותיהם.