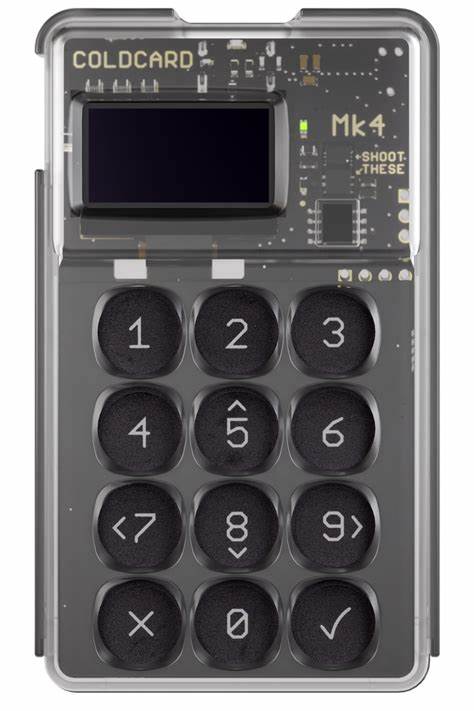
בשבועות האחרונים זועזע עולם הקריפטו בעקבות אירוע אבטחה חמור שפגע במשתמשי ארנקי Coldcard, אחד הארנקים הפופולריים ביותר בקרב מחזיקי ביטקוין. על פי דיווחים עדכניים, פרצה באבטחת המכשירים הובילה לגניבת מיליוני דולרים ממאות כתובות ביטקוין. האירוע הדגיש מחדש את החשיבות הקריטית של ניהול נכון של מפתחות פרטיים ואת הסיכונים הטמונים בשימוש בציוד לא מעודכן או פגיע. הפרצה התגלתה לראשונה על ידי חוקרי Blockchain, אשר זיהו כי גרסאות מסוימות של קושחת Coldcard הכילו שגיאת בנייה חמורה בתהליך יצירת זרעי הארנק. השגיאה, שהתקיימה במשך למעלה מחמש שנים, גרמה לכך שמספר מכשירים ייצרו מפתחות פרטיים חלשים וחשופים לפריצה. כתוצאה מכך, התוקפים הצליחו לשחזר את המפתחות הפרטיים באופן לא חוקי ולגנוב ביטקוין ממאות כתובות. על פי הערכות ראשוניות של חברת המחקר Galaxy Research, שלוש מתקפות חשודות גרמו לגניבת 1,367. 05 ביטקוין, שווי של כ-88. 6 מיליון דולר, מ-4,585 כתובות שונות. ההתקפות התרחשו בשלושה גלים נפרדים, כאשר הגל הראשון היה הגדול ביותר וכלל גניבת 1,082. 65 ביטקוין מ-1,196 כתובות תוך 41 דקות בלבד.

הגל השלישי היה שונה מהקודמים בכך שהתוקפים התמקדו בכתובות קטנות יותר, עם ממוצע של פחות מ-0. 1 ביטקוין לכתובת. Coinkite, החברה המפתחת של Coldcard, פרסמה אזהרה רשמית למשתמשים, והדגישה כי הפרצה משפיעה רק על מכשירים מסוימים עם גרסאות קושחה ספציפיות. המכשירים הפגיעים כוללים את דגמי Mk2 ו-Mk3 עם גרסאות קושחה בין 4. 0. 1 ל-4. 1. 9, וכן דגמי Mk4 ו-Mk5 עם גרסאות קושחה ישנות מ-5. 6. Coinkite הדגישה כי המכשירים החדשים ביותר, כמו Mk4 ו-Mk5 עם גרסאות מעודכנות, וכן דגם Q, אינם פגיעים לפרצה זו. החברה הסבירה כי השגיאה נבעה משימוש במנגנון גיבוי לא נכון ביצירת זרעי הארנק. במקום להשתמש במנגנון האקראיות החומרתי המובנה של המכשיר, המערכת השתמשה במנגנון גיבוי של MicroPython, אשר לא הוסיף מספיק אנטרופיה (אקראיות) לזרע. כתוצאה מכך, הזרעים שנוצרו היו חלשים וחשופים לפריצה. Coinkite פרסמה עדכוני קושחה מתוקנים לכל המכשירים הפגיעים, אך הדגישה כי עדכונים אלו יכולים להגן רק על זרעים חדשים שייווצרו לאחר ההתקנה, ולא יוכלו לתקן זרעים קיימים שנוצרו עם הגרסאות הפגיעות.
משתמשים אשר השתמשו במכשירים הפגיעים מתבקשים להעביר באופן מיידי את הביטקוין שלהם לארנקים חדשים עם זרעים חדשים. Coinkite ממליצה לבצע מספר צעדים חשובים כדי להבטיח את בטיחות הנכסים:ראשית, יש להתקין את עדכון הקושחה המתוקן המתאים לדגם המכשיר. לאחר ההתקנה, יש ליצור זרע חדש ולהקליד אותו באופן ידני על גבי נייר או התקן אחסון לא מקוון. חשוב להקפיד שלא להזין את הזרע החדש למחשב או למכשיר מקוון, שכן הדבר עלול לחשוף אותו לפריצות נוספות. לאחר יצירת הזרע החדש, יש לבצע העברת כספים קטנה לארנק החדש כדי לוודא כי הכספים מגיעים ליעדם. רק לאחר אישור ההעברה הקטנה ניתן להעביר את יתרת הכספים. Coinkite ציינה כי קיימת יוצאת דופן מסוימת למשתמשים אשר הוסיפו לפחות 50 הטלות קוביות אקראיות עצמאיות לפני יצירת הזרע. הטלות אלו תרמו לפחות 128 ביטים של אנטרופיה עצמאית, מה שעשוי להפוך את הזרע לחזק דיו. עם זאת, רוב המשתמשים אינם זכאים ליוצאת דופן זו, ולכן מומלץ להעביר את הכספים לארנק חדש בהקדם האפשרי. בנוסף להחלפת הזרע, Coinkite ממליצה להשתמש בביטוי מעבר (BIP-39 passphrase) חזק וייחודי.
הביטוי מעבר מהווה שכבת הגנה נוספת, שכן הוא מוסיף מידע נוסף לזרע הבסיסי ומקשה על התוקפים לשחזר את המפתח הפרטי. עם זאת, חשוב לציין כי הביטוי מעבר אינו יכול לתקן זרע חלש שנוצר עם הגרסאות הפגיעות. בנוסף, יש להימנע משימוש בביטוי מעבר קצר, מוחזר או ניתן לניחוש, שכן אלו עלולים להקל על התוקפים לפרוץ לארנק. אחד האתגרים הגדולים ביותר בניהול ארנקי קריפטו הוא שמירת המפתחות הפרטיים והזרעים באופן בטוח. משתמשים רבים נוטים לאחסן את הזרעים שלהם במחשבים מקוונים, בטלפונים ניידים או בענן, מה שמגדיל באופן משמעותי את הסיכון לפריצות. Mishaboar, תורם בקהילת Dogecoin, הדגיש כי לעולם אין להזין זרע לארנק למחשב מקוון או למכשיר המחובר לאינטרנט. במקום זאת, מומלץ לאחסן את הזרעים על גבי נייר או התקני אחסון לא מקוונים, ולשמור אותם במקומות בטוחים ומבודדים. הפרצה ב-Coldcard הדגישה מחדש את החשיבות של ניהול נכון של ארנקים קריפטוגרפיים ואת הסיכונים הטמונים בשימוש בציוד לא מעודכן. למרות ש-Bitcoin עצמו לא נפרץ, והפרצה התרחשה בצד השלישי של הארנקים, המשתמשים הם אלו שנפגעו בסופו של דבר.
אירוע זה מהווה תזכורת לכך שגם הארנקים הפופולריים ביותר עשויים להכיל פרצות אבטחה, ושהמשתמשים חייבים להיות ערניים ולנקוט בצעדי הגנה מתאימים. הפרשה עוררה גם דיון מחודש סביב נושא שמירת הנכסים העצמית (self-custody) בעולם הקריפטו. Anthony Pompliano, משקיע בולט בביטקוין, ציין כי אירוע זה מדגים עד כמה ניהול עצמי של נכסים עשוי להיות מאתגר מבחינה טכנית, גם עבור משתמשים מנוסים. עם זאת, הוא הדגיש כי למרות הקשיים, שמירת הנכסים העצמית מעניקה למשתמשים שליטה מלאה על כספם, בניגוד לשירותי שמירה מרכזיים אשר עשויים להיות חשופים לפרצות או לניהול לקוי. הפרצה ב-Coldcard עשויה גם לחזק את הטיעונים של אלו התומכים בשימוש בשירותי שמירה מוסדיים, כגון קרנות ETF לביטקוין. Eric Balchunas, אנליסט ב-Bloomberg, טען כי אירוע זה מחזק את הטיעון לטובת קרנות ETF לביטקוין בקרב משקיעים המעוניינים בחשיפה למחיר הביטקוין ללא הצורך בניהול מפתחות פרטיים. עם זאת, שימוש בקרנות ETF כרוך בסיכונים אחרים, כגון חשיפה לקרן או למוסד המנהל את הקרן. Coinkite הודיעה כי היא ממשיכה לחקור את הפרצה וכי תפרסם דו"ח טכני מפורט בעתיד.
עד אז, הערכת הנזק ממשיכה לעלות, כאשר ההערכה הנוכחית עומדת על 88. 6 מיליון דולר. המשתמשים אשר מושפעים מהפרצה מתבקשים לפעול במהירות ולהעביר את כספם לארנקים בטוחים יותר. אחד הלקחים החשובים ביותר מהפרצה ב-Coldcard הוא החשיבות של עדכון קבוע של הקושחה בארנקים קריפטוגרפיים. יצרני הארנקים משחררים באופן קבוע עדכוני אבטחה ותיקוני באגים, אשר עשויים למנוע פרצות עתידיות. משתמשים אשר אינם מעדכנים את הקושחה שלהם מסתכנים בפרצות אבטחה אשר עשויות להיחשף בעתיד. בנוסף, חשוב לבחור בארנקים אשר עברו ביקורת אבטחה עצמאית וזכו לאמון הקהילה. ארנקים פופולריים רבים, כגון Ledger, Trezor ו-Coldcard, עברו ביקורות אבטחה מקיפות על ידי חברות צד שלישי. עם זאת, גם ארנקים אלו אינם חסינים מפני פרצות, ולכן חשוב להקפיד על ניהול נכון של המפתחות הפרטיים והזרעים. משתמשים אשר אינם בטוחים כיצד לבצע את המיגרציה לארנק חדש או כיצד ליצור זרע חדש באופן בטוח, עשויים להיעזר בשירותי ייעוץ מקצועיים.
חברות רבות מציעות שירותי ייעוץ לאבטחת ארנקים קריפטוגרפיים, אשר יכולים לסייע למשתמשים להעביר את כספם לארנקים בטוחים יותר ולהבטיח את ניהול הנכסים שלהם באופן מיטבי. לסיכום, הפרצה ב-Coldcard מהווה תזכורת חשובה לכך שגם הארנקים הפופולריים ביותר עשויים להכיל פרצות אבטחה, ושהמשתמשים חייבים להיות ערניים ולנקוט בצעדי הגנה מתאימים. על מנת להגן על נכסיהם, משתמשי Coldcard מתבקשים להעביר את כספם לארנקים חדשים עם זרעים חדשים, להתקין עדכוני קושחה מתוקנים ולהקפיד על ניהול נכון של המפתחות הפרטיים. בנוסף, מומלץ להשתמש בביטוי מעבר חזק וייחודי ולשמור את הזרעים והמפתחות הפרטיים באופן בטוח ומבודד. הפרצה גם מדגישה את החשיבות של עדכון קבוע של הקושחה ושל בחירת ארנקים אשר עברו ביקורת אבטחה מקיפה. למרות האתגרים הטכניים, שמירת הנכסים העצמית מעניקה למשתמשים שליטה מלאה על כספם, ומהווה חלק בלתי נפרד מהפילוסופיה של הביטקוין והקריפטו בכלל. על המשתמשים לזכור כי האחריות להגנה על נכסיהם מוטלת עליהם בלבד, וכי עליהם לנקוט בכל הצעדים הנדרשים על מנת להבטיח את בטיחותם.