סיכום עסקאות מיזוגים ורכישות בתחום האבטחה הסיבר ביוני 2026: 37 עסקאות משמעותיות

אלטקוינים כרייה וסטייקינג
Cybersecurity M&A Roundup: 37 Deals Announced in June 2026 https://ift.tt/FxnP4No

סיקור מקיף של עסקאות המיזוגים והרכישות בתחום האבטחה הסיבר ביוני 2026, כולל ניתוח השפעות, טכנולוגיות מפתח וטרנדים עולמיים. תובנות חשובות עבור מקצוענים ומשקיעים בתחום.

ביוני 2026 נרשמו 37 עסקאות מיזוגים ורכישות בתחום האבטחה הסיבר, מה שמצביע על המשך התרחבות תעשיית האבטחה הסיבר העולמית. העסקאות הללו, שסכומן עולה על מיליארדי דולרים, משקפות את הצורך הגובר באבטחה מתקדמת, בעיקר בעקבות ההתקפות הסיבריות המתקדמות והמתחוללות. ביוני 2026, חברות אבטחה סיבר מובילות, כמו גם שחקנים חדשים, ביצעו רכישות אסטרטגיות כדי לחזק את תפוקתן הטכנולוגית, להרחיב את שירותיהן הגלובלי ולשפר את יכולתן להתמודד עם איומים סיבריים מתקדמים. בין העסקאות הבולטות נכללות רכישת חברת אבטחה סיבר ישראלית על ידי קונצרן בינלאומי, רכישת פלטפורמת הגנה מפני התקפות רשת על ידי חברה אמריקאית מובילה, ורכישת חברה צרפתית המייצרת טכנולוגיות הגנה מפני התקפות רנסום. העסקאות הללו מצביעות על מספר טרנדים חשובים בתחום. ראשית, ישנה התמקדות גדולה יותר בטכנולוגיות הגנה מתקדמות, כמו AI ו-Machine Learning, שמאפשרות זיהוי מהיר של איומים. שנית, ישנה התרחבות של שירותי אבטחה סיבר למגזר הציבורי, כולל ממשלות ומשרדי ממשלה, בעקבות ההתקפות הסיבריות על תשתיות קריטיות.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

שלישית, ישנה התמקדות גדולה יותר באבטחת ענן, בעקבות העברת נתונים רבים לשירותי ענן. בנוסף, העסקאות ביוני 2026 מצביעות על התרחבות של שירותי אבטחה סיבר למגזרים חדשים, כמו בריאות, חינוך ומשקיעים פרטיים. חברות אבטחה סיבר מובילות, כמו גם שחקנים חדשים, רוכשות חברות קטנות כדי לחזק את תפוקתן הטכנולוגית ולהתמודד עם איומים סיבריים מתקדמים. העסקאות הללו מצביעות על אתגר גדול יותר בתחום האבטחה הסיבר, כולל הצורך בהשקעה גדולה יותר בטכנולוגיות מתקדמות, בהכשרת מקצוענים מומחים ובהתאמה של תשתיות אבטחה סיבר. בנוסף, העסקאות ביוני 2026 מצביעות על הצורך בהרחבת שירותי אבטחה סיבר למגזרים חדשים, כמו בריאות, חינוך ומשקיעים פרטיים. ביוני 2026, העסקאות בתחום האבטחה הסיבר מצביעות על התרחבות של שירותי אבטחה סיבר למגזרים חדשים, כמו בריאות, חינוך ומשקיעים פרטיים. העסקאות ביוני 2026 מצביעות על אתגר גדול יותר בתחום האבטחה הסיבר, כולל הצורך בהשקעה גדולה יותר בטכנולוגיות מתקדמות, בהכשרת מקצוענים מומחים ובהתאמה של תשתיות אבטחה סיבר.

העסקאות הללו מצביעות על אתגר גדול יותר בתחום האבטחה הסיבר, כולל הצורך בהשקעה גדולה יותר בטכנולוגיות מתקדמות, בהכשרת מקצוענים מומחים ובהתאמה של תשתיות אבטחה הסיבר.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-50257 A use-after-free flaw was found in the X.Org X server and Xwayland in miSyncDestroy
13 יולי 2026 חשיפה: פגיעה קשה ב-X.Org X Server ו-Xwayland - מה זה אומר לך?

התגלה פגם חמור ב-X.Org X Server ו-Xwayland שיכול לאפשר התקפות קשות. לומדו על הסיכונים, הדרכים להתגונן ומה צריך לעשות כדי להגן על מערכותיכם.

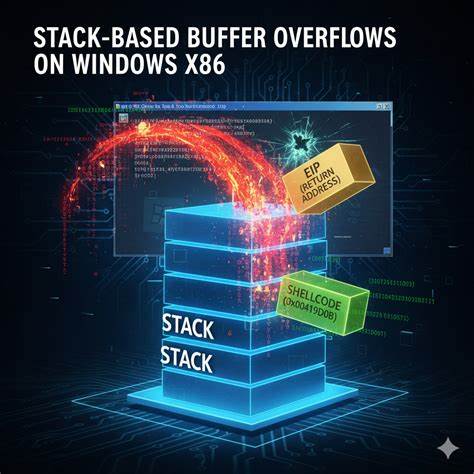
🚨 CVE-2026-50258 A stack-based buffer overflow flaw was found in the X.Org X server and Xwayland. Th
13 יולי 2026 פגיעה קשה במערכת X.Org: מה זה CVE-2026-50258 ואיך זה משפיע עלך?

התגלה פגם חמור במערכת X.Org ו-Xwayland שיכול לאפשר התקפות רשת. לומדו מה זה פגם זה, כיצד הוא פועל, ואיך להגן על מערכתכם.

🚨 CVE-2026-50260 A use-after-free flaw was found in the X.Org X server and Xwayland in FreeCounter()
13 יולי 2026 פגיעה חמורה ב-X.Org X Server ו-Xwayland: מה זה אומר לך?

התגלה פגם קשה בסביבת X.Org X Server ו-Xwayland, שיכול להעלות את הסיכון לפגיעות ביטחוניות. תגלה מה זה אומר, כיצד הוא פועל, ואיך להגן על מערכתך.

🚨 CVE-2026-62147 The Tempo Operator's gateway component failed to consistently apply namespace-scope
13 יולי 2026 חשיפה: פגיעה חמורה ב-Tempo Operator - CVE-2026-62147 ומה זה אומר לך

חקירה מקיפה על פגיעת האבטחה החמורה ב-Tempo Operator, הסברים טכניים, השלכות אפשריות ומדריך למניעת התקפות. תכיר את כל הפרטים על CVE-2026-62147

🚨 CVE-2026-50256 A stack-based buffer overflow flaw was found in the X.Org X server and Xwayland. A
13 יולי 2026 הפרצת אבטחה קשה ב-X.Org X Server ו-Xwayland: מה זה אומר לך?

חקירה מקיפה על הפגיעה CVE-2026-50256, הסכנות שבה, והדרכים להגן על מערכות לינוקס שלך. תכיר את הפרטים הטכניים וההמלצות המיידיות.

🚨 CVE-2026-41041 URL path injection via unencoded user-supplied identifiers vulnerability in Apache
13 יולי 2026 התקפת URL Path Injection: הסבר על פגיעה CVE-2026-41041 באפאצ'י

הסבר מקיף על פגיעה קשה באפאצ'י המאפשרת הידלדלות של נתיבי URL באמצעות מזהים לא מקודדים. לומדו על הסיכונים, הדרכים למניעת התקפות ואת ההשלכות האפשריות על מערכות.

🚨 CVE-2026-50261 A use-after-free flaw was found in the X.Org X server and Xwayland in SyncChangeCou
13 יולי 2026 הפגיעה הקריטית CVE-2026-50261: מה זה, כיצד היא פוגעת ומה עליכם לעשות

הפגיעה CVE-2026-50261 היא פגיעה חמורה במערכת X.Org X server ו-Xwayland, שמאפשרת ניצול של שגיאת 'use-after-free'. בקריאה זו נחקור את הטכניקה, את הסיכונים והדרכים להגן על מערכות Linux שלכם.