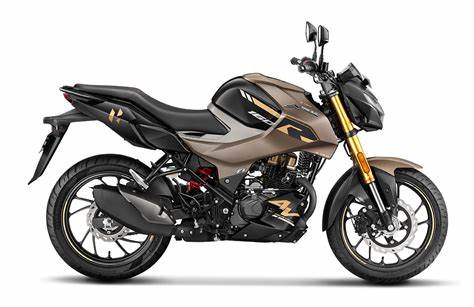
הרו קאריזמה XMR 250: חשיפת הדגם החדש לפני השקתו הקרובה

כרייה וסטייקינג
Hero Karizma XMR 250 spotted undisguised ahead of Imminent launch - Autocar India

הרו הודיעה על השקת הדגם החדש קאריזמה XMR 250, שצפוי להיות אחד מהאופנועים המובילים בשוק. בדיקה מקיפה של התכונות, התכנון והמנוע של הדגם החדש.

הרו, יצרנית האופנועים המובילה בהודו, מתכוננת לשחרור הדגם החדש שלה, קאריזמה XMR 250. הדגם החדש, שנצפה ללא הסוואה לפני השקתו הקרובה, צפוי להיות אחד מהאופנועים המובילים בשוק הודו. הרו, שידועה באופנועים איכותיים ומתקדמים, משקיעה רבות בפיתוח הדגם החדש, שצפוי להיות מתחרה חזק בשוק האופנועים הספורטיביים. הדגם החדש, קאריזמה XMR 250, נבנה על בסיס מנוע 250 סמ"ק, שמבטיח ביצועים מושלמים ויעילות טובה. המנוע, שפותח על ידי הרו, משלב טכנולוגיה מתקדמת כדי לספק כוח ויעילות מרביים. הדגם החדש צפוי להיות מצויד במגוון תכונות מתקדמות, כולל מערכת ניהול חשמלית מתקדמת, מערכת תאורה LED, ומערכת בקרה אלקטרונית. התכנון של קאריזמה XMR 250 נבנה כדי לספק אווירה ספורטיבית ומודרנית. הדגם החדש צפוי להיות מצויד בעיצוב אגרסיבי, עם קווים זורמים ודינמיים. התכנון כולל גם תאורה LED מתקדמת, שמשפרת את הביצועים והאסתטיקה של האופנוע. הדגם החדש צפוי להיות מצויד גם במגוון תכונות בטיחות, כולל מערכת ABS, שמשפרת את הביצועים ובטיחות הנסיעה. הרו, שידועה באופנועים איכותיים ומתקדמים, משקיעה רבות בפיתוח הדגם החדש.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

הדגם החדש, קאריזמה XMR 250, צפוי להיות אחד מהאופנועים המובילים בשוק הודו. הרו, שמשקיעה רבות בפיתוח טכנולוגיות מתקדמות, משלבת בדגם החדש טכנולוגיות חדשות שמשפרות את הביצועים והאסתטיקה של האופנוע. הדגם החדש, קאריזמה XMR 250, צפוי להיות מצויד במגוון תכונות מתקדמות, כולל מערכת ניהול חשמלית מתקדמת, מערכת תאורה LED, ומערכת בקרה אלקטרונית. הדגם החדש צפוי להיות מצויד גם במגוון תכונות נוחות, כולל מושבים נוחים, מערכת קירור מתקדמת, ומערכת תאורה LED.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
CVE-2026-8313 - Rockwell Automation Arena® - Memory Corruption Vulnerability
21 יולי 2026 פגיעה חמורה במערכת Rockwell Automation Arena®: מה זה אומר לך?

הפגיעה CVE-2026-8313 במערכת Rockwell Automation Arena® היא פגיעה חמורה של זיכרון שיכולה להביא לבצע קוד רע. תגלה את הסיכונים, הדרכים להתמודדות ולהגן על מערכותיך.

CVE-2026-62392 - Apache Kylin: OS Command Injection via Async Query API
21 יולי 2026 פגיעות קשה ב-Apache Kylin: הזרקת פקודות מערכת דרך API של שאלות אסינכרוניות

חקירה מקיפה על הפגיעה CVE-2026-62392 ב-Apache Kylin, כולל הסברים על האופן שבו מתבצעת הזרקת פקודות מערכת, השפעותיה, והדרכים להתמודד עמה. מאמר זה מספק מידע מקיף על הפגיעה, כולל פתרונות וצעדים למניעה.

CVE-2026-15718 - Invalid pointer in the JavaScript: WebAssembly component
21 יולי 2026 חשיפה: פגיעה קשה ב-WebAssembly של Firefox - CVE-2026-15718

ניתוח מקיף של פגיעה קשה ב-WebAssembly של Firefox, הכוללת פירוט של הקוד הניצל, השפעות אפשריות והדרכות למניעה. התייחסות מיוחדת למצב הנוכחי של ניצול בפועל.

CVE-2026-15691 - Tenda BE12 Pro SafeClientFilter fromSafeClientFilter stack-based overflow
21 יולי 2026 פגיעות קשה בטנדה BE12 Pro: איך להגן על הרשת שלך מפני התקפות Buffer Overflow

חקירה מקיפה על פגיעות CVE-2026-15691 בטנדה BE12 Pro, הסברים על אופן ההתקפה, הסיכונים הפוטנציאליים והדרכים להגן על הרשת שלך מפני התקפות Buffer Overflow

CVE-2026-10577 - Rockwell Automation 1715 Redundant IO – Access Control Vulnerability
21 יולי 2026 פגיעות קשה במערכת Rockwell Automation 1715 Redundant IO: מה זה אומר לך?

הפגיעה CVE-2026-10577 במערכת Rockwell Automation 1715 Redundant IO מאפשרת גישה לא מורשמת לפונקציות ניהול. תגלה כיצד הפגיעה פועלת, מה הסיכונים שלה, ואיך להגן על מערכותיך.

CVE-2026-9341 - Academy LMS <= 3.8.0 - Authenticated (Subscriber+) Insecure Direct Object Reference via 'user_id' Parameter
21 יולי 2026 פגיעות ב-Academy LMS: איך להתגונן מפני גישה בלתי מורשת לנוטות של תלמידים

הסבר מפורט על הפגיעות CVE-2026-9341 ב-Academy LMS, איך היא פועלת, מה הסיכונים שלה, ואיך להגן על מערכת הלימודים שלך מפני ניצול.

CVE-2026-15690 - open62541 Shared Client ua_client_connect.c responseReadNamespacesArray null pointer dereference
21 יולי 2026 פגיעות CVE-2026-15690 ב-open62541: Null Pointer Dereference ודרכי התמודדות

הפגיעה CVE-2026-15690 ב-open62541, הכוללת Null Pointer Dereference ב-responseReadNamespacesArray, מהווה סכנה פוטנציאלית לרכיבי תוכנה המבוססים על ספריית הלקוח המשותפת. מאמרים זה מתעמק בפרטי הפגיעה, השפעותיה, ודרך להתמודד איתה.