חשיפה: פגיעה קשה בביטחון של מערכות תוכנה - CVE-2026-22097

חדשות משפטיות
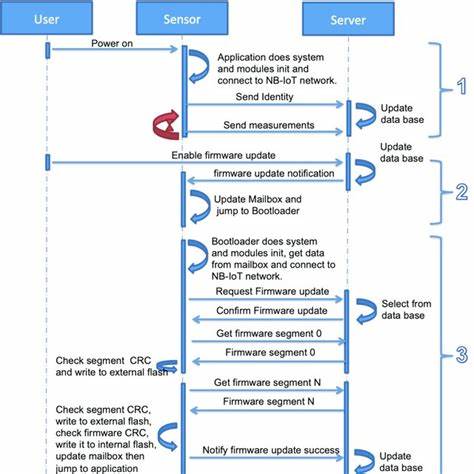
🚨 CVE-2026-22097 The firmware update mechanism does not include cryptographic signature validation.

הפגיעה החדשה CVE-2026-22097 חשפה חולשה משמעותית במנגנון עדכון התוכנה, ללא אימות חתימה קריפטוגרפית. מה זה אומר לך? כיצד ניתן להגן על מערכותיך?

העולם של הביטחון הקיברנטי מתפתח במהירות, אך עם התקדמות זו מגיעות גם פגיעות חדשות ומתקדמות. אחת מהן, CVE-2026-22097, נחשפה כפגיעה משמעותית במנגנון עדכון התוכנה, אשר לא כולל אימות חתימה קריפטוגרפית. הפגיעה הזו יכולה להביא לסיכונים משמעותיים עבור מערכות תוכנה, ויש להבין את הטקטיקות הנדרשות כדי להגן על מערכותיך. הפגיעה CVE-2026-22097 מתייחסת למצב בו מנגנון עדכון התוכנה לא מבצע אימות חתימה קריפטוגרפית על הקבצים המועדכנים. זה אומר שיש אפשרות שמתקינים יוכלו לשלוח קבצים מזויפים או מזיקים, אשר יתקנו את המערכת ללא אימות אמיתי. הדבר יכול להביא לפגיעה חמורה בביטחון המערכת, כולל גנבת מידע, פגיעה בתפקוד או אפילו שימוש לרעה על ידי מתקינים זדוניים. אחת הסיבות העיקריות לפגיעה זו היא חוסר אימות קריפטוגרפי. אימות חתימה קריפטוגרפית הוא תהליך בו הקובץ המועדכן נבדק כדי לוודא שהוא אכן מגיע ממקור אמין. ללא אימות זה, כל קובץ יכול להירשם כקובץ עדכון, גם אם הוא מזיק. זה דומה לפתיחת דלת ללא אימות זהות - כל אחד יכול להיכנס ולגרום נזק. השלכות הפגיעה CVE-2026-22097 יכולות להיות חמורות.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

ללא אימות חתימה, מתקינים יכולים לשלוח קבצים מזויפים אשר יתקנו את המערכת עם תוכנה מזיקה. זה יכול להביא לגנבת מידע, פגיעה בתפקוד המערכת או אפילו שימוש לרעה על ידי מתקינים זדוניים. בנוסף, הפגיעה הזו יכולה להביא לבעיות של אמון במערכת, שכן המשתמשים לא יודעים אם הקובץ המועדכן אכן בטוח. כיצד ניתן להגן על מערכותיך מפני הפגיעה CVE-2026-22097? ראשית, יש לבדוק אם המערכת שלך פגיעה. אם כן, יש לבצע עדכון מיידי של התוכנה כדי לתקן את הפגיעה. בנוסף, יש לבדוק אם יש אפשרות לאימות חתימה קריפטוגרפית, ולהשתמש בה כדי לוודא שהקבצים המועדכנים הם אכן בטוחים. גם שימוש בתוכנות אנטי וירוס ומערכות הגנה אחרות יכול לסייע בהגנה על המערכת מפני פגיעות אלו. הפגיעה CVE-2026-22097 היא דוגמה נוספת לחשיבות של אימות קריפטוגרפי במנגנון עדכון התוכנה. ללא אימות זה, המערכת הפגיעה יכולה להיות מטרה קלה למתקינים זדוניים. לכן, יש להבין את הסיכונים ולהשתמש בטקטיקות הגנה מתקדמות כדי להגן על מערכותיך. בהמשך, יש לבדוק את התוכנה שלך ולהבטיח שהיא מעודכנת.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-22102 A POST request sent to a specific webserver endpoint can be used to write to arbitr
14 יולי 2026 הסכנה הנסתרת: כיצד פגיעה ב-CVE-2026-22102 מאפשרת כתיבה לארבעית בשרתי אינטרנט

הסבר מפורט על פגיעה קשה בשרתי אינטרנט באמצעות בקשת POST, כולל הסברים טכניים, דרכי הגנה ודוגמאות מעשיות. לומדו כיצד להגן על מערכותיכם מפני התקפות אלו.

🚨 CVE-2026-22098 Various sensitive information such as passwords and charging card UIDs are written
14 יולי 2026 חשיפת פגיעה קשה: CVE-2026-22098 - סיכון לחשיפת מידע רגיש כגון סיסמאות וכרטיסי טעינה

הפגיעה CVE-2026-22098 נחשפה כפגיעה קשה שמאפשרת גישה למידע רגיש כגון סיסמאות וכרטיסי טעינה. מאמרים זה מבקר את ההשלכות, את הדרכים למניעת הפגיעה ואת הצעדים הנדרשים כדי להגן על מערכות ומידע רגיש.

🚨 CVE-2026-22099 The charging station does not require authentication for Bluetooth commands to perf
14 יולי 2026 חשיפה: פגיעות חמורות בתחנות טעינה ללא אימות - מה זה אומר לך?

חקירה מקיפה על הפגיעות בתחנות טעינה ללא אימות Bluetooth, כולל הסברים טכניים, סיכונים פוטנציאליים ותיקונים אפשריים. למדו כיצד להגן על עצמכם מפני התקפות.

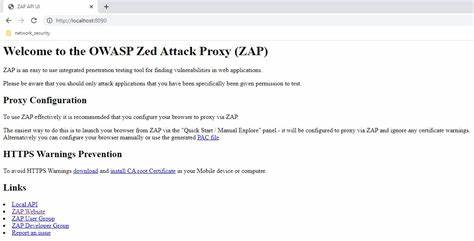
🚨 CVE-2026-22103 The NPC start endpoint on the web server at port 8090 is vulnerable to command inje
14 יולי 2026 חשיפה: פגיעות קשה ב-NPC Start Endpoint - מה זה אומר לך?

הפגיעות CVE-2026-22103 בגרסאות מסוימות של NPC Start Endpoint על פורט 8090 מאפשרת התקפות של הזרקת פקודות. האם אתה בטוח ששרתך מוגן?

Trump's crypto riches loom over Clarity Act talks to ban conflicts for U.S. officials
14 יולי 2026 העושר הקריפטוגרפי של טראמפ מערפל את הדיונים על חוק ה'Clarity' לאיסור סכסוכי עניינים של פקידי ממשל

העושר הקריפטוגרפי של נשיא ארצות הברית לשעבר, דונלד טראמפ, משפיע על הדיונים בקונגרס האמריקאי על חוק ה'Clarity' שנועד למנוע סכסוכי עניינים בפקידי ממשל. הדיון מתמקד באיסור על החזקת נכסים קריפטוגרפיים על ידי פקידים בכירים.

Arrival numbers drop amid sweeping crackdown on cyber fraud https://ift.tt/GhjsfAd
14 יולי 2026 הנחיתות יורדות: ההשפעה של המאבק במכירת קיבולת על תיירות בישראל

מאבק ממשלתי נרחב נגד הונאות קיברנטיות גורם לירידה משמעותית במספר הנוסעים לישראל. מה עומד מאחורי התופעה? אנליזה מקיפה על ההשלכות הכלכליות והחברתיות.

CrashStealer macOS Malware Uses Notarized Dropper to Pass Gatekeeper Checks https://ift.tt/ZW0mrsb
14 יולי 2026 CrashStealer: סוכן רע macOS חדש משתמש בדרופר מוכר כדי לעבור את בדיקות Gatekeeper

סוכן רע חדש לmacOS, CrashStealer, משתמש בטכניקות מתוחכמות כדי להתחמק מהגנות של macOS. התחקיר החדש מגלה את השימוש בדרופר מוכר כדי לעבור את Gatekeeper, מה שמציב אתגר חדש לבטיחות של משתמשי macOS.