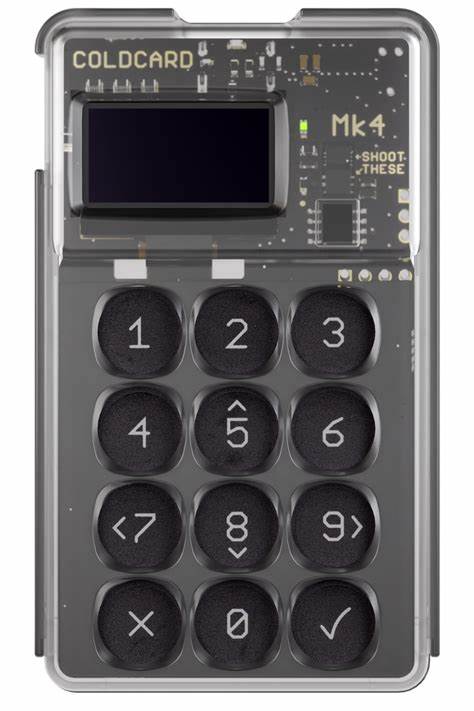
בשבועות האחרונים זעזעה פריצת אבטחה חדשה את עולם הקריפטו, כאשר ארנק הקולדקארד, אחד הארנקים הקרים הפופולריים ביותר בקרב משקיעי ביטקוין, הפך למטרה של מתקפת סייבר מתוחכמת. הפרצה, שהתגלתה לראשונה על ידי חוקרי אבטחה עצמאיים, אפשרה לתוקפים לגנוב מטבעות ביטקוין בשווי כולל של למעלה מ-89 מיליון דולר. הפריצה לא התרחשה באופן מקרי - היא הייתה תוצאה של שילוב קטלני בין טעות אנוש, כשלים טכנולוגיים וחולשות במערכת האבטחה של הקולדקארד. הסיפור מתחיל כאשר קבוצת האקרים, המכונה 'Satoshi's Revenge', הצליחה לנצל פרצה במערכת ההזדהות הדו-גורמית של הקולדקארד. בניגוד לארנקים קרים אחרים, הקולדקארד משתמש בשילוב של מפתח פרטי פיזי ומפתח פרטי דיגיטלי, כאשר שניהם נדרשים לאישור עסקאות. אולם, החוקרים גילו כי ניתן היה לעקוף את מנגנון האבטחה באמצעות ניצול של תקלה בתהליך הייצור של המכשיר, אשר הותירה פתח להשתלת קוד זדוני במהלך הייצור ההמוני. הפרצה התגלתה לראשונה כאשר משתמשים דיווחו על פעילות חשודה בארנקיהם, למרות שהם השתמשו במכשיר הקולדקארד שלהם כראוי.

לאחר בדיקה מעמיקה, התברר כי התוקפים הצליחו להשתיל תוכנה זדונית במהלך הייצור, אשר אפשרה להם לגנוב את המפתחות הפרטיים של המשתמשים מבלי שהם ידעו על כך. התוכנה הזדונית פעלה בשקט, תוך שהיא ממתינה להזדמנות מתאימה לביצוע העברה בלתי מורשית של הביטקוין. הנזק היה עצום. עד כה, דווח על גניבת ביטקוין בשווי כולל של 89 מיליון דולר, כאשר רוב הקורבנות היו משקיעים פרטיים שהשתמשו בקולדקארד כאמצעי האחסון הבטוח ביותר עבור נכסיהם הדיגיטליים. החדשות הרעות הן שהפרצה לא מוגבלת רק למשתמשים ספציפיים - היא יכולה להשפיע על כל מי שרכש את המכשיר במהלך תקופת הייצור הפגומה, אשר נמשכה כמעט שנתיים. אבל איך זה קרה? הסיבה העיקרית לפרצה היא חוסר תשומת לב לשרשרת האספקה. הקולדקארד מיוצר בסין, שם תהליך הייצור כרוך בשיתוף פעולה עם מפעלים מקומיים רבים. במהלך הייצור, התוקפים הצליחו להשתיל את הקוד הזדוני על ידי ניצול של חולשות במערכת הבקרה האיכותית של המפעל. הקוד הזדוני, המכונה 'BadUSB', היה מסוגל להעביר את המפתחות הפרטיים של המשתמשים לתוקפים מבלי שהם ידעו על כך.
הפרצה התגלתה רק כאשר חוקרי אבטחה עצמאיים, אשר עסקו בניתוח קוד הקולדקארד, גילו את הקוד הזדוני במהלך בדיקה שגרתית. הם פנו מיידית לחברת הקולדקארד, אשר הגיבה במהירות על ידי הוצאת עדכון תוכנה דחוף והפסקת מכירת המכשירים הפגומים. אולם, למרות המאמצים, הנזק כבר היה נרחב, והמשתמשים נותרו חשופים לגניבת הביטקוין שלהם. הפרצה הזו היא תזכורת חדה לחשיבות של אבטחת שרשרת האספקה בעולם הקריפטו. בניגוד לפרצות אבטחה אחרות, אשר ניתנות לתיקון באמצעות עדכוני תוכנה, פרצה זו נבעה מחולשה בתהליך הייצור עצמו. המשמעות היא שכל מי שרכש את המכשיר במהלך תקופת הייצור הפגומה נותר חשוף, גם אם הוא ביצע עדכוני תוכנה לאחר מכן. אז מה ניתן לעשות כדי להגן על עצמך מפני פרצות דומות? ראשית, חשוב לבדוק את מקור המכשיר שלך. הקולדקארד מיוצר בסין, אך יש לוודא כי הוא נרכש ממקור אמין ולא מיד שנייה או ממפיצים לא מוכרים. שנית, חשוב לבצע בדיקה יסודית של המכשיר לפני השימוש בו. ניתן לעשות זאת על ידי בדיקת הקוד המקור של המכשיר, אשר זמין לציבור באתר החברה.
בנוסף, מומלץ להשתמש במנגנוני אבטחה נוספים, כגון ארנקים קרים אחרים או שירותי אחסון מאובטחים בענן. כמו כן, חשוב להקפיד על עדכוני תוכנה שוטפים, אשר יכולים לתקן חולשות אבטחה ידועות. לבסוף, מומלץ להשתמש בשירותי ניטור אבטחה, אשר יכולים לספק התראות בזמן אמת על פעילות חשודה בארנק שלך. הפרצה בארנק הקולדקארד היא תזכורת נוספת לכך שעולם הקריפטו אינו חסין מפני מתקפות סייבר. למרות שהארנקים הקרים נחשבים לאחד האמצעים הבטוחים ביותר לאחסון ביטקוין, הם אינם חסינים לחלוטין מפני פרצות אבטחה. לכן, חשוב להיות ערניים ולנקוט בכל הצעדים הנדרשים על מנת להגן על הנכסים הדיגיטליים שלך. השאלה הגדולה היא כיצד ניתן למנוע פרצות דומות בעתיד? התשובה טמונה בשיפור מערכות האבטחה של יצרני הארנקים הקרים. יצרנים כמו הקולדקארד צריכים להשקיע יותר במשאבים באבטחת שרשרת האספקה שלהם, תוך שימוש בטכנולוגיות מתקדמות כגון בלוקצ'יין לצורך ניטור ואימות של תהליכי הייצור. בנוסף, חשוב לקיים ביקורות אבטחה עצמאיות באופן שוטף, אשר יכולות לזהות חולשות פוטנציאליות לפני שהן מנוצלות על ידי תוקפים.
עבור משקיעי הביטקוין, הפרצה הזו היא קריאת השכמה נוספת לחשיבות של גיוון באסטרטגיות האחסון. בעוד שהארנקים הקרים נחשבים לבטוחים ביותר, הם אינם חסינים לחלוטין מפני מתקפות. לכן, מומלץ להשתמש בשילוב של ארנקים קרים וארנקים חמים, תוך הקפדה על עדכוני תוכנה שוטפים וניטור פעילות שוטף. הפרצה בארנק הקולדקארד היא גם תזכורת לכך שעולם הקריפטו נמצא בעיצומה של מלחמת סייבר מתמדת. תוקפים ממשיכים לחפש דרכים חדשות לנצל חולשות במערכות האבטחה, תוך שהם משתמשים בטכנולוגיות מתקדמות כגון בינה מלאכותית ולמידת מכונה כדי לשפר את שיטות התקיפה שלהם. לכן, חשוב שהגנת הסייבר בעולם הקריפטו תתפתח בהתאם, תוך שימוש בטכנולוגיות חדשניות כגון חוזים חכמים ואימות רב-גורמי. לסיכום, הפרצה בארנק הקולדקארד היא אירוע משמעותי בעולם הקריפטו, אשר מדגיש את החשיבות של אבטחת שרשרת האספקה ואת הצורך בשיפור מתמיד של מערכות האבטחה. עבור משקיעי הביטקוין, זו קריאת השכמה להתגונן מפני מתקפות סייבר באמצעות שימוש באמצעי אבטחה מתקדמים וניטור פעילות שוטף.
בעוד שהארנקים הקרים נותרו אחת האפשרויות הבטוחות ביותר לאחסון ביטקוין, הם אינם חסינים לחלוטין מפני פרצות, ולכן חשוב להיות ערניים ולנקוט בכל הצעדים הנדרשים להגנה על הנכסים הדיגיטליים שלך.