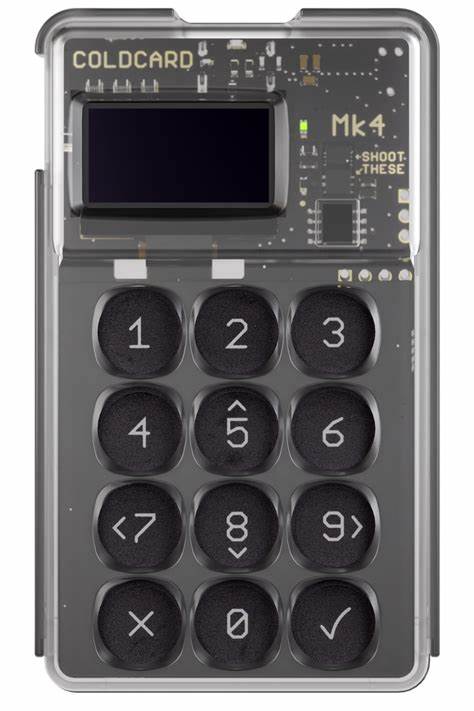
בשבועות האחרונים זעזעה מתקפת סייבר חדשה את עולם הקריפטו, כאשר ארנקי Coldcard, אחד הארנקים הפופולריים ביותר לביטקוין, הפכו למטרה של האקרים. ניתוח חדש שפורסם על ידי חברת Galaxy Research, הזרוע המחקרית של חברת ההשקעות Galaxy Digital, העלה את הערכת הנזקים ל-70 מיליון דולר, לאחר שזוהו מאות כתובות שנפגעו בתוך פרק זמן קצר ביותר. אירוע זה מהווה אזהרה חמורה למשתמשים בארנקים חומרה ומדגיש את החשיבות של אבטחת כספי הקריפטו. התקיפה התבצעה במהלך חלון זמן של 41 דקות בלבד, בין השעות 1:10 עד 1:51 UTC ב-30 ביולי 2026. במהלך תקופה זו, זוהו 1,196 כתובות שונות שנפגעו, כאשר סך הכול נלקחו 1,082. 65 ביטקוין, ששוויין באותה עת עמד על כ-70. 2 מיליון דולר. הניתוח של Galaxy Research חשף דפוסים חוזרים בתקיפות אלו, כולל עמלות זהות של 30 סאטושים לכל בייט וירטואלי והיעדר פלט שינוי (change outputs) בתקיפות. הדבר מעיד על כך שמדובר בהתקפה מתוכננת היטב, שמטרתה למקסם את הנזק תוך מזעור הסיכוי לגילוי.

לפני פרסום הניתוח של Galaxy Research, העריך מנכ"ל חברת AnchorWatch רוב המילטון כי הנזקים עומדים על כ-38 מיליון דולר, לאחר שזוהו 500 עסקאות בודדות בתוך חלון זמן של שלושה בלוקים. עם זאת, הניתוח המעמיק יותר חשף כי מדובר בהתקפה רחבה בהרבה, שמשמעותה היא כי הנזקים האמיתיים עשויים להיות גבוהים אף יותר ממה שנחשף בתחילה. תגובתה של Coinkite, החברה המפתחת של Coldcard, לא אחרה להגיע. מייסד החברה רודולפו נובאק פרסם הודעה רשמית ברשת החברתית X, בה הוא לוקח אחריות על התקלה בפירמוט התוכנה של הארנק. נובאק ציין כי החברה שחררה תיקון חירום שמטרתו להסיר את נתיב הנפילה התוכנתי, אך הדגיש כי העדכון אינו מגן על זרעים שנוצרו באמצעות תוכנה פגיעה. הוא המליץ למשתמשים שיצרו זרעים באמצעות תוכנה זו להעביר את כספיהם לזרע חדש באופן מיידי. התקיפה על Coldcard מהווה תזכורת קשה לכך שאף ארנק חומרה אינו חסין לחלוטין מפני התקפות סייבר. למרות שארנקים אלו נחשבים לאחד האמצעים הבטוחים ביותר לאחסון ביטקוין, הם אינם חסינים מפני תקלות תוכנה או מתקפות מתוחכמות.
משתמשים חייבים להיות מודעים לסיכונים ולנקוט בצעדים הנדרשים כדי להגן על כספיהם. אחד הצעדים החשובים ביותר הוא עדכון קבוע של התוכנה של הארנק. יצרני ארנקי חומרה משחררים עדכוני תוכנה באופן שוטף כדי לתקן פגיעויות ולשפר את האבטחה. משתמשים שלא מעדכנים את התוכנה שלהם מסתכנים בכך שיפגעו בפגיעויות ידועות. בנוסף, מומלץ להשתמש בתכונות אבטחה נוספות כגון סיסמאות חזקות, אימות דו-שלבי והגדרת גבולות הוצאה. מעבר לכך, מומלץ למשתמשים לבצע גיבויים קבועים של זרעי הארנק שלהם. גיבוי נכון של הזרע יכול להציל את כספיהם במקרה של תקלה טכנית או מתקפת סייבר. חשוב לאחסן את הגיבוי במקום בטוח ומוגן, כגון כספת או כספת בנקאית, ולא באותו מקום בו מאוחסן הארנק עצמו. אירוע התקיפה על Coldcard גם מעלה שאלות חשובות בנוגע לאחריותם של יצרני ארנקי החומרה. האם הם צריכים לשאת באחריות מלאה לנזקים שנגרמו כתוצאה מתקלות בתוכנה? האם עליהם לספק פיצויים למשתמשים שנפגעו? שאלות אלו נותרות פתוחות ומצריכות דיון מעמיק בקרב קהילת הקריפטו. במקביל, התקיפה מעוררת דיון נוסף בנוגע לאבטחת הביטקוין עצמו.
הביטקוין, כמטבע מבוזר, נתפס כאחד הנכסים הבטוחים ביותר להשקעה, אך אירועים כמו זה מראים כי גם הוא אינו חסין מפני סיכונים. משתמשים חייבים להיות מודעים לכך שרכישת ביטקוין כרוכה בסיכונים, וכי עליהם לנקוט בצעדים הנדרשים כדי להגן על השקעתם. בנוסף, התקיפה על Coldcard מהווה תזכורת לכך שקהילת הקריפטו חייבת להמשיך ולפתח כלים ואמצעים חדשים לאבטחת כספי המשתמשים. פיתוח של ארנקים חכמים יותר, שימוש בטכנולוגיות בלוקצ'יין מתקדמות ושיתוף פעולה בין יצרני הארנקים לבין חוקרי אבטחה יכולים לסייע במניעת אירועים דומים בעתיד. למשתמשים שנפגעו בתקיפה, מומלץ לפנות לייעוץ משפטי ולבחון את האפשרויות העומדות בפניהם לקבלת פיצויים. במקרים מסוימים, ייתכן כי יצרני הארנקים יהיו מחויבים לפצות את המשתמשים שנפגעו כתוצאה מתקלות בתוכנה. עם זאת, חשוב לזכור כי תהליכים משפטיים עשויים להיות ארוכים ומורכבים, ולכן מומלץ לפעול במהירות. מעבר לכך, אירוע התקיפה מעורר דיון בנוגע לחשיבות של גיוון באחסון כספי הקריפטו. מומלץ למשתמשים לא לאחסן את כל כספיהם בארנק אחד בלבד, אלא לפזר אותם בין מספר ארנקים ואמצעי אחסון שונים.
גיוון זה יכול להפחית את הסיכון לאובדן מוחלט במקרה של מתקפת סייבר או תקלה טכנית. בנוסף, מומלץ למשתמשים להיות מודעים לסיכונים הכרוכים בשימוש בארנקים מקוונים (hot wallets) ולאחסן את מרבית כספיהם בארנקים לא מקוונים (cold wallets) כגון ארנקי חומרה. ארנקים מקוונים חשופים יותר לסיכוני סייבר, בעוד שארנקי חומרה מספקים רמה גבוהה יותר של אבטחה. אירוע התקיפה על Coldcard גם מהווה תזכורת לכך שקהילת הקריפטו חייבת להמשיך ולפתח כלים חדשים לאיתור ומניעת מתקפות סייבר. שימוש בטכנולוגיות כגון בינה מלאכותית וניתוח נתונים מתקדם יכול לסייע בזיהוי מוקדם של פעילות חשודה ולמניעת מתקפות. לסיכום, התקיפה על Coldcard מהווה אזהרה חמורה למשתמשי קריפטו ברחבי העולם. היא מדגישה את החשיבות של אבטחת כספי הקריפטו, את הצורך בעדכוני תוכנה קבועים ואת הסיכונים הכרוכים בשימוש בארנקים חומרה. בנוסף, יצרני ארנקי החומרה חייבים להמשיך ולשפר את אבטחת התוכנה שלהם ולספק תמיכה מלאה למשתמשים שנפגעו. בעולם שבו הביטקוין והקריפטו הופכים לנפוצים יותר ויותר, חשוב לזכור כי אבטחה היא המפתח להצלחה.
משתמשים חייבים להיות מודעים לסיכונים ולנקוט בצעדים הנדרשים כדי להגן על השקעותיהם. אירוע התקיפה על Coldcard מהווה תזכורת לכך שאף ארנק אינו חסין לחלוטין, וכי עלינו להמשיך ולפתח כלים חדשים לאבטחת כספי הקריפטו.