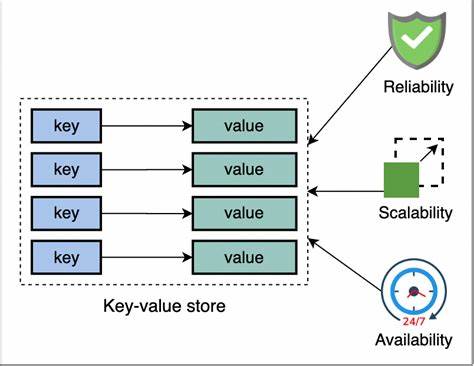
העולם של מערכות מבוזרות מתפתח במהירות, ויחד איתו גם האתגרים הביטחוניים שבאים עמו. אחד מהרכיבים המרכזיים במערכות כאלה הוא etcd, אוצר מפתחות-ערכים מבוזר שמשמש כבסיס הנתונים של מערכות רבות. אך כעת, עם גילוי הפגיעה CVE-2026-59818, מתעוררים חששות משמעותיים לגבי אבטחת מערכות אלו. בירטיקל זה, נחקור את הפגיעה, את הסיכונים שבאים עמה, ואת הצעדים הנדרשים כדי להגן על מערכותיך. etcd הוא רכיב קריטי במערכות מבוזרות, ומשמש כבסיס הנתונים המרכזי עבור כלי ניהול כמו Kubernetes. הוא מאפשר שיתוף מידע בין רכיבים שונים במערכת, ומאפשר תיאום פעולות בין שרתים. אך עם כל רכיב כה חשוב, גם הסיכונים הביטחוניים גדולים. הפגיעה CVE-2026-59818 היא דוגמה טובה לכך. הפגיעה זו מאפשרת למתקיף לבצע פעולות לא מורשות על אוצר המפתחות, כולל גישה לא נתונים רגישים, שינוי נתונים, או אפילו שיבוש פעילות המערכת. הפגיעה נוצרה עקב תכונה מסוימת ב-etcd, שמאפשרת למתקיף לבצע התקפות מסוג 'injection'. התקפות אלו מאפשרות למתקיף להזריק קוד או פקודות לא מורשות, ולהשתלט על המערכת.

הסיכון הוא גדול במיוחד במערכות שמשתמשות ב-etcd כבסיס הנתונים המרכזי, שכן הפגיעה יכולה להביא לשיבוש פעילות המערכת כולה. בנוסף, הפגיעה יכולה לאפשר גישה לנתונים רגישים, כמו מידע אישי, סיסמאות, או נתוני תפעול. אחד הסיכונים הגדולים של הפגיעה הוא יכולתה להביא לשיבוש פעילות המערכת כולה. במערכות מבוזרות, etcd משמש כמרכז התיאום בין הרכיבים השונים. אם מתקיף יוכל לשבש את פעילות etcd, הוא יכול להביא לשיבוש פעילות המערכת כולה. זה יכול להביא לאיבוד נתונים, לאי סדירות בפעילות, או אפילו לאיבוד גישה למערכת. כמו כן, הפגיעה יכולה לאפשר גישה לנתונים רגישים. etcd משמש כבסיס הנתונים המרכזי עבור כלי ניהול כמו Kubernetes, ומשם ניתן לגשת לנתונים רגישים רבים. אם מתקיף יוכל לבצע התקפה מסוג 'injection', הוא יכול לגשת לנתונים אלו, ולהשתמש בהם לצרכים לא מורשים. זה יכול להביא לאיבוד מידע, לגנבת מידע, או אפילו לשיבוש פעילות המערכת. אחד הדברים החשובים ביותר בהגנה על מערכותיך מפני הפגיעה CVE-2026-59818 הוא עדכון תכנה. יצרני etcd משחררים תיקוני ביטחון באופן קבוע, ויש לבצע את העדכונים הללו באופן מיידי.
עדכונים אלו מכילים תיקונים לפגיעויות ידועות, ומאפשרים להגן על המערכת מפני התקפות. בנוסף, יש לבצע סריקות ביטחון קבועות, כדי לאתר פגיעויות נוספות ולמנוע התקפות. כמו כן, יש לבצע גיבוי קבוע של הנתונים. גיבוי זה יכול להיות שימושי במקרה של התקפה, שכן הוא מאפשר לשחזר את הנתונים במקרה של איבוד או שיבוש. יש לבצע גיבוי קבוע, ולהישמר על גיבוי זה במקום בטוח, כדי למנוע גישה לא מורשת אליו. אחד הדברים החשובים ביותר בהגנה על מערכותיך מפני הפגיעה CVE-2026-59818 הוא שימוש באבטחת רשת. אבטחת רשת יכולה למנוע גישה לא מורשת למערכת, ולהגן עליה מפני התקפות. יש לבצע אבטחת רשת קבועה, ולהשתמש בכלי אבטחה כמו חומות אש, מערכות גילוי ומניעה של התקפות, ומערכות אימות זהות. כמו כן, יש לבצע אימות זהות קבוע. אימות זהות יכול למנוע גישה לא מורשת למערכת, ולהגן עליה מפני התקפות. יש לבצע אימות זהות קבוע, ולהשתמש בכלי אימות זהות כמו סיסמאות חזקות, אימות דו-שלבי, ומערכות אימות ביומטריות. אחד הדברים החשובים ביותר בהגנה על מערכותיך מפני הפגיעה CVE-2026-59818 הוא מודעות ביטחונית.
מודעות ביטחונית יכולה למנוע גישה לא מורשת למערכת, ולהגן עליה מפני התקפות. יש לבצע מודעות ביטחונית קבועה, ולהשתמש בכלי מודעות ביטחונית כמו תרגילי אימון, סימולציות התקפות, ומערכות גילוי ומניעה של התקפות. הפגיעה CVE-2026-59818 היא דוגמה טובה לכך שמערכות מבוזרות יכולות להיות פגיעות להתקפות. אך עם הצעדים הנכונים, ניתן להגן על מערכותיך מפני התקפות אלו. עדכון תכנה, גיבוי קבוע, אבטחת רשת, אימות זהות, ומודעות ביטחונית הם כלים חשובים בהגנה על מערכותיך. באמצעות שימוש בכלים אלו, ניתן להגן על מערכותיך מפני התקפות, ולמנוע נזקים משמעותיים.