פגיעות קשה בפאלו אלטו: CVE-2026-0286 - מה זה אומר לך?

מכירות טוקנים ICO ניתוח שוק הקריפטו
🚨 CVE-2026-0286 A command injection vulnerability in the management plane of Palo Alto Networks PAN-

התגלה פגיעה חמורה במנהל הפלטפורמה של Palo Alto Networks PAN-OS. לומדים על הסיכונים, הדרכים להתגונן, וההשלכות האפשריות על ארגונים.

העולם של הביטחון הסיברי מתעורר שוב ושוב מפני פגיעויות חדשות ומסוכנות. הפעם, החברה המובילה בתחום האבטחה, Palo Alto Networks, נתקלה בפגיעה קשה במנהל הפלטפורמה שלה, PAN-OS. הפגיעה, שזוהתה כ-CVE-2026-0286, היא פגיעה של הזרקת פקודות (Command Injection) במנהל הפלטפורמה, מה שיכול להעניק לגולשים לא מורשים גישה מלאה למערכת. האם אתה מודע לסכנה הזו? האם ארגונך מוגן? נלמד על הפגיעה, על הסיכונים שהיא מעלה, ועל הדרכים להתגונן מפניה. הפגיעה CVE-2026-0286 היא פגיעה מסוג Command Injection, שמשמעותה היא יכולת של מתקיף להזריק פקודות לא מורשות למנהל הפלטפורמה. זה יכול להעניק לו גישה מלאה למערכת, כולל יכולת לבצע פעולות כמו גנבת נתונים, שינוי תצורות, או אפילו הפעלת קוד רע. הפגיעה נמצאת במנהל הפלטפורמה של PAN-OS, שמשמש כמרכז הבקרה של מערכות האבטחה של Palo Alto Networks. זהו אחד ממקומות החולשה העיקריים במערכות האבטחה, שכן אם המתקיף יוכל לפגוע במנהל, הוא יוכל לפגוע בכל המערכת. הסיכונים הנובעים מפגיעה כזו הם רבים ומסוכנים.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

ראשית, המתקיף יכול לגנוב נתונים רגישים, כולל נתוני משתמשים, נתוני תנועה, או אפילו נתוני אבטחה. שנית, הוא יכול לשנות תצורות של המערכת, מה שיכול לגרום לפגיעות נוספות או לבעיות בתפקוד. שלישית, המתקיף יכול להפעיל קוד רע, שיכול לגרום נזק משמעותי למערכת ולנתונים. בנוסף, הפגיעה יכולה לשמש כדלת אחורית (Backdoor) למתקיפים, שיכולים לחזור ולהתקיף את המערכת בכל עת. איך מתגוננים מפגיעה כזו? ראשית, חשוב לעדכן את המערכת באופן קבוע. Palo Alto Networks כבר הוציאה עדכון לתיקון הפגיעה, ולכן חשוב להתקין את העדכון הזה כמה שמהיר. שנית, חשוב לבצע סריקות אבטחה קבועות, כדי לזהה פגיעות נוספות או פעילות חשודה. שלישית, חשוב להגביל את הגישה למנהל הפלטפורמה, כך שרק אנשים מורשים יוכלו לגשת אליו. רביעית, חשוב להשתמש בתצורות אבטחה מתקדמות, כמו חומת אש, אנטי וירוס, ומערכות גילוי ומניעה של התקפות. הפגיעה CVE-2026-0286 היא תזכורת נוספת על חשיבות האבטחה הסיברית. ארגונים צריכים להיות מודעים לסיכונים ולהתגונן מפניהם. Palo Alto Networks היא אחת מהחברות המובילות בתחום, אך אף חברה לא חסינה מפגיעות.

לכן, חשוב להיות מודע, להתעדכן, ולהתגונן. אם אתה מנהל מערכת או אחראי על אבטחה, זה הזמן לפעול. בדוק אם המערכת שלך מוגנת מפני הפגיעה הזו, עדכן את המערכת, וצעד צעדים נוספים כדי להגן עליה. הזמן לפעול הוא עכשיו, לפני שמתקיפים יוכלו לנצל את הפגיעה הזו.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-0269 A memory corruption vulnerability in the processing of tunnel traffic in Palo Alto N
13 יולי 2026 פגיעות CVE-2026-0269 בפאלו אלטו: מה זה אומר לך?

הפגיעות CVE-2026-0269 בפאלו אלטו נוגעת לפגיעה בחומרת זיכרון בעיבוד תעבורת מנהרות. תגלה כיצד היא יכולה לפגוע ברשתות שלך ומה עליך לעשות כדי להגן על עצמך.

Here’s why Pi Network price fell 15% today
13 יולי 2026 למה ירדה מחיר רשת Pi ב-15% היום? ניתוח מקיף

ניתוח מקיף של הסיבות לירידת המחיר של רשת Pi ב-15% היום, כולל גורמים טכניים, שוקיים ומקרואקונומיים. התבוננות בעתיד של הטוקן ומה צפוי לקרות בשבועות הקרובים.

Strategy Sells $466.7M in MSTR Shares, Makes No Bitcoin Purchases
13 יולי 2026 מיקרוסטראטגי סוחרת ב-466.7 מיליון דולר במניות MSTR, ללא רכישת ביטקוין

מיקרוסטראטגי, החברה המובילה בתחום האסטרטגיה וההשקעות בביטקוין, מכרה 4.82 מיליון מניות MSTR בשבוע האחרון, ללא רכישת ביטקוין חדשה. מה זה אומר לשוק ולהשקעות שלך?

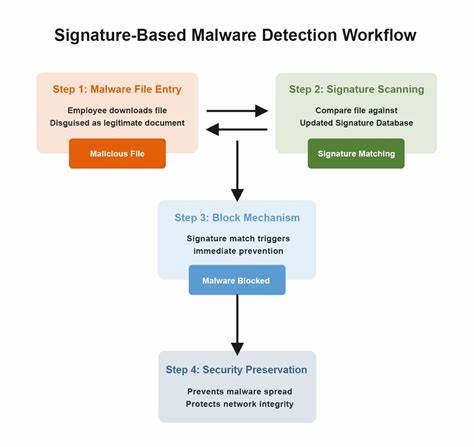
Adaptive Malware Could Evade Signature Detection by Regenerating Its Attack Capabilities https://ift
13 יולי 2026 וירוסים מתאימים: כיצד תוכנות זדוניות מתחמקות מגילוי באמצעות חתימות

התפתחות טכנולוגית חדשה של וירוסים מתאימים מאפשרת להם להתחמק מגילוי באמצעות חתימות. מאמרים זה מבקש להבין את המנגנונים מאחורי התופעה, את הסכנות הפוטנציאליות ואת הדרכים להגן על מערכות מחשב מפני איום זה.

EU Targets FSB-Linked Hackers in New Sanctions Over Cyber Sabotage https://ift.tt/DMw4aL2
13 יולי 2026 האיחוד האירופי מטיל סנקציות על מחבלי סייבר קשורים לשירות הביטחון הפדרלי הרוסי

האיחוד האירופי מתקדם נגד פעולות סייבר מזיקות עם סנקציות חדשות נגד גורמים קשורים לשירות הביטחון הפדרלי הרוסי. התחקיר המלא על הפעולות, ההשלכות והמדיניות החדשה של האיחוד האירופי.

🚨 CVE-2026-33794 An Improper Check for Unusual or Exceptional Conditions vulnerability in the advanc
13 יולי 2026 חשיפה: פגיעה קשה במערכת מתקדמת - CVE-2026-33794 ומה זה אומר לך

הפגיעה CVE-2026-33794 נחשפת כבעיה חמורה במערכות מתקדמות. לומדו מה זה אומר, כיצד היא פוגעת, ואיך להגן על עצמכם.

🚨 CVE-2026-57799 Improper Control of Filename for Include/Require Statement in PHP Program ('PHP Rem
13 יולי 2026 חשיפה: פגיעה קשה בפילוסופיה - CVE-2026-57799 ומה זה אומר לך

הפגיעה החדשה בפילוסופיה חשפה חולשה קריטית שיכולה להעלות את מערכות האינטרנט שלך. לומדים מה זה אומר, איך זה פועל, ומה עליך לעשות כדי להגן על עצמך.