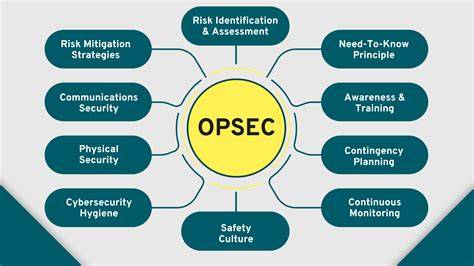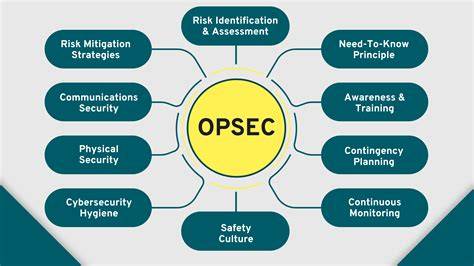
OPSEC, או Operations Security, הוא תהליך חשוב ביותר בכל תחום, אך במיוחד בצבא ובמערכות ביטחון. זהו שיטה שמטרתה להגן על מידע רגיש ולמנוע חשיפה לאנשים שאינם מורשים. OPSEC אינו רק עבור חיילים או אנשי ביטחון, אלא גם עבור אזרחים רגילים שמעוניינים להגן על פרטיותם ומידעם האישי. במדריך זה, נלמד כיצד ליישם את עקרונות OPSEC בחיי היומיום, איך לזהות סיכונים פוטנציאליים, ומה ניתן לעשות כדי למנוע חשיפה לא רצויה של מידע. ההגנה על מידע רגיש היא חלק אינטגרלי מהפעילות הצבאית והמדינית. בכל פעולה צבאית, מידע רגיש יכול להיות גורם מכריע. לדוגמה, אם האויב יודע את תוכניות הצבא, הוא יכול לנקוט בצעדים כדי למנוע את הצלחתן. לכן, OPSEC הוא חלק חשוב מההכשרה הצבאית, ומשמש כדי להבטיח שהמידע יישאר סגור ויהיה נגיש רק לאנשים המורשים. אך OPSEC אינו רק עבור אנשי צבא. גם אזרחים רגילים יכולים לנצל את עקרונות OPSEC כדי להגן על מידע אישי, כמו פרטי אשראי, פרטי חשבון בנק, או מידע אישי אחר. לדוגמה, אם אתה משתמש ברשתות חברתיות, חשוב להבין שאנשים אחרים יכולים לראות את המידע שאתה מחליט לחלוק.

לכן, חשוב להיות זהיר ולהחליט מה מידע ראוי לחלוק ולמה לא. אחד מהעקרונות הבסיסיים של OPSEC הוא זיהוי המידע הרגיש. מידע רגיש יכול להיות כל מידע שיכול לגרום נזק אם ייפול לידי אנשים לא מורשים. לדוגמה, מידע על תוכניות עסקיות, פרטי לקוחות, או מידע אישי על עובדים. חשוב להבין שאין מידע קטן או גדול, וכל מידע יכול להיות משמעותי אם ייפול לידי אנשים לא מתאימים. לאחר זיהוי המידע הרגיש, צריך לקבוע מהו הסיכון הפוטנציאלי. זה כולל את הסיכון שהמידע ייפול לידי אנשים לא מורשים, ואת הנזק שיכול לגרום. לדוגמה, אם מידע על תוכניות עסקיות ייפול לידי מתחרים, זה יכול לגרום נזק גדול לעסק. לכן, חשוב להעריך את הסיכון ולנקוט בצעדים כדי למנוע את החשיפה. לאחר מכן, צריך לבחור את האמצעים להגנה על המידע. זה יכול לכלול שימוש בסיסמאות חזקות, הצפנת מידע, או שימוש בתוכנות להגנה על מידע. חשוב לבחור את האמצעים המתאימים לסוג המידע ולסביבה שבה הוא משמש. לדוגמה, אם אתה משתמש במידע רגיש ברשתות חברתיות, חשוב להשתמש בסיסמאות חזקות ולהצפין את המידע. אחד מהאמצעים החשובים ביותר להגנה על מידע הוא חינוך והכשרה.
חשוב שהכל יודעים את חשיבות ההגנה על מידע רגיש ויאמצו את עקרונות OPSEC. זה כולל חינוך על איך לזהות מידע רגיש, איך להגן עליו, ואיך לזהות סיכונים פוטנציאליים. חינוך זה יכול להיות חלק מההכשרה הצבאית, או חלק מההכשרה המקצועית בעולם העסקי. OPSEC אינו רק על הגנה פיזית, אלא גם על הגנה דיגיטלית. עם התפתחות הטכנולוגיה, יש יותר ויותר אמצעים להגנה על מידע דיגיטלי. לדוגמה, שימוש בסיסמאות חזקות, הצפנת מידע, או שימוש בתוכנות להגנה על מידע. אחד מהאמצעים החשובים ביותר להגנה על מידע הוא שימוש בסיסמאות חזקות. סיסמה חזקה היא סיסמה שמכילה אותיות, מספרים, ותווים מיוחדים, ושהיא לא קלה לזכור. חשוב לבחור סיסמה שתהיה קשה לחזות, אך קלה לזכור. לדוגמה, אתה יכול להשתמש בסיסמה שמכילה את שמך, את תאריך הלידה שלך, או את שם החברה שאתה עובד בה. אך חשוב להזכיר שהסיסמה צריכה להיות קשה לחזות, ולכן חשוב לבחור סיסמה שתהיה קשה לחזות. שימוש בהצפנת מידע הוא אמצעי נוסף להגנה על מידע רגיש. הצפנה היא תהליך שממיר מידע לקוד שרק אנשים מורשים יכולים לפענח. זה יכול להיות שימוש בתוכנות הצפנה, או שימוש בתוכנות להגנה על מידע.
לדוגמה, אם אתה משתמש במידע רגיש ברשתות חברתיות, חשוב להשתמש בתוכנות הצפנה. שימוש בתוכנות להגנה על מידע הוא אמצעי נוסף להגנה על מידע רגיש. תוכנות אלו יכולות לספק הגנה על מידע, כמו הצפנת מידע, או הגנה על מידע מפני גישה לא מורשת. חשוב לבחור את התוכנה המתאימה לסוג המידע ולסביבה שבה הוא משמש. לדוגמה, אם אתה משתמש במידע רגיש ברשתות חברתיות, חשוב להשתמש בתוכנות להגנה על מידע. חשוב להזכיר שההגנה על מידע רגיש היא תהליך מתמיד. זה אינו תהליך חד פעמי, אלא תהליך שצריך להיות חלק מהפעילות היומיומית. חשוב לבדוק תדיר את המידע שאתה מחזיק, ולהבטיח שהמידע נשאר סגור ונגיש רק לאנשים המורשים. זה כולל בדיקת הסיסמאות, בדיקת ההצפנה, ובדיקת התוכנות שהגנה על המידע. לדוגמה, אם אתה משתמש במידע רגיש ברשתות החברתיות, חשוב להשתמש בתוכנות להגנה על מידע. לדוגמה, אם אתה משתמש במידע רגיש ברשתות החברתיות, חשוב להשתמש בסיסמאות חזקות ולהצפין את המידע. לדוגמה, אם אתה משתמש במידע רגיש ברשתות החברתיות, חשוב להשתמש בתוכנות הצפנה.