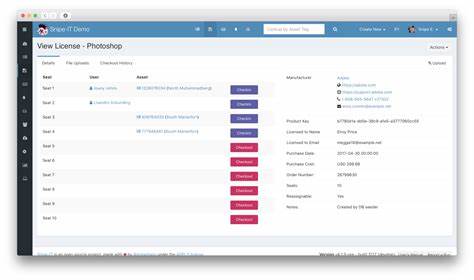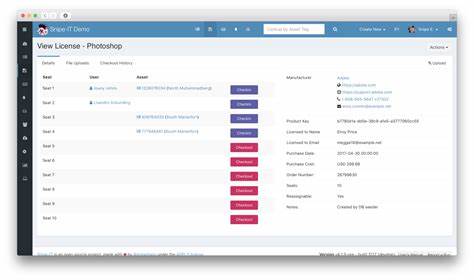
מערכות ניהול נכסי IT מהוות חלק בלתי נפרד מתוך תשתיות טכנולוגיות של ארגונים רבים. הן מאפשרות ניהול יעיל של ציוד, רישוי ומשאבים טכנולוגיים, אך גם מהוות מטרה פופולרית עבור מתקיפים. אחת מהמערכות הפופולריות ביותר בתחום זה היא Snipe-IT, אשר זכתה לחשיפה עולמית בעקבות חשיפת פגיעה ביטחונית קשה, CVE-2026-55472, בגרסאות לפני 8. 6. 2. הפגיעה, אשר נוגעת לתכונה של 'Full Multip. . ', עלולה לגרום לנזקים משמעותיים אם לא תטופל במהירות. בערך זה נחקור את טבע הפגיעה, את השפעותיה האפשריות ואת הצעדים הנדרשים כדי להגן על מערכות Snipe-IT מפני התקפות. הפגיעה CVE-2026-55472 נחשפה לאחר תחקיר מקיף של חוקרי ביטחון, אשר גילו כי גרסאות מוקדמות של Snipe-IT, לפני הגרסה 8. 2, סובלות מפגיעה ביטחונית חמורה. הפגיעה נוגעת לתכונה של 'Full Multip. ', אשר מאפשרת ביצוע פעולות מתקדמות במערכת. המתקיפים יכולים לנצל את הפגיעה כדי לבצע פעולות לא מורשות, לגרום לנזק לנתונים או אף לקחת שליטה על המערכת. חשוב לציין כי הפגיעה אינה מוגבלת רק לגרסאות מסוימות, אלא יכולה להשפיע על כל מערכות Snipe-IT שלא עודכנו לגרסה 8. 2 או גבוהה יותר.

השפעות הפגיעה על ארגונים יכולות להיות משמעותיות. מתקיפים יכולים לנצל את הפגיעה כדי לגנוב מידע רגיש, לגרום להפסקות פעילות או אף לבצע התקפות נוספות על תשתיות אחרות של הארגון. בנוסף, הפגיעה עלולה לגרום לנזק מוניטרי, הן בשל הפסקות פעילות והן בשל עלויות התיקון. לכן, חשוב מאוד שארגונים אשר משתמשים במערכת Snipe-IT יודעים את הסיכונים ואת הצעדים הנדרשים כדי להגן על עצמם. כדי להגן על מערכות Snipe-IT מפני הפגיעה CVE-2026-55472, ישנם מספר צעדים אשר ניתן לבצע. ראשית, יש לעדכן את המערכת לגרסה 8. 2 או גבוהה יותר, אשר מכילה את התיקון לפגיעה. בנוסף, יש לבצע סריקות ביטחוניות תדירות כדי לאתר פגיעויות נוספות. חשוב גם לבצע גיבוי של הנתונים באופן קבוע, כדי להבטיח כי ניתן לשחזר את המערכת במקרה של התקפה. כמו כן, יש לבצע אימון צוותי IT בנושאי ביטחון, כדי שהם יוכלו לזהות ולטפל במהירות בפגיעויות. בנוסף, ישנם מספר צעדים נוספים אשר ניתן לבצע כדי להגן על מערכות Snipe-IT. למשל, ניתן להשתמש בתוכנות אנטי-וירוס ותוכנות הגנה על הרשת כדי להגן על המערכת מפני התקפות.
כמו כן, ניתן להשתמש בתוכנות ניהול גישה כדי להגביל את הגישה למערכת רק למשתמשים מורשים. חשוב גם לבצע סקירה תדירה של הרשאות הגישה, כדי להבטיח כי רק משתמשים מורשים יכולים לבצע פעולות במערכת. חשוב לציין כי הפגיעה CVE-2026-55472 אינה הפגיעה היחידה אשר יכולה להשפיע על מערכות Snipe-IT. ישנן פגיעויות נוספות אשר יכולות להשפיע על המערכת, ולכן חשוב לבצע סריקות ביטחוניות תדירות כדי לאתר פגיעויות אלו. כמו כן, חשוב לבצע עדכונים תדירים של המערכת, כדי להבטיח כי היא מוגנת מפני פגיעויות חדשות. בהמשך, נחקור את טבע הפגיעה CVE-2026-55472 בצורה מפורטת.