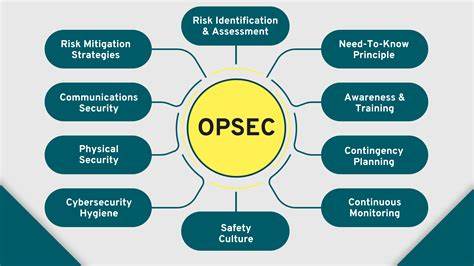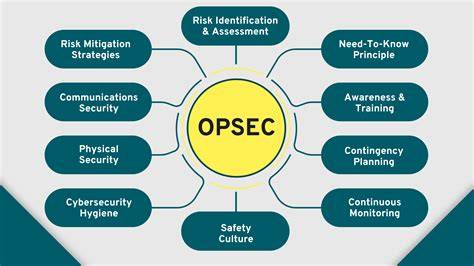
אבטחת פעולות, או OPSEC (Operational Security), היא תהליך אסטרטגי שמטרתו להגן על מידע רגיש ומניעת חשיפתו לאנשים לא מורשים. האבטחה הזו היא חיונית לארגונים, ממשלות, צבאות, ובעצם לכל מי שמעוניין להגן על מידע חשוב. מאמר זה יסקר את 8 הטכניקות המובילות לבניית תוכנית OPSEC מלאה, תוך שימת דגש על שיטות מקצועיות ויעילות. הבנת חשיבות OPSECלפני שנדבר על הטכניקות, חשוב להבין מדוע OPSEC היא כה חשובה. בעולם הדיגיטלי של היום, מידע רגיש יכול להיחשף בקלות, וזו יכולה להיות אסון לארגונים וליחידים כאחד. OPSEC עוזרת להגן על מידע זה, ומניעה את החדירות, הגנבות, וההתקפות הצibernיות. טכניקות מקצועיות לבניית תוכנית OPSEC1. זיהוי מידע רגישהפעולה הראשונה לבניית תוכנית OPSEC יעילה היא זיהוי המידע הרגיש. זה כולל מידע פיננסי, מידע אישי, מידע צבאי, ומידע אחר שיכול להזיק אם ייפול לידי אנשים לא מורשים. חשוב לבצע סקר מלא של כל המידע בארגון, ולהחליט איזה מידע צריך להגן עליו. 2. הגדרת מדיניות אבטחהלאחר זיהוי המידע הרגיש, צריך להגדיר מדיניות אבטחה ברורה.

מדיניות זו צריכה לכלול כללים ופרוטוקולים לאבטחת המידע, כולל איזה אנשים מורשים לגשת למידע, איזה אמצעים טכנולוגיים צריכים להיות בשימוש, ואיזה צעדים צריכים להיות ננקטים במקרה של חדירה או גנבה. 3. אימון צוותאחד מהצעדים החשובים ביותר לבניית תוכנית OPSEC יעילה הוא אימון הצוות. כל עובד בארגון צריך להבין את חשיבות האבטחה, ולדעת איך להגן על המידע הרגיש. אימונים סדירים ותרגילים סימולצייתיים יכולים לעזור לצוות להבין את האתגרים והסכנות, ולהתכונן להם. 4. שימוש בטכנולוגיה מתקדמתטכנולוגיה מתקדמת היא חלק חשוב מתוכנית OPSEC. שימוש באמצעים כמו חומת אש, אנטי וירוסים, ומערכות אבטחה אחרות יכול להגן על המידע הרגיש מפני חדירות. חשוב לבחור טכנולוגיה מתאימה לצרכים של הארגון, ולהבטיח שהיא מתעדכנת באופן סדיר. 5. ניטור וניתוחניטור וניתוח הם חלקים חשובים מתוכנית OPSEC. חשוב לבצע ניטור סדיר של כל הפעולות בארגון, ולניתוח את הנתונים כדי לזהות סכנות פוטנציאליות. שימוש בכלים כמו מערכות ניטור וניתוח יכול לעזור לארגון להבטיח שהמידע הרגיש מוגן. 6. תגובה לסכנותתוכנית OPSEC יעילה צריכה לכלול גם תגובה לסכנות.
חשוב להגדיר פרוטוקולים ברורים למקרה של חדירה או גנבה, ולהבטיח שהצוות מוכן לבצע את הצעדים הנדרשים. 7. שיפור מתמידאבטחת פעולות היא תהליך מתמיד, ולא תהליך חד פעמי. חשוב לבצע שיפורים מתמידים בתוכנית OPSEC, ולהתאימה לצרכים המשתנים של הארגון. שימוש בכלים כמו בדיקות פנימיות ובדיקות חיצוניות יכול לעזור לארגון להבטיח שהמידע הרגיש מוגן. 8. שיתוף פעולה עם מומחיםשיתוף פעולה עם מומחים באבטחת מידע הוא חלק חשוב מתוכנית OPSEC. מומחים אלה יכולים לספק ייעוץ מקצועי, ולעזור לארגון לבנות תוכנית OPSEC יעילה. חשוב לבחור מומחים עם ניסיון וידע, ולהבטיח שהם מוכרים עם הצרכים של הארגון. סיכוםאבטחת פעולות היא תהליך אסטרטגי שמטרתו להגן על מידע רגיש ומניעת חשיפתו לאנשים לא מורשים. מאמר זה סקר את 8 הטכניקות המובילות לבניית תוכנית OPSEC מלאה, תוך שימת דגש על שיטות מקצועיות ויעילות. חשוב להבין שהאבטחה הזו היא חיונית לארגונים וליחידים כאחד, ולהשקיע בה כדי להגן על המידע החשוב.