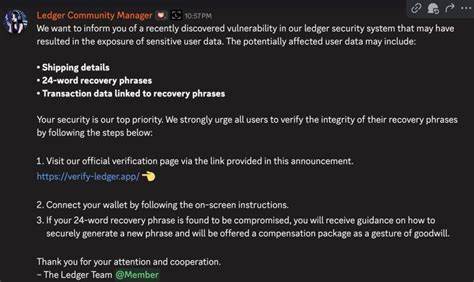
בזמן שטכנולוגיית הקריפטו מתפתחת, גם פושעי סייבר מתקדמים. אחת השיטות החדשות והמפחידות ביותר היא שימוש במכתבים מזויפים כדי לגנוב את המילים המיוחדות (seed phrases) של משתמשי Ledger. אם אתה משתמש במפתח חומרה או בכל אמצעי אחר לאחסון קריפטו, חשוב מאוד להבין את הסכנה הזו וללמוד כיצד להגן על עצמך. הסכנה של מכתבים מזויפיםפושעי סייבר משתמשים בטקטיקות מתוחכמות כדי להרגיז את הקורבנות. הם שולחים מכתבים רשמיים, לעיתים קרובות עם לוגו של Ledger או של חברות אחרות, כדי ליצור תחושה של אמינות. המכתבים יכולים לכלול הודעות כמו 'חשבונך נמצא בסכנה' או 'יש לך עדכון חשוב', כדי לגרום למשתמשים לחשוב שהם חייבים לפעול מיידית. כאשר הקורבן לוחץ על הקישור או משיב למכתב, הוא מופנה לאתר מזויף או נדרש לספק את המילים המיוחדות שלו. למה המילים המיוחדות הן מטרה? המילים המיוחדות הן המפתח לאחסון הקריפטו שלך. אם פושע יגיע אליהן, הוא יכול לגשת לכל האסתמות שלך ולגנוב את הכסף. זהו אחד הסיבות העיקריות שהפושעים מתמקדים בהן.

הם יודעים שמשתמשים רבים לא מבינים את החשיבות של שמירת המילים המיוחדות בבטחה, ולכן הם משתמשים בטקטיקות של לחץ ודחף כדי לגרום להם לחשוף את המידע הזה. איך לזהות מכתבים מזויפים? ההגנה הטובה ביותר היא הכרה. לפני שאתה משיב למכתב או לוחץ על קישור, תבדוק את הדברים הבאים:1. בדוק את כתובת המייל: מכתבים רשמיים של Ledger יגיעו רק ממערכת מייל רשמית של החברה. אם יש שגיאה קטנה או כתובת מוזרה, זהו סימן אזהרה. 2. תעקוב אחר הסגנון: מכתבים מזויפים לעיתים קרובות מכילים שגיאות כתיב או סגנון שונה מהמקובל בחברה. 3. תבדוק את הקישורים: לפני שאתה לוחץ על קישור, תעביר את העכבר מעליו כדי לראות את הכתובת האמיתית. אם היא לא תואמת את האתר הרשמי, אל תלחץ עליה. 4. תזהר ממכתבים עם לחץ: אם המכתב דורש ממך לפעול מיידית או אומר שהחשבון שלך בסכנה, זהו סימן אזהרה. חברות אמינות לא ידרשו ממך לפעול במהירות כזו. איך להגן על עצמך? ההגנה הטובה ביותר היא שילוב של מודעות ושמירה על המילים המיוחדות. כאן כמה צעדים שאתה יכול לקחת:1. שמור את המילים המיוחדות שלך במקום בטוח, כמו במפתח חומרה או בכתב יד על נייר, ולא באינטרנט.
לא תתן את המילים המיוחדות שלך לאף אחד, גם לא לחברה או למנהל חשבון. תעדכן את תוכנת האנטי-וירוס שלך ותהיה זהיר עם קישורים ומכתבים מוזרים. תעדכן את תוכנת החומרה שלך באופן קבוע כדי להבטיח שהמערכת שלך מוגנת מפני פגיעות. מה לעשות אם אתה קורבן? אם אתה חשב שאתה קורבן למכתב מזויף, תפעל במהירות. כאן מה לעשות:1. תתחבר לחשבון שלך מיד ותהיה בטוח שהכסף שלך בטוח. תעדכן את הסיסמה שלך ותשנה את המילים המיוחדות אם אתה חשב שהן נחשפו. תדווח על המכתב הזה לחברה ולרשויות הרלוונטיות. תעדכן את חברות הקריפטו האחרות שאתה משתמש בהן כדי להזהיר אותן. סיכוםפושעי סייבר מתקדמים ומשתמשים בטקטיקות חדשות כדי לגנוב את המילים המיוחדות שלך. ההגנה הטובה ביותר היא מודעות. תזהר ממכתבים מוזרים, תבדוק את הקישורים ותשמור את המילים המיוחדות שלך במקום בטוח. אם אתה תפעל עם זהירות, תוכל להגן על עצמך מפני התקפות אלה.