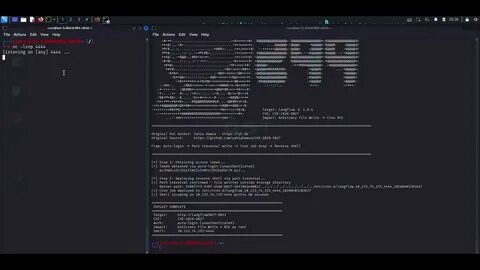
פגיעות קשה בNewsletters: PHP Object Injection ללא אימות - מה זה אומר לך?

אמנות דיגיטלית NFT
CVE-2026-12583 - Newsletters < 4.15 - Unauthenticated PHP Object Injection via Subscriber Custom Field

הפגיעה CVE-2026-12583 בNewsletters WordPress מאפשרת התקפות חמורות ללא אימות. לומדו על הסיכונים, הדרכים להתגונן ומדוע זה חשוב לשדרג את התוספת שלכם.

הפגיעה CVE-2026-12583 בNewsletters WordPress, תוספת פופולרית לניהול רשימות מייל, נחשפה כפגיעה חמורה שמאפשרת התקפות ללא אימות. הפגיעה, שנרשמה כפגיעה מסוג HIGH עם דירוג CVSS של 8. 1, מאפשרת למתקיפים לבצע PHP Object Injection דרך שדות מותאמים אישית של מנויים. זה יכול להוביל לכתיבת קבצים שרירותיים ולביצוע קוד על השרת, מה שמעמיד את אתרי WordPress בסכנה משמעותית. הפגיעה מתרחשת בגרסאות של Newsletters לפני 4. 15, ומתבססת על חוסר מניעה של התוספת מפני דיסריאליזציה של קלט לא אמין. המתקיף יכול להזין נתונים מזויפים דרך טופס ציבורי, מה שמאפשר לו ליצור אובייקטים PHP שרירותיים ולשלוט על פעולות השרת. זה מהווה סכנה מיידית לאתרים שמשתמשים בגרסאות ישנות של התוספת. ההשלכות של הפגיעה הן חמורות. המתקיף יכול לבצע פעולות כמו התקנת תוכנות זדוניות, גנבת נתונים או השתלטות מלאה על השרת. זה יכול להוביל לאובדן נתונים, פגיעה בפרטיות המשתמשים ולנזקים כספיים משמעותיים. הפגיעה נחשבת כפגיעה רחבה, שכן היא מאפשרת התקפות מרוחקות, ללא צורך באימות או אינטראקציה של המשתמש.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

להתגונן מפני הפגיעה, יש לשדרג את התוספת Newsletters לגרסה 4. 15 או גבוהה יותר. השדרוג יספק את התיקונים הנדרשים כדי למנוע את התקפות ה-PHP Object Injection. בנוסף, יש לבדוק את האתר על פגיעות אחרות ולהתעדכן באופן קבוע עם התוספות והגרסאות האחרונות של WordPress. הפגיעה CVE-2026-12583 היא דוגמה טובה למה שיכול לקרות כאשר לא מתעדכנים את התוספות של האתר. זה מציב את האתר בסכנה, ויכול להוביל לנזקים משמעותיים. לכן, חשוב מאוד לשדרג את התוספות באופן קבוע ולהתעדכן עם התיקונים האחרונים כדי למנוע פגיעות כאלה. בהמשך, נדון על הפגיעה, את ההשלכות שלה, ואת הדרכים להתגונן מפניה. נלמד על מהי דיסריאליזציה של קלט לא אמין, ואיך זה מאפשר התקפות כאלו. בנוסף, נדון על חשיבות השדרוגים והאבטחה של אתרי WordPress, ומה ניתן לעשות כדי להגן על האתר מפני פגיעות חמורות. הפגיעה CVE-2026-12583 היא פגיעה חמורה שדורשת תשומת לב מיידית. אם אתם משתמשים בתוספת Newsletters, יש לשדרג אותה ללא דיחוי כדי למנוע התקפות. זהו צעד חשוב להגנה על האתר ועל המשתמשים שלו מפני התקפות זדוניות.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
CVE-2026-12511 - AI Engine < 3.5.5 - Editor+ Arbitrary File Write via Path Traversal
19 יולי 2026 תקיפת מסלול קבצים ב-AI Engine: כיצד לפתור את CVE-2026-12511

התקפה על תוסף AI Engine של וורדפרס מאפשרת כתיבה של קבצים שרירותיים דרך מסלול קבצים. לומדו על הפגיעה, את ההשפעות שלה ואיך להגן על אתר וורדפרס שלכם.

CVE-2026-12482 - Path Traversal via Symlink Name Validation Bypass in keras-team/keras
19 יולי 2026 חשיפה: פגיעה חמורה ב-Keras - CVE-2026-12482 - דרכי התמודדות ופרטים

חשיפה על פגיעה חמורה ב-Keras המאפשרת התקפת Path Traversal דרך Symlink. לומדו על הסיכונים, הדרכים להתמודדות וההשלכות האפשריות.

CVE-2026-11567 - SureForms < 2.11.1 - Unauthenticated Payment Amount Bypass
19 יולי 2026 תקלה חמורה ב-SureForms: כיצד לפתוח את הדלת לפגיעות בתשלומים

חקירה מקיפה על CVE-2026-11567, פגיעה חמורה ב-SureForms שמאפשרת עקיפת תשלומים ללא אימות. למדו כיצד לפעול כדי להגן על אתר וורדפרס שלכם.

CVE-2026-11563 - Word Count and Social Shares <= 1.0 - Subscriber+ Arbitrary File Deletion via Path Traversal
19 יולי 2026 פגיעות קשה ב-WordPress: מחיקת קבצים שרירותית דרך Path Traversal

הפגיעה CVE-2026-11563 מאפשרת למתקיפים למחוק קבצים חשובים באתר WordPress, כולל wp-config.php, מה שיכול להביא לקיפוח מלא של האתר. התפרצות הפגיעה, דרכי הגנה, והסברים טכניים.

CVE-2025-15665 - BEAF < 4.7.1 - Admin+ Stored XSS via Widget Shortcode Field
19 יולי 2026 חשיפה: פגיעות XSS מסוכנות באדמין של תוסף WordPress - מה זה אומר לך?

התוסף Ultimate Before After Image Slider & Gallery בגרסאות עד 4.7.0 סובל מפגיעות XSS מסוכנות. לומדו על הסיכונים, הדרכים להתגונן והחשיבות של עדכון מיידי.

XRP and ETH Traders Turn Bullish as FOMO Surges to 5-Week High: Santiment - CryptoRank
19 יולי 2026 XRP ו-ETH: סוחרי הקריפטו הופכים בוליים כפחד החמיצה מגיע לשיא 5 שבועות

סוחרי XRP ו-ETH חווים גלי בוליות חדשים, כאשר פחד החמיצה (FOMO) מגיע לשיא של 5 שבועות. האם זה סימן לשינוי בשוק? אנליזה מקיפה של Santiment ו-CryptoRank.

 Trusting your kids online isn&#8217;t enough (Lock and Code S07E14)
19 יולי 2026 איך להגן על ילדיך באינטרנט: מדריך מקיף לאבטחת ילדים באינטרנט

מדריך מקיף לאבטחת ילדים באינטרנט, הכולל טיפים מעשיים, חוקים חדשים בעולם, ואיך להגן על ילדיך מהסכנות הקיימות ברשת