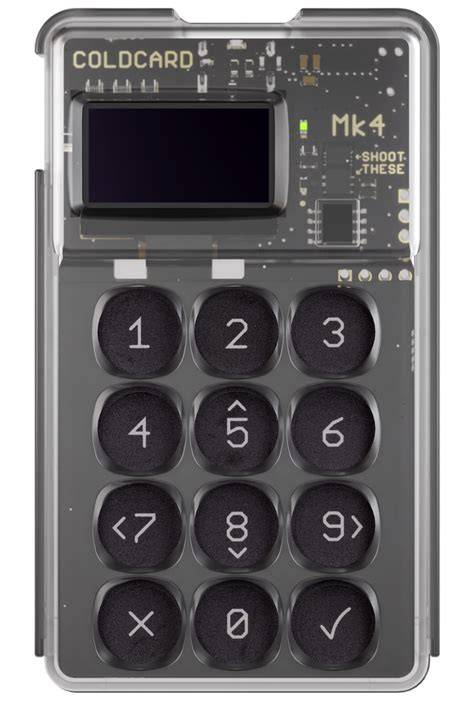
בשבועות האחרונים זעזעה פריצת אבטחה חמורה את עולם הקריפטו, כאשר דווח כי הפסדי הביטקוין כתוצאה מהתקפת הקורדקארד (Coldcard) עלו ל-70 מיליון דולר. אירוע זה לא רק העצים את החששות לגבי בטיחותם של ארנקי חומרה, אלא גם העלה שאלות קשות על אמינותם של מוצרי אבטחה מבוססי בלוקצ'יין. כיצד אירעה הפריצה? מהם המנגנונים שהובילו להפסדים כה גדולים? ומה ניתן ללמוד ממנה כדי להגן על נכסי הקריפטו בעתיד? במאמר זה נצלול לעומק הפרשה, ננתח את הגורמים שהובילו לאסון ונציע פתרונות מעשיים למשקיעים ולמשתמשים בקריפטו. הפריצה לקורדקארד, המוצר הדגל של חברת Coinkite, הפכה לסמל של כשלים במערכות אבטחה מבוזרות. הקורדקארד, אשר זכה למוניטין בזכות עיצובו הפיזי המחוספס והאבטחה הרב-שכבתית שלו, נתפס במשך שנים כאחד הארנקים האמינים ביותר עבור מחזיקי ביטקוין לטווח ארוך. אולם, כאשר התגלו פרצות באבטחת התוכנה שלו, התברר כי גם מערכות הנחשבות לבלתי חדירות אינן חסינות מפני תקיפות מתוחכמות. על פי הדיווחים, הפריצה התרחשה באמצעות ניצול פגיעות בתוכנת הקושחה של המכשיר, אשר אפשרה לתוקפים לחדור למערכת ולגנוב מטבעות מבלי להשאיר עקבות ברורים.

אחד הגורמים המרכזיים להצלחת הפריצה היה העובדה שהתוקפים הצליחו לנצל חולשה במערכת ההפעלה המותאמת אישית של הקורדקארד, המכונה 'Kryptor'. מערכת זו, אשר תוכננה במיוחד לאבטחת המכשיר, כללה מנגנוני הצפנה מתקדמים, אך מסתבר כי הייתה בה פגיעות שלא זוהתה בזמן. התוקפים ניצלו את הפגיעות כדי לבצע התקפת 'man-in-the-middle', שבה הם התחזו לשרתים לגיטימיים והצליחו להעביר פקודות זדוניות אל המכשיר. כתוצאה מכך, משתמשים רבים גילו כי ביטקוין שנחשבו לבטוחים במכשיר שלהם נעלמו בפתאומיות, כאשר היתרה בחשבונם צנחה לאפס. ההשלכות של הפריצה היו מיידיות ומרחיקות לכת. לא רק שהמשתמשים הפרטיים ספגו הפסדים כספיים עצומים, אלא גם חברות השקעה וקרנות קריפטו שניהלו נכסים באמצעות הקורדקארד מצאו עצמן במצב קריטי. חלק מהן נאלצו לסגור את שעריהן בעקבות הפסדים בלתי ניתנים להחזר, בעוד שאחרות נאלצו להתמודד עם תביעות משפטיות מצד לקוחותיהם. בנוסף, הפריצה העצימה את החששות בקרב משקיעים חדשים לגבי בטיחותם של ארנקי חומרה בכלל, וגרמה לירידה חדה באמון הציבור במערכות אבטחה מבוססות בלוקצ'יין.
אחד ההיבטים המדאיגים ביותר בפרשה הוא העובדה שהתוקפים הצליחו להימנע מזיהוי במשך תקופה ארוכה. על פי דיווחים של חוקרי אבטחה, התוקפים השתמשו בטכניקות מתוחכמות כדי לטשטש את עקבותיהם, כולל שימוש ברשתות פרוקסי ובשרתים ממוקמים במדינות שונות. בנוסף, הם ניצלו את העובדה שרבים ממשתמשי הקורדקארד לא ביצעו עדכוני תוכנה בזמן, מה שאפשר לתוקפים לנצל פגיעויות ידועות שלא תוקנו. חוסר המודעות של המשתמשים לאיומים המתפתחים הפך אף הוא לגורם מרכזי בהצלחת הפריצה. במהלך החקירה התברר כי חברת Coinkite עצמה הייתה מודעת לחלק מהפגיעויות במערכת הקושחה שלה, אך לא פעלה בזמן כדי לתקנן. הדבר מעלה שאלות קשות על אחריותה של החברה כלפי לקוחותיה ועל תהליכי הבקרה הפנימיים שלה. לאחר שהתגלתה הפריצה, Coinkite פרסמה עדכוני אבטחה דחופים והמליצה למשתמשים לבצע עדכון מיידי של הקושחה. אולם, עבור רבים מהמשתמשים, העדכון הגיע מאוחר מדי, שכן הביטקוין שלהם כבר נגנב. הפרשה גם חשפה את החולשות במערכת האבטחה הכוללת של עולם הקריפטו. ארנקי חומרה, אשר נחשבו לאחד האמצעים הבטוחים ביותר לאחסון ביטקוין, התגלו כפגיעים לא פחות מארנקי תוכנה.
הדבר מעלה את השאלה האם קיימת דרך מוחלטת לאבטחת נכסי קריפטו, או שמא מדובר במשימה בלתי אפשרית לנוכח ההתפתחות המתמדת של טכניקות התקיפה. מומחים בתחום מציעים כי המשתמשים צריכים לאמץ גישה רב-שכבתית לאבטחה, הכוללת שילוב של ארנקי חומרה, ארנקי תוכנה מאובטחים וגיבויי נתונים מרובים. אחד הפתרונות המוצעים הוא שימוש בארנקי 'multi-signature', אשר דורשים מספר חתימות דיגיטליות כדי לאשר עסקאות. שיטה זו מקשה באופן משמעותי על התוקפים לבצע גניבות, שכן הם יצטרכו לפרוץ מספר מערכות במקביל. בנוסף, מומלץ למשתמשים לוודא כי הם מבצעים עדכוני תוכנה באופן קבוע ושהם משתמשים במכשירים עם תמיכה פעילה מצד היצרן. כמו כן, חשוב לבחור ארנקים אשר עברו ביקורות אבטחה עצמאיות על ידי חברות מובילות בתחום. מעבר לכך, הפרשה מעלה את הצורך בשקיפות מוגברת מצד חברות הארנקים. משתמשים זכאים לדעת מהן הפגיעויות הקיימות במערכות בהן הם משתמשים ומהו לוח הזמנים המתוכנן לתיקונן. חברות כמו Coinkite צריכות לאמץ מדיניות של דיווח מיידי על פרצות אבטחה ולספק למשתמשים כלים להתמודדות עם אירועים שכאלו.
בנוסף, יש צורך בפיתוח תקנים אחידים לאבטחת ארנקי חומרה, אשר יבטיחו כי כל המוצרים יעמדו ברמה מסוימת של אבטחה. השפעת הפריצה על שוק הקריפטו הייתה מיידית. מחיר הביטקוין, אשר כבר היה נתון לתנודות חדות בעקבות גורמים שונים, צנח באופן משמעותי בעקבות הידיעות על הפריצה. משקיעים רבים נטשו את שוק הקריפטו בעקבות החששות לגבי בטיחותם של נכסיהם, בעוד שאחרים החלו לחפש אלטרנטיבות לאחסון ביטקוין. חלק מהמשקיעים פנו לארנקים מבוזרים, אשר אינם תלויים בשירותי צד שלישי, בעוד שאחרים העדיפו להשתמש בשירותי אחסון מאובטחים במיוחד, כגון כספות בנקים או שירותי אחסון קר. אולם, לא כל התגובות לפריצה היו שליליות. חלק מהמשקיעים ראו בה הזדמנות לבחון מחדש את אסטרטגיות האחסון שלהם ולהשקיע בפתרונות אבטחה מתקדמים יותר. חברות רבות בתחום החלו לפתח פתרונות חדשניים לאבטחת נכסי קריפטו, כגון ארנקים מבוססי בלוקצ'יין עם מנגנוני הצפנה מתקדמים ואימות דו-גורמי חזק. בנוסף, התפתחו כלים חדשים לזיהוי פרצות אבטחה בזמן אמת, אשר מאפשרים למשתמשים להגיב מיידית לאיומים.
אחד הפתרונות המובילים כיום הוא השימוש בטכנולוגיית 'air-gapped', אשר מונעת כל קשר פיזי או אלחוטי בין המכשיר לבין רשתות חיצוניות. שיטה זו מקשה באופן משמעותי על התוקפים לחדור למערכת, שכן הם נדרשים לגשת פיזית למכשיר עצמו. בנוסף, טכנולוגיות חדשניות כגון זיהוי ביומטרי ואימות באמצעות בלוקצ'יין מאפשרות לאמת זהויות בצורה מאובטחת יותר ולמנוע גניבות. הפריצה לקורדקארד גם הדגישה את החשיבות של חינוך והעלאת המודעות בקרב משתמשי הקריפטו. רבים מהמשתמשים אינם מודעים לסיכונים הקיימים ואינם יודעים כיצד להגן על נכסיהם בצורה הטובה ביותר. לכן, מומלץ להשתתף בסדנאות והרצאות בתחום האבטחה, לקרוא מדריכים מקצועיים ולעקוב אחר חדשות בתחום הקריפטו. בנוסף, מומלץ להשתמש בכלים לזיהוי פרצות אבטחה, כגון סורקי וירוסים ואפליקציות לניטור פעילות חשבון. לסיכום, הפריצה לקורדקארד היא תזכורת קשה לכך שאף מערכת אבטחה אינה חסינה מפני תקיפות. היא גם מהווה קריאה לפעולה עבור חברות הארנקים, המשקיעים והרגולטורים לפעול יחדיו כדי ליצור סביבה בטוחה יותר עבור נכסי הקריפטו.
על ידי אימוץ גישה רב-שכבתית לאבטחה, שימוש בפתרונות חדשניים ושמירה על שקיפות מלאה, ניתן להפחית באופן משמעותי את הסיכונים ולהגן על נכסי הקריפטו בעתיד. הפרשה גם מדגישה את הצורך בהתפתחות מתמדת של טכנולוגיות האבטחה, שכן התוקפים ממשיכים לפתח שיטות חדשות ומתוחכמות יותר. בעולם שבו הביטקוין והקריפטו הופכים לנכסים מרכזיים במשק הגלובלי, אין מקום לטעויות. ההשקעה באבטחה אינה אופציה, אלא הכרח.