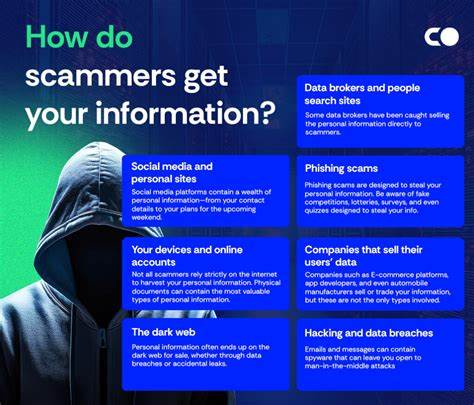
בשנים האחרונות, עם התרחבות השימוש באינטרנט ובפלטפורמות דיגיטליות, חלה עלייה דרמטית בפשעי סייבר. בין הקורבנות הנפוצים ביותר נמצאים אנשים שנפלו קורבן להונאות מקוונות, גניבת זהות או פריצות למערכותיהם האישיות. אולם, לפי אזהרה חדשה שפרסם ה-FBI, הנוכלים לא מסתפקים בהצלחה הראשונית שלהם - הם ממשיכים לתקוף את אותם קורבנות פעם נוספת, תוך שימוש בטקטיקות מתוחכמות ומטרידות יותר. תופעה זו, המכונה 'התקפת מחדש' (Re-victimization), הופכת לאחד האיומים הגדולים ביותר על ביטחון המשתמשים ברשת. הסיבה העיקרית לכך היא שהנוכלים מבינים כי מי שכבר נפל קורבן פעם אחת, יהיה פגיע יותר בפעם השנייה. הם מנצלים את הפחד, הבלבול והחוסר בידע של הקורבנות כדי לגרום להם לשלם סכומים נוספים, לחשוף מידע רגיש או לבצע פעולות שונות שבסופו של דבר יגרמו להם להפסדים כלכליים ונפשיים. במקרים מסוימים, הנוכלים אף מצליחים להשיג גישה מחודשת למערכותיהם של הקורבנות, תוך שימוש במידע שכבר גנבו מהם בעבר. אחד המקרים המדאיגים ביותר הוא כאשר הנוכלים מצליחים להשיג גישה מחודשת לחשבונות בנק או לכרטיסי אשראי של הקורבנות.

הם עשויים ליצור קשר עם הקורבן בטענה שהם נציגי הבנק או חברת האשראי, ולבקש ממנו לבצע פעולות שונות כדי 'להגן על חשבונו'. במקרים אחרים, הם עשויים לשלוח הודעות דואר אלקטרוני או הודעות טקסט המכילות קישורים זדוניים, תוך ניצול העובדה שהקורבן כבר נפגע בעבר ולא יבחין בסכנה. אולם, לא רק נוכלים פרטיים מנצלים את התופעה הזו. גם קבוצות ארגוניות עברייניות משתמשות בטקטיקות דומות כדי לגרום לקורבנות לשלם סכומים נוספים. לדוגמה, קבוצות כופר (Ransomware) עשויות לתקוף מחדש ארגונים שכבר שילמו כופר בעבר, תוך איומים על חשיפת מידע רגיש או גרימת נזק נוסף למערכותיהם. הסיבה לכך היא שהנוכלים מבינים כי מי שכבר שילם פעם אחת, יהיה מוכן יותר לשלם שוב. הם מנצלים את הפחד מפני אובדן נתונים או חשיפת מידע רגיש כדי לגרום לקורבנות לשלם סכומים נוספים, לעיתים אף גדולים יותר מהסכום הראשוני ששילמו. אולם, למרות החומרה של התופעה, קיימות דרכים רבות להגן על עצמכם ולמנוע את הסיכון להיות קורבן של התקפת מחדש. ראשית, חשוב להבין כיצד הנוכלים פועלים וכיצד ניתן לזהות את הטקטיקות שלהם.
שנית, ישנם צעדים פשוטים שיכולים להפחית באופן משמעותי את הסיכון להיות קורבן של פשעי סייבר בכלל, והתקפות מחדש בפרט. אחד הצעדים החשובים ביותר הוא לשמור על מודעות גבוהה לגבי הסיכונים הקיימים ברשת. רבים מאיתנו נוטים לחשוב ש'זה לא יקרה לי', אך המציאות מראה כי אף אחד אינו חסין מפני פשעי סייבר. לכן, חשוב להכיר את הטקטיקות הנפוצות ביותר שבהן משתמשים הנוכלים, ולדעת כיצד להגיב במקרה של חשד להונאה. אחת הטקטיקות הנפוצות ביותר היא שליחת הודעות דואר אלקטרוני המכילות קישורים זדוניים או קבצים מצורפים נגועים. הנוכלים עשויים לשלוח הודעות המכילות לכאורה חשבוניות, הודעות ממערכת הבנק או אפילו הודעות אישיות המכילות קישורים למידע רגיש. כאשר הקורבן לוחץ על הקישור או פותח את הקובץ המצורף, הנוזקה מותקנת במחשב שלו, ומאפשרת לנוכלים גישה למערכת. במקרים אחרים, הנוכלים עשויים ליצור קשר עם הקורבן בטלפון או בהודעות טקסט, תוך שימוש בטקטיקות של הנדסה חברתית כדי לגרום לו לחשוף מידע רגיש או לבצע פעולות שונות. לדוגמה, הם עשויים להתקשר לקורבן בטענה שהם נציגי הבנק שלו, ולבקש ממנו לספק פרטים אישיים או לבצע העברה כספית.
אולם, הטקטיקה המסוכנת ביותר היא זו שבה הנוכלים מנצלים את העובדה שהקורבן כבר נפגע בעבר. הם עשויים ליצור קשר עם הקורבן בטענה שהם נציגי חברת אבטחה או גורמי אכיפת חוק, ולבקש ממנו לשלם סכום כסף נוסף כדי 'להגן על חשבונו' או 'למנוע נזק נוסף'. במקרים מסוימים, הם עשויים אף לאיים על הקורבן בהעמדה לדין או חשיפת מידע רגיש, תוך ניצול הפחד והבלבול של הקורבן. אולם, כיצד ניתן לזהות את הטקטיקות הללו ולמנוע את הסיכון להיות קורבן של התקפת מחדש? ראשית, חשוב לזכור כי אף גורם רשמי - בין אם מדובר בבנק, חברת אשראי או גורמי אכיפת חוק - לא יבקש ממכם לספק פרטים אישיים או לבצע פעולות כספיות באמצעות הודעות דואר אלקטרוני, הודעות טקסט או שיחות טלפון. לכן, אם אתם מקבלים הודעה חשודה שכזו, חשוב לבדוק אותה באופן עצמאי באמצעות פנייה לגורם הרשמי באמצעות פרטים שאתם יודעים בוודאות שהם נכונים. שנית, חשוב לשמור על עדכניות מערכות ההפעלה והתוכנות שלכם. עדכונים תכופים עשויים למנוע מנוזקות לחדור למערכת שלכם, ולהפחית את הסיכון להיות קורבן של התקפות סייבר.
בנוסף, חשוב להשתמש בתוכנות אנטי-וירוס ואנטי-תוכנות ריגול אמינות, ולעדכן אותן באופן קבוע. שלישית, חשוב להיות זהירים בכל הנוגע למידע האישי שאתם חושפים ברשת. הימנעו משיתוף פרטים אישיים ברשתות חברתיות או בפלטפורמות מקוונות אחרות, והיזהרו מפני ניסיונות לגרום לכם לחשוף מידע שכזה באמצעות טקטיקות של הנדסה חברתית. רביעית, חשוב לשמור על גיבויים קבועים של הנתונים החשובים שלכם. גיבויים אלו יכולים למנוע אובדן נתונים במקרה של התקפת כופר או פריצה למערכת, ולהפחית את הלחץ עליכם לשלם סכומי כסף נוספים כדי לשחזר את הנתונים. חמישית, חשוב להיות מודעים לסיכונים הקיימים ברשת וללמוד כיצד להגיב במקרה של חשד להונאה. קיימות תוכניות הדרכה רבות המוצעות על ידי גורמי אכיפת חוק וארגוני סייבר, אשר יכולות לסייע לכם להבין טוב יותר כיצד להגן על עצמכם מפני פשעי סייבר. אולם, מה עושים במקרה שכבר נפלתם קורבן להתקפת מחדש? ראשית, חשוב להישאר רגועים ולא להגיב מיד לדרישות הנוכלים. חשוב לזכור כי הנוכלים מנצלים את הפחד והבלבול שלכם כדי לגרום לכם לפעול בצורה שתתאים לתוכניותיהם.
שנית, חשוב לדווח על האירוע לגורמי אכיפת החוק ולגורמים הרלוונטיים. בישראל, ניתן לדווח על פשעי סייבר למרכז הסייבר הלאומי או למשטרת ישראל. בנוסף, חשוב לפנות לגורמים פיננסיים במקרה של חשד לגניבת זהות או פריצה לחשבונות בנק. שלישית, חשוב לבצע בדיקות אבטחה מקיפות במערכות שלכם כדי לוודא שאין גישה לא מורשית למערכות או לנתונים. במקרים מסוימים, ייתכן שיהיה צורך לפנות למומחי סייבר מקצועיים כדי לטפל בבעיה. רביעית, חשוב ללמוד מהאירוע ולנקוט בצעדים נוספים כדי להגן על עצמכם מפני התקפות עתידיות. לדוגמה, ניתן לשנות סיסמאות, לעדכן תוכנות ולהגביר את המודעות לסיכונים הקיימים ברשת. אולם, מעבר לצעדים הפרקטיים, חשוב גם להבין את ההשלכות הנפשיות של היות קורבן של פשעי סייבר. רבים מהקורבנות חווים תחושות של בושה, אשמה ופחד, אשר עשויות להשפיע על חייהם האישיים והמקצועיים. לכן, חשוב לזכור כי אתם לא לבד, וקיימות דרכים רבות לקבל תמיכה ולהתמודד עם ההשלכות הנפשיות של האירוע. במקרים מסוימים, ייתכן שיהיה צורך לפנות לייעוץ פסיכולוגי או לתמיכה מקצועית אחרת כדי להתמודד עם ההשלכות הנפשיות של האירוע.
בנוסף, קיימות קבוצות תמיכה רבות לקורבנות של פשעי סייבר, אשר יכולות לסייע לכם להבין כי אתם לא לבד ולקבל כלים להתמודדות עם המצב. אולם, מעבר לכל אלה, חשוב לזכור כי האחריות להגנה על עצמכם מפני פשעי סייבר נמצאת בידיים שלכם. אף גורם חיצוני לא יוכל להגן עליכם באופן מלא, ולכן חשוב להיות מודעים לסיכונים הקיימים ברשת ולנקוט בצעדים הנדרשים כדי להגן על עצמכם. בנוסף, קיימות תוכנות רבות המיועדות להגנה על פרטיותכם ועל ביטחונכם המקוון, אשר יכולות להפחית באופן משמעותי את הסיכון להיות קורבן של פשעי סייבר. אולם, חשוב לזכור כי אף צעד אינו יכול להבטיח הגנה מלאה מפני פשעי סייבר. לכן, חשוב להיות מוכנים לכל תרחיש אפשרי ולדעת כיצד להגיב במקרה של חשד להונאה או פריצה למערכת. בנוסף, חשוב לזכור כי קיימות דרכים רבות לקבל תמיכה ולהתמודד עם ההשלכות של היות קורבן של פשעי סייבר. קיימות קבוצות תמיכה רבות לקורבנות של פשעי סייבר, אשר יכולות לסייע לכם להבין כי אתם לא לבד ולקבל כלים להתמודדות עם המצב.
בנוסף, קיימות תוכניות הדרכה רבות המוצעות על ידי גורמי אכיפת חוק וארגוני סייבר, אשר יכולות לסייע לכם להבין טוב יותר כיצד להגן על עצמכם מפני פשעי סייבר. בסופו של דבר, ההגנה הטובה ביותר מפני פשעי סייבר היא מודעות גבוהה לסיכונים הקיימים ברשת ונכונות לפעול בצורה אחראית ומבוקרת. על ידי שמירה על מודעות גבוהה לגבי הסיכונים הקיימים ברשת ונכונות לפעול בצורה אחראית, תוכלו להפחית באופן משמעותי את הסיכון להיות קורבן של פשעי סייבר ולהגן על עצמכם מפני התקפות מחדש. לכן, חשוב לזכור כי האחריות להגנה על עצמכם מפני פשעי סייבר נמצאת בידיים שלכם. באמצעות שמירה על מודעות גבוהה לסיכונים הקיימים ברשת ונכונות לפעול בצורה אחראית, תוכלו להפחית באופן משמעותי את הסיכון להיות קורבן של פשעי סייבר ולהגן על עצמכם מפני התקפות מחדש.