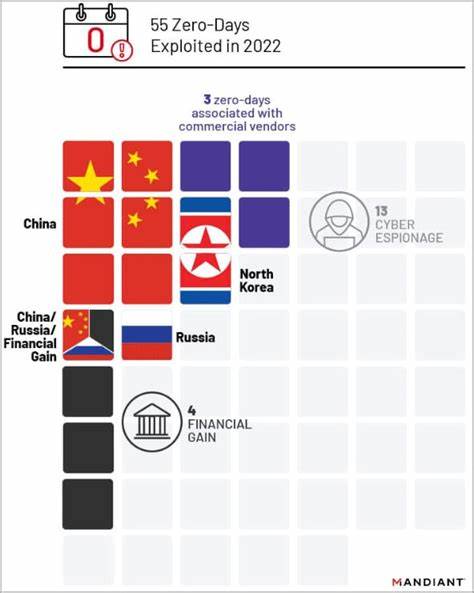
העולם של הביטחון הקיברנטי מתעורר שוב ושוב מפגיעות חדשות שמאיימות על יציבות מערכות הפעלה ורכיבים קריטיים. הפעם, החשיפה מתמקדת בחבילת libarchive, כלי פופולרי לשימוש עם קבצים מארכבים, שמאפשר התקפות מרוחקות באמצעות פגם חמור. הפגם, שנרשם כ-CVE-2026-15028, עשוי להשפיע על מיליוני משתמשים ברחבי העולם, ולכן חשוב להבין את טיבו, את הסיכונים שהוא מציב ואת הדרכים להגן על עצמך. חבילת libarchive היא ספריית תוכנה פתוחה שמאפשרת לפתוח, ליצור ולנהל קבצים מארכבים בשפות תכנות שונות. היא משמשת כרכיב בסיסי במערכות הפעלה פופולריות כמו Linux, macOS ואף חלק ממערכות Windows. בשל תפקודה המרכזי, פגם בחבילה יכול להשפיע על תוכנות רבות שמשתמשות בה, כולל כלי ניהול קבצים, מערכות אחסון ומערכות הפצת תוכנה. הפגם CVE-2026-15028 מאפשר למתקיף מרוחק לגרום לבעיות חמורות במערכת, כולל הפעלת קוד רע, גישה לא מורשית למסמכים רגישים או אפילו לקיחת שליטה על המערכת כולה. זהו פגם מסוג 'Remote Code Execution' (RCE), אחד מהסוגים המסוכנים ביותר בפגיעות תוכנה, משום שהוא מאפשר למתקיף לבצע פעולות ללא גישה ישירה למחשב הקורבן.

הפגם נוצר עקב טעות בתכנון הקוד של libarchive, שמאפשרת ליצירת קבצים מארכבים עם מבנים לא תקינים. כאשר תוכנה משתמשת בחבילה כדי לפתוח קובץ מארכב מזויף, היא עשויה לבצע פעולות לא צפויות, כולל הפעלת קוד רע. המתקיף יכול ליצור קובץ מארכב מיוחד שיכול לגרום לבעיות במערכת, ללא ידיעת המשתמש. השפעות הפגם יכולות להיות חמורות ביותר. למשל, מתקיף יכול לגרום לפתיחה של קובץ מארכב מזויף בתוכנה שמשתמשת ב-libarchive, ולהפעיל קוד רע שיגרום לנזק. זה יכול לכלול גנבת מידע, השמדת קבצים או אפילו הפיכת המחשב לקצב. בנוסף, הפגם יכול להשפיע על תוכנות שונות שמשתמשות בחבילה, כולל כלי ניהול קבצים, מערכות אחסון ומערכות הפצת תוכנה. למרות החומרה, ישנן דרכים להגן על עצמך מפני הפגם. ראשית, חשוב לעדכן את החבילה libarchive לגרסה המאושרת האחרונה, שמכילה תיקונים לפגם. רוב מערכות ההפעלה הפופולריות כבר הוציאו עדכונים לביטחון שמסירים את הפגם, ולכן חשוב לבצע את העדכונים באופן מיידי. בנוסף, יש לבדוק את התוכנות השונות שמשתמשות ב-libarchive, ולהימנע מפתיחת קבצים מארכבים ממקורות לא מאושרים.
כמו כן, חשוב לבצע סריקות תקופתיות של המערכת כדי לאתר פעילות חשודה. תוכנות אנטי-וירוס ומערכות הגנה קיברנטיות יכולות לסייע בזיהוי ניסיונות התקפה. בנוסף, יש לבצע גיבוי תקופתי של הקבצים החשובים, כדי למנוע אובדן מידע במקרה של התקפה מוצלחת. הפגם CVE-2026-15028 הוא תזכורת נוספת לחשיבות של ביטחון תוכנה. פגיעות כאלו יכולות להשפיע על מיליוני משתמשים, ולכן חשוב לשמור על מערכות הפעלה ותוכנות מעודכנות. בנוסף, חשוב להבין את הסיכונים שמציבים קבצים מארכבים, ולהתנהג בצורה זהירה כאשר משתמשים בהם. העולם של הביטחון הקיברנטי מתפתח במהירות, ומתקיפים משתמשים בטכניקות מתקדמות כדי לבצע התקפות. לכן, חשוב לשמור על ידע מעודכן ולהשתמש בכלים מתאימים כדי להגן על עצמך. הפגם CVE-2026-15028 הוא דוגמה נוספת לחשיבות של ביטחון תוכנה, ולצורך בהגנה פעילה נגד איומים קיברנטיים. בהמשך, צפויים להיות עוד פגיעות ותקיפות, ולכן חשוב לשמור על מערכות הפעלה ותוכנות מעודכנות. הפגם CVE-2026-15028 הוא תזכורת נוספת לחשיבות של ביטחון תוכנה, ולצורך בהגנה פעילה נגד איומים קיברנטיים.