פגיעות קשה בטוליאפ: CVE-2026-14165 - דרכו של מתקיף להביא לדריסת הרשאות

טכנולוגיית בלוקצ`יין
🚨 CVE-2026-14165 An Authorization Bypass Through User-Controlled Key vulnerability affecting Tuleap

חשיפת פגיעות חמורה בטוליאפ, מערכת ניהול פרויקטים פופולרית, המאפשרת למתקיפים לבצע עקיפת הרשאות באמצעות מפתחות שנשלטים על ידי המשתמש. התחקיר כולל הסברים טכניים, השפעות אפשריות והמלצות להגנה.

העולם של מערכות ניהול פרויקטים פתוחות מקבל מכה קשה עם חשיפת פגיעות חמורה בטוליאפ, אחת מהפלטפורמות המובילות בתחום. הפגיעות, שנרשמה תחת CVE-2026-14165, מאפשרת למתקיפים לבצע עקיפת הרשאות באמצעות מפתחות שנשלטים על ידי המשתמש. התופעה, המכונה Authorization Bypass Through User-Controlled Key, יכולה להביא לניצול חמור של מערכת, כולל גישה לאזוריה המוגנים. בפוסט זה נחקור את הפגיעות, את הדרכים שבהן היא יכולה להינצל, ואת הצעדים הנדרשים כדי להגן על מערכות טוליאפ מפני ניצול. טוליאפ, שפותחה על ידי אנשי Enalean, היא פלטפורמה פתוחה לניהול פרויקטים, שיתוף פעולה וקוד. היא משמשת ארגונים רבים ברחבי העולם, כולל חברות טכנולוגיה, משרדי ממשלה ואקדמיה. הפגיעות CVE-2026-14165, שנחשפה לאחרונה, מצביעה על חולשה משמעותית במערכת, המאפשרת למתקיפים לבצע פעולות ללא הרשאות המתאימות. הפגיעות מתרחשת כאשר מפתחות שנשלטים על ידי המשתמש, כגון פרמטרים או נתונים שנשלחים על ידי המשתמש, משמשים כדי לקבוע הרשאות. מתקיפים יכולים לנצל את החולשה הזו כדי לבצע פעולות כמו גישה לאזורים מוגנים, שינוי נתונים או אפילו הפעלת קוד רע.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

ההשפעה של הפגיעות יכולה להיות חמורה, במיוחד אם המערכת משמשת לניהול פרויקטים רגישים או מידע פנימי. ארגונים שמשתמשים בטוליאפ צריכים לבדוק את המערכת שלהם ולהתקין את התיקונים הרלוונטיים כדי למנוע ניצול. הפגיעות CVE-2026-14165 היא דוגמה טובה לכך כיצד פגיעויות יכולות להיווצר כאשר מערכות לא מטפלות בצורה נכונה במפתחות שנשלטים על ידי המשתמש. כדי להגן על מערכות מפני פגיעויות כאלו, ישנן מספר צעדים שארגונים יכולים לקחת. ראשית, חשוב לבדוק את המערכת באופן קבוע כדי לאתר פגיעויות. ניתן להשתמש בכלים אוטומטיים כמו סריקות חולשות או לבצע בדיקות חיצוניות על ידי מומחים. בנוסף, יש להבטיח שהמערכת מתעדכנת באופן קבוע עם התיקונים האחרונים שמפרסמת חברת Enalean. ארגונים צריכים גם להבטיח שהמשתמשים שלהם מודעים לסיכונים ולדרישות הבטיחות, כולל איך להתנהג כאשר הם נתקלים במפתחות שנשלטים על ידי המשתמש. סיכום הפגיעות CVE-2026-14165 בטוליאפ היא אזהרה חשובה לכל ארגון שמשתמש בפלטפורמה. הפגיעות, שמאפשרת עקיפת הרשאות באמצעות מפתחות שנשלטים על ידי המשתמש, יכולה להביא לניצול חמור אם לא תיפתר.

ארגונים צריכים לבדוק את המערכת שלהם, להתקין את התיקונים הרלוונטיים ולהבטיח שהמשתמשים שלהם מודעים לסיכונים. רק באמצעות גישה פרוסקטיבית לבטיחות ניתן למנוע ניצול של פגיעויות כאלו ולהבטיח שהמערכת נשארת בטוחה ומאובטחת.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
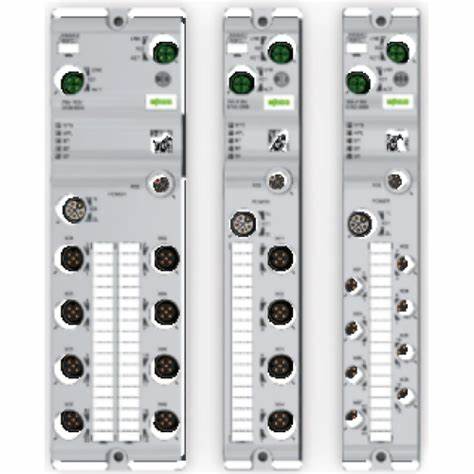
🚨 CVE-2026-4769 Certain devices in the WAGO System I/O Field series activate an internal diagnostic
13 יולי 2026 חשיפה: פגיעות ברכיבי WAGO System I/O Field - מה זה אומר לך?

חקירה מקיפה על CVE-2026-4769, פגיעות ברכיבי WAGO System I/O Field, והשלכותיה על מערכות תעשייתיות. תגלה כיצד להגן על מערכותיך מפני התקפות.

🚨 CVE-2026-57830 The Joomla extension Helix Ultimate is vulnerable to an unauthenticated arbitrary f
13 יולי 2026 חשיפה: פגיעה חמורה באפליקציה Helix Ultimate ל-Joomla - CVE-2026-57830

חשיפה על פגיעה קשה באפליקציה Helix Ultimate ל-Joomla, המאפשרת התקפות לא מאותנטיות. התחקיר כולל הסברים טכניים, דרכי הגנה וצעדים לשיפור הביטחון של אתר האינטרנט שלך.

🚨 CVE-2026-15541 A flaw has been found in will-moss Isaiah up to 1.36.9. The impacted element is the
13 יולי 2026 פגיעה חמורה ב-Will-Moss Isaiah: מה זה אומר לך?

התגלה פגם קשה ב-Will-Moss Isaiah עד גרסה 1.36.9. לומדו מה זה אומר, כיצד הוא משפיע על הביטחון שלך, ואיך להגן על עצמכם.

🚨 CVE-2026-15543 A vulnerability was found in Tenda CH22 1.0.0.1. This impacts the function formCert
13 יולי 2026 חשיפה: פגיעה חמורה במתג Tenda CH22 - מה זה אומר לך?

התגלתה פגיעה קשה במתג Tenda CH22 1.0.0.1, הקשורה לפונקציית formCert. אנחנו מסבירים מה זה אומר, כיצד זה יכול לפגוע בך, ואיך להגן על עצמך.

🚨 CVE-2026-15544 A vulnerability was determined in Shibby Tomato up to 1.28.0000. Affected is the fu
13 יולי 2026 פגיעות קשה ב-Shibby Tomato: מה זה אומר לך ומה עליך לעשות

הפגיעות CVE-2026-15544 ב-Shibby Tomato עד גרסה 1.28.0000 מהווה סכנה משמעותית לרשתות הבית והמשרד. בקריאה זו נחקור את הטכנולוגיה, את הסיכונים והדרכים להגן על עצמך.

Misconfigured Server Reveals Three Evilginx Phishing Operations Targeting Microsoft 365 https://ift
13 יולי 2026 הסרת תצורה לא נכונה חשפה שלוש פעולות דיג מאיימות נגד Microsoft 365

חקירה מרתקת מגלה כיצד שרתים לא מוגנים מאפשרים מתקפות דיג מתקדמות נגד משתמשי Microsoft 365. התחקות אחר הפעולות, שיטות ההסוואה והדרכים להגן על עצמך.

XRP price drops to $1.08 as ETF outflows and whale demand fade
13 יולי 2026 XRP יורדת ל-$1.08: מה מאיים על המחיר עם ירידה בהשקעות ובפעילות של לווייתנים?

XRP נמצאת בירידה מתמשכת, וצנחה ל-$1.08. מה גורם לירידה? מה קורה עם קרנות ETF והלווייתנים? אנליזה מקיפה של המצב הנוכחי של XRP.