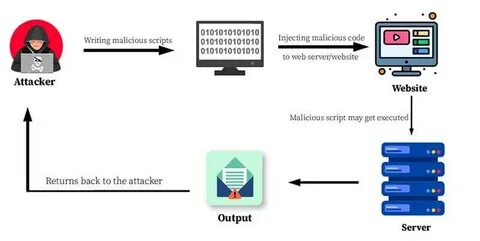
בשבועות האחרונים זעזעה פרצה חדשה את עולם אבטחת המידע, כאשר חוקרי אבטחה חשפו פגם קריטי במערכת ניהול מסדי הנתונים ArcadeDB. הפרצה, שזכתה לקוד CVE-2026-67340, מאפשרת לתוקפים בעלי הרשאות מתאימות לבצע קוד מרחוק על שרתי הארגון באמצעות מנגנון הטריגרים המובנה במערכת. מדובר באחת הפרצות החמורות ביותר שהתגלו לאחרונה, עם ציון CVSS של 9. 8 מתוך 10, המעיד על פוטנציאל הרסני במיוחד. הפרצה מתקיימת בגרסאות ArcadeDB שקדמו ל-26. 7. 2, כאשר מנגנון הטריגרים המופעל באמצעות JavaScript מאפשר גישה בלתי מוגבלת לחבילות Java בסיסיות כמו java. lang. *. תוקפים בעלי הרשאת UPDATE_SCHEMA יכולים ליצור טריגר זדוני שמנצל את הפונקציות Runtime. getRuntime(). exec() או ProcessBuilder לביצוע פקודות מערכת אופרטיביות. המשמעות המעשית היא שמספיק לתוקף בעל גישה בסיסית יחסית למערכת לבצע פעולות הרסניות כגון התקנת תוכנות זדוניות, גניבת נתונים רגישים או השבתת שירותים קריטיים. אחד ההיבטים המדאיגים ביותר בפרצה זו הוא העובדה שהיא מאפשרת ניצול מרחוק ללא צורך בפעולות נוספות מצד המשתמש.

הטריגר יכול להיות מופעל באופן אוטומטי בעקבות אירועים במערכת, מה שהופך אותו לכלי יעיל במיוחד עבור תוקפים המנסים להישאר בלתי מזוהים. בנוסף, העובדה שהפרצה קיימת במערכת ניהול מסדי נתונים נפוצה כמו ArcadeDB מגדילה משמעותית את טווח ההשפעה הפוטנציאלי שלה. חוקרי האבטחה מ-VulnCheck, אשר חשפו לראשונה את הפרצה, הדגישו כי מדובר בפרצה מסוג 'Code Injection' המשתייכת לקטגוריית CWE-94. המשמעות היא שהפגם נובע ממנגנון לא מספק של בקרת קוד, המאפשר הזרקת קוד זדוני דרך הטריגרים. במקרה זה, הקוד הזדוני מנצל את הגישה לחבילות Java הבסיסיות כדי לבצע פעולות מערכתיות ברמת המערכת ההפעלה. הפרצה מתגלה בתקופה קריטית בה ארגונים רבים מעבירים את תשתיות הנתונים שלהם לענן ולפתרונות מבוזרים. ArcadeDB, אשר מצטיינת בביצועים גבוהים ובתמיכה במספר רב של פורמטי נתונים, הפכה לבחירה פופולרית עבור ארגונים המנהלים כמויות גדולות של נתונים מורכבים. עם זאת, הפרצה החדשה מעידה על כך שאפילו מערכות מתקדמות יכולות להכיל פגיעויות קריטיות כאשר מנגנוני האבטחה אינם מוגדרים כראוי. הדרך המרכזית לניצול הפרצה מתחילה בהשגת הרשאת UPDATE_SCHEMA במערכת.
הרשאה זו מאפשרת למשתמש ליצור ולשנות טריגרים במערכת. לאחר השגת ההרשאה, התוקף יכול ליצור טריגר חדש אשר יופעל בעקבות אירועים מסוימים במערכת, כגון עדכון רשומה או יצירת טבלה חדשה. הטריגר הזדוני יכיל קוד JavaScript אשר מנצל את הגישה לחבילת java. * כדי לבצע פקודות מערכת. לדוגמה, טריגר זדוני עשוי להיראות כך:javascriptvar processBuilder = new Java. type('java. ProcessBuilder');var process = processBuilder. command('rm', '-rf', '/'). start();```קוד זה יגרום למחיקת כל הנתונים במערכת ההפעלה, כאשר הטריגר יופעל. במקרים פחות הרסניים, תוקפים עשויים להשתמש בפרצה כדי לגנוב נתונים רגישים, להתקין תוכנות ריגול או לבצע פעולות אחרות המועילות להם. ההשלכות הארגוניות של ניצול מוצלח של הפרצה יכולות להיות חמורות ביותר. ארגונים עלולים לאבד נתונים קריטיים, להיפגע ממוניטין, ולעמוד בפני תביעות משפטיות מצד לקוחות או שותפים שנפגעו. בנוסף, הפרצה עשויה להוביל להפרות רגולטוריות במקרים בהם נתונים רגישים נחשפים, כגון בתקנות GDPR באירופה או בתקנות ה-GLBA בארצות הברית. פתרון הפרצה מחייב עדכון מיידי לגרסה 26.
2 של ArcadeDB או גרסאות מאוחרות יותר. עדכון זה כולל תיקון מנגנון הטריגרים כך שלא יאפשר גישה לחבילות Java בסיסיות ללא הגבלה. בנוסף, מומלץ לבצע סקירה מקיפה של כל הטריגרים הקיימים במערכת ולהסיר כל טריגר חשוד או לא נחוץ. ארגונים צריכים גם לשקול להגביל את הרשאות UPDATE_SCHEMA כך שרק משתמשים מורשים יוכלו ליצור טריגרים. מעבר לעדכון הטכני, ארגונים צריכים לבצע בדיקות אבטחה מקיפות לאחר הטמעת התיקון. בדיקות אלו צריכות לכלול סריקות חדירה, ניטור פעילות חריגה במערכת, והגברת המודעות בקרב העובדים לגבי איומים פוטנציאליים. כמו כן, מומלץ ליישם מדיניות ניהול סיסמאות חזקה ולהפעיל מנגנוני אימות דו-שלבי כדי למנוע השגת הרשאות לא מורשות. היבט חשוב נוסף הוא ניטור הטריגרים במערכת. ארגונים צריכים להקים מנגנוני ניטור אשר יזהו כל ניסיון ליצור טריגרים חדשים או לשנות טריגרים קיימים. ניטור רציף מאפשר זיהוי מוקדם של פעילות חשודה ומניעת ניצול הפרצה לפני שהוא גורם נזק משמעותי. הפרצה CVE-2026-67340 מדגישה את החשיבות של עדכוני אבטחה שוטפים ואת הצורך בתשתיות ניהול מסדי נתונים מאובטחות.
ארגונים המשתמשים ב-ArcadeDB חייבים לפעול באופן מיידי על מנת להגן על הנתונים שלהם ועל תשתיותיהם. בנוסף, עליהם להישאר מעודכנים לגבי פרצות חדשות ולתכנן אסטרטגיות תגובה מתאימות. חוקרי האבטחה ממליצים גם על הטמעת שיטות פיתוח מאובטחות, כגון בדיקות קוד סטטיות ודינמיות, אשר יכולות לזהות פגיעויות מסוג זה בשלב מוקדם של תהליך הפיתוח. שיטות אלו יכולות לסייע במניעת פרצות דומות בעתיד ולהבטיח כי מערכות הנתונים יהיו מוגנות מפני איומים מתפתחים. מעבר להיבטים הטכניים, הפרצה מעלה שאלות חשובות בנוגע לאחריות של ספקי תוכנה. האם ספקי תוכנה צריכים להיות מחויבים לפרסם באופן מיידי פרצות חדשות ולספק פתרונות מהירים? כיצד ניתן להבטיח כי ארגונים יקבלו התראות בזמן אמת על פרצות חדשות? שאלות אלו הופכות רלוונטיות יותר ויותר בעידן בו איומי הסייבר הופכים מתוחכמים ומתפתחים במהירות. עבור ארגונים קטנים ובינוניים, ההתמודדות עם פרצות כאלה עשויה להיות מאתגרת במיוחד. לעיתים קרובות, ארגונים אלו אינם מצוידים בצוותי אבטחה ייעודיים או בתקציבים גדולים למימוש פתרונות אבטחה מתקדמים.
במקרים אלו, מומלץ לפנות לשירותי אבטחה חיצוניים אשר יכולים לסייע בזיהוי פרצות, בהטמעת פתרונות ובניטור מתמשך של המערכת. בנוסף, ארגונים צריכים לשקול להשתמש בפתרונות אבטחה רב-שכבתיים אשר יכולים לספק הגנה נוספת מפני פרצות מסוג זה. פתרונות אלו עשויים לכלול חומות אש מתקדמות, מערכות זיהוי חדירה (IDS), ומנגנוני אימות רב-גורמי. שילוב של פתרונות אלו יכול להפחית משמעותית את הסיכון לניצול פרצות קיימות. הפרצה CVE-2026-67340 היא תזכורת חדה לחשיבות של אבטחת מידע בעידן הדיגיטלי. היא מדגישה כי גם מערכות מתקדמות ומתוחכמות יכולות להכיל פגיעויות קריטיות, וכי נדרשת גישה פרואקטיבית ומתמשכת על מנת להגן על הנתונים והמשאבים של הארגון. ארגונים חייבים להיות ערניים, מעודכנים ומוכנים להתמודד עם איומים חדשים ומתפתחים. לסיכום, הפרצה CVE-2026-67340 ב-ArcadeDB מהווה איום משמעותי על אבטחת מידע עבור ארגונים המשתמשים במערכת זו. היא מדגישה את הצורך בעדכוני אבטחה שוטפים, בניטור מתמשך ובהטמעת שיטות פיתוח מאובטחות. ארגונים חייבים לפעול באופן מיידי על מנת להגן על הנתונים שלהם ולמנוע ניצול מוצלח של הפרצה.
בנוסף, עליהם להישאר מעודכנים לגבי איומים חדשים ולהשקיע במשאבים הנדרשים על מנת להבטיח את אבטחת תשתיות הנתונים שלהם.