mcp-scan: כלי מודרני לבדיקת אבטחת שרתי MCP ומניעת התקפות

סטייבלקוינים כרייה וסטייקינג אמנות דיגיטלית NFT
mcp-scan – Real-Time Guardrail Monitoring and Dynamic Proxy for MCP Servers

הכירו את mcp-scan, כלי מתקדם של Invariant Labs שמאפשר פיקוח בזמן אמת על שרתי MCP, מניעת התקפות וניתוח התנהגות סוכנים. מאמר זה מסביר כיצד להשתמש בכלי זה כדי להגן על מערכות AI שלכם.

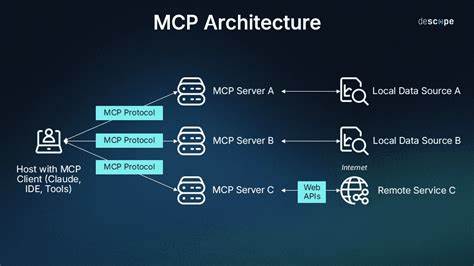
בצעד משמעותי בתחום האבטחה של מערכות AI, חברת Invariant Labs הוציאה לאור את mcp-scan, כלי מתקדם שמאפשר פיקוח בזמן אמת על שרתי MCP (Model Context Protocol). הכלי, שפותח כדי לספק פתרון מלא למצבי אבטחה מורכבים, מאפשר הן ליחידות האדום והן ליחידות הכחול לבדוק ולשלוט על השימוש בסוכנים ובערוצי MCP. מcp-scan מציע שני מצבי פעולה עיקריים: מצב סריקה סטטי ומצב פרוקסי דינמי. במצב הסריקה, הכלי מסרוק את קובצי התצורה של MCP על הדיסק ומזהה הגדרות מסוכנות. במצב הפרוקסי, הוא משמש כפרוקסי בין הסוכנים לשרתי MCP, ומספק פיקוח בזמן אמת על קריאות הכלים, מניעת התקפות וניתוח התנהגות. הכלי מתמקד בעיקר במניעת התקפות כמו הזרקת הוראות (prompt injection) וזיהוי כלי מסוכנים שיכולים להוביל לגילוי נתונים, הפעלת קוד או גישה לא מורשית. באמצעות הגדרות מדיניות (guardrails) שמקודדות ב-YAML, ניתן להגדיר כללים ספציפיים לשרתים ולסוכנים, כדי למנוע שימוש בלתי מורשה או לגלות נתונים רגישים. התקנה של mcp-scan פשוטה, וניתן להשתמש בה באמצעות פקודות CLI.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

הכלי תומך בשימוש דרך uvx או npx, מה שמאפשר להתקין אותו בקלות ללא צורך בהרצת תהליכי תכנות מורכבים. לאחר ההתקנה, ניתן להשתמש במצבי הסריקה או הפרוקסי כדי לבדוק ולשלוט על שרתי MCP. במודול הפרוקסי, mcp-scan משנה את תצורת הסוכן כדי להעביר את התעבורה דרך הפרוקסי, ומאפשר פיקוח מלא על כל קריאות הכלים. לאחר סיום הפעולה, הוא מחזיר את התצורה המקורית. זה מאפשר ליחידות האדום לבדוק את התנהגות הסוכנים ולזהות נקודות תורפה, וליחידות הכחול להגן על המערכת מפני התקפות. הכלי מתאים במיוחד ליחידות אדום שמעוניינות לבדוק את התנהגות הסוכנים ולזהות נקודות תורפה. באמצעות mcp-scan, ניתן לזהות כלי מסוכנים, לבדוק את התגובה של הסוכנים להזרקת הוראות ולבנות תרחישי התקפה מורכבים. כמו כן, הכלי מתאים ליחידות כחול שמעוניינות להגן על מערכות AI שלהם מפני התקפות. למרות שיש כלי דומים כמו mcp-scanner, mcp-scan מציע פתרון מלא יותר עם תכונות כמו פיקוח בזמן אמת, הגדרות מדיניות דינמיות וניתוח התנהגות. הכלי מתאים הן לבדיקות אבטחה סטטיות והן לפיקוח דינמי, מה שמאפשר שילוב מלא של שיטות אבטחה.

לסיכום, mcp-scan הוא כלי חיוני לכל ארגון שמשתמש במערכות AI עם סוכנים. הוא מאפשר פיקוח מלא על שרתי MCP, מניעת התקפות וניתוח התנהגות, מה שמאפשר להגן על המערכת מפני סיכונים פוטנציאליים. באמצעות שילוב של סריקה סטטית ופרוקסי דינמי, mcp-scan מציע פתרון מלא לאבטחת מערכות AI.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
Reconnoitre – Open-Source Reconnaissance and Service Enumeration Tool
19 יולי 2026 Reconnoitre: כלי חקירה פתוח מקור למציאת שירותים ומעקב אחר רשתות

Reconnoitre הוא כלי חקירה פתוח מקור שמאפשר איסוף מידע מודרני ויעיל, תוך שימוש בתהליכים רב-לולאות. הכלי מתאים למתקפי רשת, צוותי Red Team וסטודנטים לימודי OSCP.

MSSQLand – Lightweight MS-SQL Interaction Tool for Lateral Movement and Post-Exploitation
19 יולי 2026 MSSQLand: כלי קלה ויעיל לניתוח SQL Server עבור תנועה צדדית ופריצת חומות

MSSQLand הוא כלי חדשני לניתוח SQL Server המיועד לתנועה צדדית ופריצת חומות. הכלי מאפשר לבצע פעולות מתקדמות ללא צורך בכישורי T-SQL מורכבים, מה שהופך אותו לאסטרטגי עבור צוותי Red Team.

SmbCrawler – SMB Share Discovery and Secret-Hunting
19 יולי 2026 SmbCrawler: כלי מתקדם לגילוי חוליות SMB וחקירת סודות ברשתות פנימיות

מאמר מקיף על SmbCrawler, כלי פיראטי מתקדם לגילוי חוליות SMB וחקירת סודות ברשתות פנימיות. לומדו כיצד להשתמש בכלי זה כדי לאתר נתונים רגישים, לבדוק הרשאות ולהפוך את נקודת התחלה אחת לשליטה מלאה על שרתי הקבצים של הארגון.

Heisenberg Dependency Health Check – GitHub Action for Supply Chain Risk
19 יולי 2026 Heisenberg Dependency Health Check: איך להגן על תהליכי הפיתוח שלך מפני סיכוני שרתי אספקה

לומדו איך Heisenberg Dependency Health Check, פעולה של GitHub, מזהה חבילות תלות חדשות או משופרות בפרישות, ומספק דיווחים מפורטים על סיכוני ביטחון. גילו איך זה עובד, איך להתקין אותו, ומדוע זה חיוני להגנה על שרשרת האספקה שלכם.

Initial Access Brokers (IAB) in 2025 – From Dark Web Listings to Supply Chain Ransomware Events
19 יולי 2026 בוקרים של גישה ראשונית (IAB) ב-2025: מההצעות בחלק האפל של הרשת לפיגועי רנסומוור בשרשרת האספקה

בוקרים של גישה ראשונית (IAB) הפכו לשחקנים מרכזיים בשוק הפשע הקיברנטי, ומכרים גישה לארגונים בשוק האפל. מאמרים זה מבטל על התפתחויות ב-2025, מקרי בוחן, טקטיקות, ותגובות של תעשיית הביטחון הקיברנטי.

Credential Stuffing in 2025 – How Combolists, Infostealers and Account Takeover Became an Industry
20 יולי 2026 התקפות Credential Stuffing ב-2025: כיצד רשימות קומבו, גנבות מידע ולקיחת חשבונות הפכו לתעשייה

מאמר מקיף על ההתפתחויות האחרונות בתחום התקפות Credential Stuffing, הכולל פירוט של תופעות כמו רשימות קומבו, גנבות מידע ולקיחת חשבונות. לומדו כיצד התקפות אלו הפכו לתופעה עולמית ומה ניתן לעשות כדי להגן על עצמכם.

DumpBrowserSecrets – Browser Credential Harvesting with App-Bound Encryption Bypass
20 יולי 2026 כלי חדש לגרימת סיכרונות: DumpBrowserSecrets ודרכי הגנה מפני גנבת נתוני אימות

הסבר מקיף על כלי DumpBrowserSecrets, שיטות הפעלה, נתונים שנאספים ודרכי הגנה מפני גנבת סיכרונות ממדפוני אינטרנט