פרשת ג'פרי אפשטיין, המיליארדר שנעצר בשנת 2019 בהאשמות של ניצול מיני, הפכה לאחת מהפרשות המורכבות והמסובכות ביותר בתולדות המשפט האמריקאי. עם התקדמות החקירה, התגלו פרטים מפתיעים על כשלים חמורים באבטחת המידע ובניהול הפעילות של ארגונים מעורבים. הקבצים שנמצאו בידי החוקרים חשפו לא רק פרטים אישיים של אנשים רבים, אלא גם כשלים מבעייתיים באבטחת המידע, שיכולים להעיד על חוסר מקצועיות או אפילו על כוונות מזיקות. החשיפה של הקבצים, שנקראו 'The Epstein Files', גרמה לרגשות מעורבים. מצד אחד, הם סיפקו מידע חשוב לחוקרים, אך מצד שני, הם גם חשפו את היקף הנזק שנגרם עקב חוסר אבטחה. האם ניתן היה למנוע את החזרות על הטעויות? האם ארגונים אחרים יכולים ללמוד מהשגיאות של פרשת אפשטיין? אלו הם שאלות חשובות שיש לבחון. אחד מהכשלים הבולטים שנחשפו הוא שימוש בלתי מתאים באמצעי אבטחה. לדוגמה, חלק מהקבצים היו מאוחסנים על שרתים ללא אבטחה מספקת, מה שאיפשר גישה לא מורשית. בנוסף, לא נעשה שימוש בסיסי באנקריפציה, מה שגרם לנזק כבד. החוקרים מצאו גם שימוש בלתי מתאים באימייל, שבו נשלחו מסמכים רגישים ללא אבטחה.

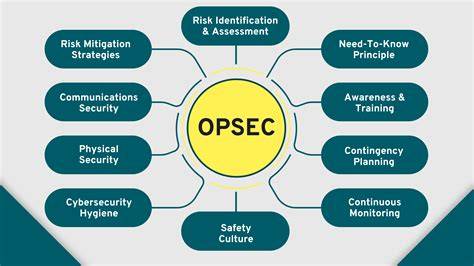
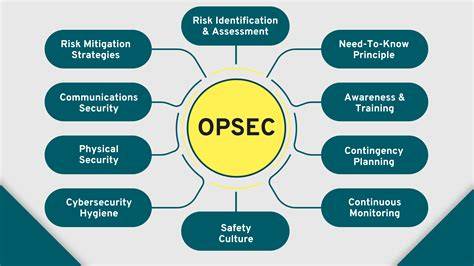
כשלים נוספים כללו חוסר בקפדנות בניהול גישה לאינפורמציה. לא נעשה שימוש בתפקידים ורבויות, מה שגרם לכך שפרטים רגישים היו נגישים לאנשים שלא היו צריכים לגשת אליהם. בנוסף, לא נעשה שימוש בסיסי באודיטינג ובבקרה, מה שגרם לכך שהכשלים לא זוהו בזמן. השלכות הכשלים האלו הן חמורות. לא רק שהן גרמו לנזק ישיר לחוקרים ולניצולים, אלא גם שהן פגעו בתדמית של הארגונים המעורבים. החשיפה הציבורית של הקבצים גרמה לרגשות של חוסר אמון, וגרמה גם לשאלות על היקף הנזק שנגרם. אחת הדרכים למנוע את החזרות על הטעויות היא לשפר את אמצעי האבטחה. שימוש באנקריפציה, בקפדנות בניהול גישה, ובאודיטינג סדיר יכול להביא לשיפור משמעותי. בנוסף, יש צורך בהכשרה מתמדת של העובדים, כדי שהם יבינו את חשיבות האבטחה והאופן בו ניתן למנוע נזקים. פרשת אפשטיין היא דוגמה מובהקת לכך שיש חשיבות רבה לאבטחת המידע. כשלים באבטחה יכולים לגרום לנזק כבד, הן מבחינה משפטית והן מבחינה ציבורית. הארגונים המעורבים צריכים ללמוד מהשגיאות שלהם ולשפר את אמצעי האבטחה שלהם. רק כך ניתן יהיה למנוע את החזרות על הטעויות ולהבטיח שהמידע הרגיש יהיה מאובטח כראוי.