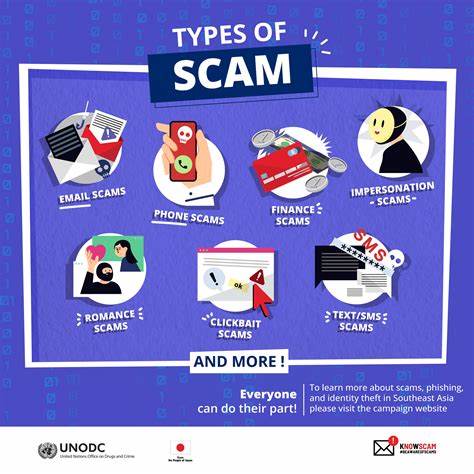
העולם הדיגיטלי שלנו מתפתח במהירות, אך עם התפתחות זו מגיעות גם סכנות חדשות. אחת הסכנות הגדולות ביותר בתחום הסייבר היא 'Exit Scam' - מתקפה שבה הפורצים משיגים את המטרה שלהם, ומיד לאחר מכן נעלמים עם המידע או הכסף. אחד הדוגמאות הבולטות האחרונות לכך הוא התקפת הסייבר על UnitedHealth, אחת מחברות הביטוח הגדולות בעולם. מה זה 'Exit Scam'? כיצד הוא מתרחש, ומה ניתן לעשות כדי להגן על עצמנו מפני סכנות אלו? בערך זה נחקור את הנושא באופן מקיף, נדון את הסכנות, ונלמד כיצד להגן על עצמנו מפני מתקפות סייבר כאלה. ההתקפה על UnitedHealth היא דוגמה בולטת לאיך 'Exit Scam' יכול לפגוע בחברות גדולות. הפורצים הצליחו לחדר לתוך מערכות החברה, לגנוב מידע רגיש, ומיד לאחר מכן נעלמו. זה לא רק פגע בחברה עצמה, אלא גם בספקי השירותים והלקוחות שלה. הסכנה הגדולה של 'Exit Scam' היא שהפורצים לא רק משיגים את המטרה שלהם, אלא גם נעלמים ללא עקבות, מה שמקשה מאוד על החקירה והמציאת פתרונות. אחד הגורמים העיקריים ל'Exit Scam' הוא השימוש בטכניקות מתקדמות של הסתרת זהות.

הפורצים משתמשים ברשתות אנונימיות, כגון Tor, כדי להסתיר את זהותם ואת מקום מושבם. בנוסף, הם משתמשים בטכניקות של 'רישום דומי' (dummy registration), שבו הם משתמשים בשמות בדויים ופרטים מזויפים כדי ליצור חשבונות שירותים שונים. זה מאפשר להם לבצע את המתקפה ולהתחמק מהחקירה.