תשתית מפתחות ציבוריים, או PKI (Public Key Infrastructure), היא מערכת מורכבת שמאפשרת יצירת, ניהול ופריסת מפתחות ציבוריים ופרטיים. היא מהווה את הבסיס לביטחון סייבר המודרני, ומאפשרת תקשורת מאובטחת, אימות זהות ואחסון מידע בטוח. PKI משמשת במגוון תחומים, החל מתקשורת בין ארגונים, דרך אימות זהות באינטרנט, ועד לאחסון מידע רגיש. בשנים האחרונות, עם התפתחות הטכנולוגיה וההתקפות הסייבר, הפכה PKI לאחד היסודות החשובים ביותר בביטחון המידע. ההבנה של PKI מתחילה בהבנת המושגים הבסיסיים של הצפנה אסימטרית. בניגוד לצפנה סימטרית, שבה משתמשים במפתח יחיד להצפנה ופענוח, הצפנה אסימטרית משתמשת בשני מפתחות: מפתח ציבורי ומפתח פרטי. המפתח הציבורי משמש להצפנה, ואילו המפתח הפרטי משמש לפענוח. זה מאפשר תקשורת בטוחה ללא צורך להעביר את המפתח הפרטי בין הצדדים. PKI מנהלת את תהליך יצירת המפתחות, אימותם, ופריסתם, תוך שמירה על אמינותם. תפקידיה של PKI כוללים יצירת זוגות מפתחות, אימות זהות, חתימה דיגיטלית, ואחסון מפתחות.

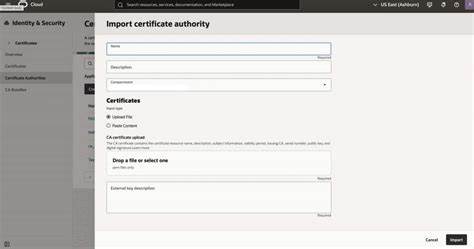
רשות האמון (CA - Certificate Authority) היא הגוף המרכזי בתשתית PKI, האחראי על אימות זהות של המשתמשים ויצירת תעודות אימות (סרטיפיקטים). תעודות אלו מאפשרות לארגונים ולמשתמשים לבצע פעולות בטוחות, כגון גישה לאתר אינטרנט, חתימה על מסמכים דיגיטליים, או שיתוף מידע רגיש. אחד מהתפקידים החשובים של PKI הוא אימות זהות. באמצעות תעודות אימות, PKI מאפשרת לארגונים ולמשתמשים לבדוק את זהותם של הצדדים האחרים. זה חשוב במיוחד בתקשורת בין ארגונים, שבה חשוב לוודא שהצד השני הוא מי שהוא טוען להיות. PKI מאפשרת גם חתימה דיגיטלית, שמאפשרת לארגונים ולמשתמשים לחתום על מסמכים דיגיטליים, תוך שמירה על אינטגריותם ואמינותם. בנוסף, PKI משמשת לאחסון מפתחות בצורה בטוחה. באמצעות רשות האמון, המפתחות נוצרים, מנוהלים, ומפורשים בצורה מאובטחת. זה מאפשר לארגונים ולמשתמשים לשמור על פרטיותם ולמנוע גישה לא מורשית למידע רגיש. PKI משמשת גם לתקשורת מאובטחת, באמצעות פרוטוקולים כגון SSL/TLS, שמאפשרים תקשורת בטוחה בין שרתים ולקוחות. יישומי PKI נרחבים ומשתרעים על פני מגוון תחומים.
באינטרנט, PKI משמשת לאימות זהות של אתרים, באמצעות תעודות SSL. זה מאפשר למשתמשים לבדוק שהאתר אליו הם מגיעים הוא אותנטי, ולמנוע התקפות כגון פישינג או התקפות אדם באמצע. בארגונים, PKI משמשת לאימות זהות של עובדים, ולשליטה על גישה למידע רגיש. PKI משמשת גם באחסון מידע, באמצעות פרוטוקולים כגון PGP, שמאפשרים הצפנה ופענוח של מסמכים דיגיטליים. למרות חשיבותה, PKI אינה פתרון מושלם. היא נתונה להתקפות סייבר, כגון התקפות על רשות האמון, או התקפות על תעודות האימות. לכן, חשוב לארגונים ולמשתמשים לשמור על PKI בצורה בטוחה, ולהשתמש בה בצורה נכונה. זה כולל שימוש בתעודות אימות מאובטחות, שמירה על המפתחות בצורה בטוחה, ופריסת פרוטוקולים בטוחים. בהתפתחות הטכנולוגיה, PKI ממשיכה להתפתח. עם התפתחות הטכנולוגיה של בלוקצ'יין, למשל, PKI עשויה להיפטר מהצורך ברשות האמון המרכזית, ולהפוך ליותר מאובטחת ומאובטחת. עם זאת, PKI תישאר אחד היסודות החשובים ביותר בביטחון המידע, ותהיה חיונית לביטחון סייבר המודרני. בסיכום, תשתית מפתחות ציבוריים היא מערכת מורכבת ומאובטחת שמאפשרת תקשורת בטוחה, אימות זהות, ואחסון מידע.
היא מהווה את הבסיס לביטחון סייבר המודרני, ומשמשת במגוון תחומים. למרות אתגרים, PKI תישאר אחד היסודות החשובים ביותר בביטחון המידע, ותהיה חיונית לביטחון סייבר המודרני.