חשיפה: פגיעות ביטחון קשות באפליקציית EVbee Service - מה זה אומר לך?

מכירות טוקנים ICO חדשות משפטיות DeFi
🚨 CVE-2026-22093 The EVbee Service Android app uses TLS encrypted communication (HTTPS), but does no

חקירה מקיפה על הפגיעה CVE-2026-22093 באפליקציית EVbee Service, הסכנות הפוטנציאליות, והדרכים להגן על פרטיותך ומידעך האישי

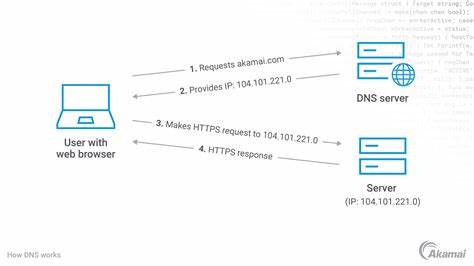
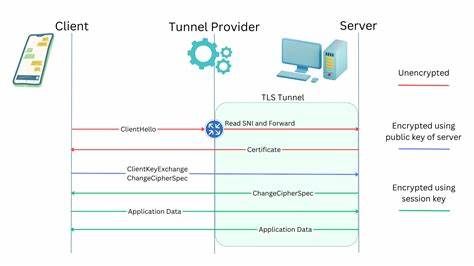
באחרונה נחשפה פגיעה ביטחונית חמורה באפליקציית EVbee Service, שמשמשת מיליוני משתמשים ברחבי העולם. הפגיעה, שנרשמה תחת הקוד CVE-2026-22093, מעלה חששות משמעותיים בנוגע לאבטחת המידע של המשתמשים. בעוד שהאפליקציה משתמשת בתקשורת מוצפנת (HTTPS), התגלה כי היא אינה מבצעת את כל הצעדים הנדרשים כדי להגן על המידע באופן מלא. זה יכול להעניק לגולשים זדוניים גישה לאזור האישי שלך, כולל פרטים רגישים כמו מיקום, נתוני תשלום, ואף נתוני חשבון. חשוב להבין את הטקטיקות שמאחורי הפגיעה הזו, את הסכנות הפוטנציאליות, ואת הצעדים שאתה יכול לקחת כדי להגן על עצמך. האפליקציה EVbee Service, שמשמשת בעיקר למנהלת מערכות חשמליות, נועדה לספק שירותים נוחים ויעילים למשתמשים. עם זאת, הפגיעה CVE-2026-22093 מראה כי גם אפליקציות אמינות יכולות להיות פגיעות. הפגיעה מתייחסת בעיקר לתקשורת בין האפליקציה לשרתיה. אף על פי שהאפליקציה משתמשת ב-TLS (Transport Layer Security) כדי להבטיח את התקשורת, התגלה כי יש חולשות בתהליך האימות וההצפנה.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

זה יכול לאפשר לגולשים זדוניים לבצע התקפות ביניים (Man-in-the-Middle), שם הם יכולים לחתום על התקשורת בין האפליקציה לשרת, ולגלות מידע רגיש. הסכנות הפוטנציאליות של הפגיעה הזו הן משמעותיות. גולשים זדוניים יכולים לגלות מידע אישי, כולל פרטי חשבון, מיקום, ואף נתוני תשלום. זה יכול לגרום לנזק כספי, גנבת זהות, ואף לסיכונים פיזיים אם המידע משמש למטרות פשע. חשוב לציין כי הפגיעה הזו אינה מוגבלת רק לאפליקציה EVbee Service. היא מעלה את הנושא הרחב של אבטחת המידע באפליקציות אנדרואיד, ומציגה את החשיבות של בדיקות ביטחון קפדניות. כדי להגן על עצמך, ישנם מספר צעדים שאתה יכול לקחת. ראשית, תמיד עדכן את האפליקציה לגריסת האחרונה, שכן מפתחי האפליקציה עשויים לשחרר תיקונים לביטחון. בנוסף, תעדכן את מערכת ההפעלה של המכשיר שלך, שכן עדכונים אלה יכולים לסגור חולשות ביטחון. יש גם חשיבות רבה לבחירת סיסמאות חזקות ולהשתמש באימות דו-שלבי (Two-Factor Authentication) כאשר זה אפשרי. אם אתה משתמש באפליקציית EVbee Service, תעקוב אחר עדכונים רשמיים מהחברה, ותשמור על זהירות מיוחדת כאשר אתה משתמש באפליקציה.

הפגיעה CVE-2026-22093 היא תזכורת לכולם על החשיבות של אבטחת המידע. אף על פי שהטכנולוגיה מתקדמת, גם אפליקציות אמינות יכולות להיות פגיעות. עלינו להיות מודעים לסכנות, ולקחת צעדים פעילים כדי להגן על עצמנו. אם אתה חושש כי המידע שלך נפגע, תפנה אל החברה או אל גורמי אבטחת המידע המקצועיים כדי לקבל עזרה. זוהי הזדמנות לבחון את הרגלים שלך באינטרנט, ולהבטיח כי אתה משתמש בטכנולוגיה באופן בטוח ומאובטח.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
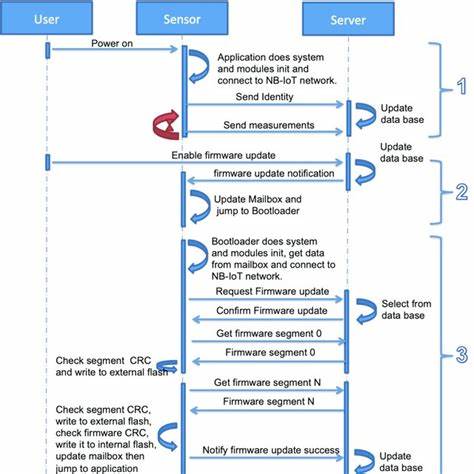
🚨 CVE-2026-22097 The firmware update mechanism does not include cryptographic signature validation.
14 יולי 2026 חשיפה: פגיעה קשה בביטחון של מערכות תוכנה - CVE-2026-22097

הפגיעה החדשה CVE-2026-22097 חשפה חולשה משמעותית במנגנון עדכון התוכנה, ללא אימות חתימה קריפטוגרפית. מה זה אומר לך? כיצד ניתן להגן על מערכותיך?

🚨 CVE-2026-22102 A POST request sent to a specific webserver endpoint can be used to write to arbitr
14 יולי 2026 הסכנה הנסתרת: כיצד פגיעה ב-CVE-2026-22102 מאפשרת כתיבה לארבעית בשרתי אינטרנט

הסבר מפורט על פגיעה קשה בשרתי אינטרנט באמצעות בקשת POST, כולל הסברים טכניים, דרכי הגנה ודוגמאות מעשיות. לומדו כיצד להגן על מערכותיכם מפני התקפות אלו.

🚨 CVE-2026-22098 Various sensitive information such as passwords and charging card UIDs are written
14 יולי 2026 חשיפת פגיעה קשה: CVE-2026-22098 - סיכון לחשיפת מידע רגיש כגון סיסמאות וכרטיסי טעינה

הפגיעה CVE-2026-22098 נחשפה כפגיעה קשה שמאפשרת גישה למידע רגיש כגון סיסמאות וכרטיסי טעינה. מאמרים זה מבקר את ההשלכות, את הדרכים למניעת הפגיעה ואת הצעדים הנדרשים כדי להגן על מערכות ומידע רגיש.

🚨 CVE-2026-22099 The charging station does not require authentication for Bluetooth commands to perf
14 יולי 2026 חשיפה: פגיעות חמורות בתחנות טעינה ללא אימות - מה זה אומר לך?

חקירה מקיפה על הפגיעות בתחנות טעינה ללא אימות Bluetooth, כולל הסברים טכניים, סיכונים פוטנציאליים ותיקונים אפשריים. למדו כיצד להגן על עצמכם מפני התקפות.

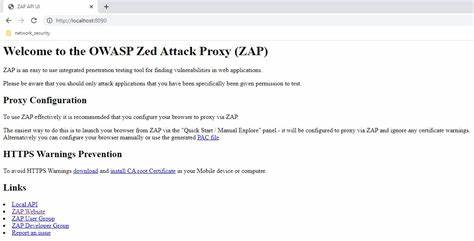
🚨 CVE-2026-22103 The NPC start endpoint on the web server at port 8090 is vulnerable to command inje
14 יולי 2026 חשיפה: פגיעות קשה ב-NPC Start Endpoint - מה זה אומר לך?

הפגיעות CVE-2026-22103 בגרסאות מסוימות של NPC Start Endpoint על פורט 8090 מאפשרת התקפות של הזרקת פקודות. האם אתה בטוח ששרתך מוגן?

Trump's crypto riches loom over Clarity Act talks to ban conflicts for U.S. officials
14 יולי 2026 העושר הקריפטוגרפי של טראמפ מערפל את הדיונים על חוק ה'Clarity' לאיסור סכסוכי עניינים של פקידי ממשל

העושר הקריפטוגרפי של נשיא ארצות הברית לשעבר, דונלד טראמפ, משפיע על הדיונים בקונגרס האמריקאי על חוק ה'Clarity' שנועד למנוע סכסוכי עניינים בפקידי ממשל. הדיון מתמקד באיסור על החזקת נכסים קריפטוגרפיים על ידי פקידים בכירים.

Arrival numbers drop amid sweeping crackdown on cyber fraud https://ift.tt/GhjsfAd
14 יולי 2026 הנחיתות יורדות: ההשפעה של המאבק במכירת קיבולת על תיירות בישראל

מאבק ממשלתי נרחב נגד הונאות קיברנטיות גורם לירידה משמעותית במספר הנוסעים לישראל. מה עומד מאחורי התופעה? אנליזה מקיפה על ההשלכות הכלכליות והחברתיות.