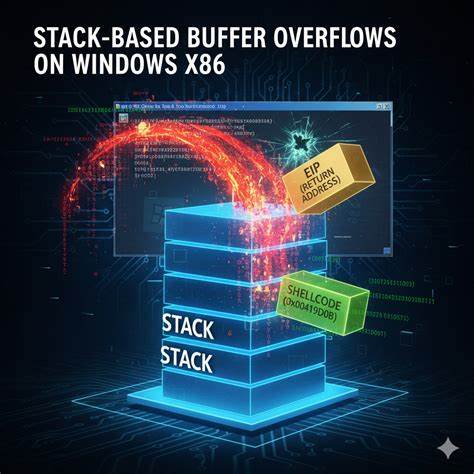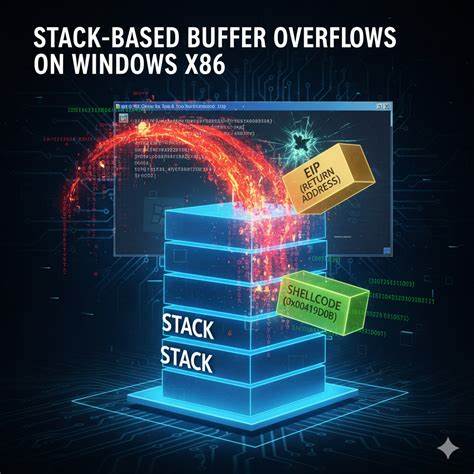
העולם של תוכנה חופשית ומערכות הפעלה לינוקס עומד בפני איום חדש. פגיעה חמורה, שנרשמה כ-CVE-2026-50258, התגלתה ב-X. Org X Server ו-Xwayland, שני רכיבים קריטיים המשמשים במערכות לינוקס. הפגיעה, שמגדירה שגיאה של ערימה מוגבלת (stack-based buffer overflow), יכולה להביא לניצול חמור של מערכות, כולל ריצת קוד זדוני או שיבוש פעולת המערכת. בירור זה יסקר את טבע הפגיעה, את ההשלכות האפשריות שלה, ואת הצעדים הנדרשים כדי להגן על מערכות לינוקס שלך. הפגיעה CVE-2026-50258 נוצרה עקב טעות בתכנון של X. Org X Server ו-Xwayland, שמאפשרת למתקיף להעביר נתונים גדולים מדי לאזורים מוגבלים של הזיכרון. כאשר המערכת מנסה לעבד נתונים אלה, היא עשויה לגרום לערימה (stack) להתמוטט, מה שמאפשר למתקיף לבצע פעולות לא מורשות. זה יכול לכלול ריצת קוד זדוני, גנבת נתונים, או אפילו שליטה מלאה על המערכת. הפגיעה מיוחסת בעיקר למערכות לינוקס שמשתמשות בגרסאות מוקדמות של X. Org X Server ו-Xwayland, אך גם מערכות מעודכנות עשויות להיות בסיכון אם לא יושמו תיקוני הביטחון המתאימים. ההשלכות של הפגיעה CVE-2026-50258 יכולות להיות חמורות ביותר.

מתקיפים יכולים לנצל את הפגיעה כדי לבצע התקפות רשת, לבצע התקפות דניאל של סירוב שירות (DoS), או אף לבצע התקפות מתקדמות יותר, כגון התקפות של רשתות חוצות (cross-site scripting). בנוסף, הפגיעה יכולה לאפשר למתקיפים לגנוב מידע רגיש, כולל סיסמאות, נתוני משתמש, או מידע אחר שמוחזק על ידי המערכת. זה יכול להיות בעיה מיוחדת עבור משתמשים פרטיים, חברות, או ארגונים שמשתמשים במערכות לינוקס לצורכי עבודה או לצורכי חינוך. כדי להגן על מערכות לינוקס שלך מפני הפגיעה CVE-2026-50258, ישנם מספר צעדים שניתן לקחת. ראשית, יש לעדכן את המערכת שלך לגרסאות המאושרות של X. Org X Server ו-Xwayland. יצרני תוכנה וקהילות הפיתוח של לינוקס עובדים על תיקוני הביטחון המתאימים, ולכן עדכון מערכת הוא הצעד הראשון והחשוב ביותר. בנוסף, יש לבדוק את התצורות של המערכת שלך ולהימנע משימוש בגרסאות מוקדמות או לא מאושרות של הרכיבים הללו. בנוסף לעדכון המערכת, ישנם צעדים נוספים שניתן לקחת כדי להגן על מערכות לינוקס שלך. למשל, ניתן להשתמש בתוכנות אנטי-וירוס ומערכות הגנה על זיכרון כדי לזהות ולמנוע ניסיונות ניצול של הפגיעה.
כמו כן, ניתן להשתמש בתצורות ביטחון מתקדמות, כגון חומת אש, כדי למנוע גישה לא מורשת לרשת. יש גם לבדוק את התצורות של המערכת שלך כדי לוודא שהמערכת מוגנת מפני התקפות אחרות, כגון התקפות של רשתות חוצות או התקפות דניאל של סירוב שירות. הפגיעה CVE-2026-50258 היא תזכורת לכך שמערכות לינוקס, כמו כל מערכות אחרות, עשויות להיות בסיכון מפני פגיעות ביטחון. זהו גם תזכורת לכך שיש חשיבות רבה לעדכון מערכות באופן קבוע, ולהשתמש בתצורות ביטחון מתקדמות כדי להגן על המערכת מפני איום. על ידי קבלת צעדים אלה, ניתן להפחית את הסיכון של ניצול הפגיעה, ולהגן על המערכת שלך מפני איום פוטנציאלי. בהמשך, יש לציין שקהילות הפיתוח של לינוקס עובדות על תיקוני הביטחון המתאימים, ולכן יש לצפות לשחרור של תיקוני הביטחון בקרוב. עד לשחרורם, יש לבדוק את התצורות של המערכת שלך ולהשתמש בתצורות ביטחון מתקדמות כדי להגן על המערכת מפני איום. יש גם לבדוק את האתרים הרשמיים של יצרני התוכנה וקהילות הפיתוח כדי לקבל עדכונים על תיקוני הביטחון המתאימים. בסיכום, הפגיעה CVE-2026-50258 היא איום חמור שדורש תשומת לב מיוחדת.
יש לצפות לשחרור של תיקוני הביטחון בקרוב, ולכן יש לבדוק את התצורות של המערכת שלך ולהשתמש בתצורות ביטחון מתקדמות כדי להגן על המערכת מפני איום.