בעולם האבטחה המקוון, שבו כל יום מביא עימו איומים חדשים ומתוחכמים יותר, קיימת חשיבות עליונה להבין ולזהות פגיעויות שעלולות להשפיע על מערכות תוכנה קריטיות. אחת מהפגיעויות האחרונות שהתגלו בתחום זה היא CVE-2026-67353, אשר מאתגרת את יציבותה ואבטחתה של ספריית Guzzle, אחת מספריות ה-HTTP הנפוצות ביותר בשפת PHP. חולשה זו, המכונה 'Unbounded Cookie Denial of Service', מאפשרת לתוקפים לנצל את מנגנון ניהול העוגיות של Guzzle כדי לגרום לדליפת זיכרון ולמניעת שירות במערכות המושפעות. במאמר זה נבחן לעומק את המכניזם שמאחורי החולשה, את ההשלכות האפשריות שלה, ואת הדרכים המומלצות להתמודד עימה ולהגן על המערכות שלכם. **מהו Guzzle ולמה הוא חשוב? **Guzzle היא ספריית HTTP מודרנית ורב-תכליתית עבור PHP, אשר מאפשרת למפתחים לבצע בקשות HTTP בצורה פשוטה ויעילה. היא משמשת כבסיס לאינטראקציות רבות עם ממשקי API, שירותי אינטרנט ומערכות מבוזרות. בשל הפופולריות הרבה שלה, כל פגיעה באבטחתה עלולה להשפיע על אלפי פרויקטים ומערכות ברחבי העולם.

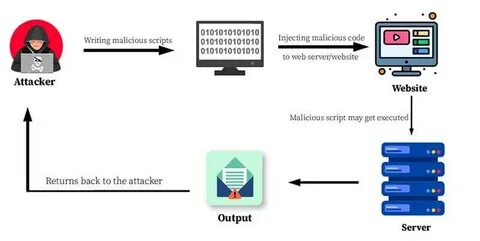
הספרייה ידועה ביכולותיה המתקדמות לניהול קוקיות, בקשות מקבילות, זמני קצב ומנגנוני התאוששות, מה שהופך אותה לבחירה מועדפת עבור מפתחים רבים. **התגלית של CVE-2026-67353: המכניזם שמאחורי החולשה**חולשת CVE-2026-67353 התגלתה על ידי חוקרי אבטחה מ-VulnCheck, אשר חשפו כי גרסאות Guzzle שקדמו ל-7. 15. 1 מכילות מנגנון פגיע בניהול עוגיות. המנגנון הזה מאפשר לתוקפים להזריק מספר בלתי מוגבל של עוגיות גדולות דרך כותרות Set-Cookie, אשר נאגרות בזיכרון של היישום ללא הגבלה על גודלן או כמותן. כאשר המערכת מנסה לעבד את העוגיות הללו, היא צוברת כמויות עצומות של נתונים בזיכרון, מה שמוביל לדליפת זיכרון ולבסוף למניעת שירות (DoS) במערכת. התוקפים יכולים לנצל חולשה זו על ידי יצירת שרת זדוני אשר מחזיר כותרות Set-Cookie רבות וגדולות במיוחד. כאשר Guzzle מנסה לאחסן את העוגיות הללו ב-CookieJar שלה, היא צוברת נתונים מיותרים אשר גורמים לכך שהכותרות הנשלחות לשרתים אחרים הופכות לגדולות באופן בלתי סביר. כתוצאה מכך, השרתים המקבלים את הבקשות אינם מסוגלים לעבד אותן כראוי, מה שמוביל לכשל במערכת או לדחיית הבקשות.
**ההשלכות האפשריות של החולשה**ההשלכות של CVE-2026-67353 הן חמורות ומרחיקות לכת. ראשית, התקפת מניעת שירות יכולה לגרום להפסקת פעילות של מערכות קריטיות, במיוחד אלו התלויות ב-Guzzle לביצוע בקשות HTTP. מערכות אלו עשויות לכלול שירותי אינטרנט, ממשקי API, ואפליקציות מובייל אשר מסתמכות על תקשורת מאובטחת עם שרתים מרוחקים. שנית, דליפת זיכרון הנגרמת כתוצאה מהעומס על המערכת עלולה להוביל לבעיות ביצועים חמורות, כגון האטה משמעותית או קריסה מוחלטת של המערכת. במקרים קיצוניים, דליפת זיכרון יכולה אף לאפשר לתוקפים לבצע התקפות נוספות, כגון ביצוע קוד זדוני או גניבת נתונים רגישים. בנוסף, החולשה עלולה להשפיע על אמינותם של שירותים מקוונים אשר מסתמכים על Guzzle. למשל, אם מערכת מסוימת משתמשת ב-Guzzle כדי לבצע בקשות לשרתים חיצוניים, והתקפת DoS גורמת לכשל במערכת, המשתמשים עשויים לחוות זמני תגובה ארוכים או חוסר זמינות מוחלט של השירות. **דירוג החומרה והציון CVSS**חולשת CVE-2026-67353 מדורגת ברמת חומרה בינונית, עם ציון CVSS 3. 1 של 5. 3 וציון CVSS 4. 0 של 6. 9. הציון הגבוה יותר ב-CVSS 4.
0 נובע מהעובדה שהחולשה ניתנת לניצול מרחוק ללא צורך בהרשאות מיוחדות או אינטראקציה מצד המשתמש. בנוסף, היא משפיעה באופן ישיר על זמינות המערכת, מה שהופך אותה לאיום משמעותי עבור ארגונים אשר תלויים ב-Guzzle לביצוע פעולות קריטיות. **תרחישי התקפה אפשריים**קיימים מספר תרחישי התקפה אשר יכולים לנצל את CVE-2026-67353 באופן יעיל. אחד התרחישים הנפוצים הוא התקפת מניעת שירות מבוזרת (DDoS), שבה התוקפים משתמשים במספר רב של כתובות IP כדי לשלוח בקשות המכילות עוגיות גדולות לגרסאות פגיעות של Guzzle. התקפה כזו יכולה לגרום לקריסה של שרתים מרכזיים, במיוחד אלו אשר אינם מוגנים כראוי מפני התקפות מסוג זה. תרחיש נוסף הוא ניצול החולשה במסגרת התקפות פישינג או הנדסה חברתית. למשל, תוקפים יכולים לשלוח קישורים זדוניים למשתמשים, אשר גורמים לדפדפן או ליישום לבצע בקשות לשרתים פגיעים באמצעות Guzzle. כאשר המערכת מנסה לעבד את העוגיות הנשלחות, היא צוברת נתונים מיותרים אשר מובילים למניעת שירות. בנוסף, קיימת האפשרות לניצול החולשה במסגרת התקפות פנימיות בתוך ארגון.
למשל, עובד זדוני או גורם פנימי אחר יכול לנצל את החולשה כדי לגרום להפסקת פעילות של מערכות פנימיות, כגון שרתי פיתוח או מערכות ניהול תוכן. **כיצד ניתן להגן מפני החולשה? **הפתרון המרכזי והמומלץ ביותר להתמודדות עם CVE-2026-67353 הוא עדכון מיידי של ספריית Guzzle לגרסה 7. 1 ומעלה. גרסאות אלו כוללות תיקונים אשר מגבילים את כמות העוגיות הנאגרות בזיכרון ומונעים ניצול של החולשה. בנוסף, מומלץ לבצע בדיקות אבטחה מקיפות במערכות אשר משתמשות ב-Guzzle, על מנת לוודא שאין חשיפה לחולשות נוספות. מעבר לעדכון התוכנה, קיימות מספר אסטרטגיות נוספות אשר יכולות לסייע בהגנה מפני התקפות מסוג זה. אחת מהן היא הגבלת גודל העוגיות אשר נאגרות על ידי המערכת. ניתן לעשות זאת באמצעות הגדרת מגבלות ברמת הקוד או באמצעות שימוש בספריות צד שלישי אשר מספקות מנגנוני ניהול עוגיות מתקדמים. בנוסף, מומלץ ליישם מנגנוני הגנה ברמת הרשת, כגון חומות אש (Firewalls) ומערכות זיהוי חדירות (IDS/IPS), אשר יכולים לזהות ולמנוע התקפות DoS לפני שהן משפיעות על המערכת. מערכות אלו יכולות לזהות תנועה חשודה ולסנן בקשות אשר נראות כחלק מהתקפה.
**השפעת החולשה על מפתחים וארגונים**עבור מפתחים, החולשה מהווה קריאה לפעולה מיידית. עליהם לוודא שכל המערכות אשר משתמשות ב-Guzzle מעודכנות לגרסאות האחרונות, וכי מנגנוני האבטחה הנוספים מיושמים כראוי. בנוסף, מומלץ לבצע בדיקות חדירה (Penetration Testing) באופן קבוע, על מנת לזהות פגיעויות נוספות אשר עשויות להשפיע על המערכת. עבור ארגונים, החולשה מהווה תזכורת לחשיבות של ניהול עדכונים ותחזוקה שוטפת של תוכנות. ארגונים אשר אינם מעדכנים את התוכנות שלהם באופן קבוע נמצאים בסיכון מוגבר לחשיפה לחולשות אבטחה. בנוסף, מומלץ ליישם מדיניות ניהול סיכונים אשר כוללת ניטור מתמיד של איומים חדשים והטמעת מנגנוני הגנה מתקדמים. **השוואה לחולשות דומות**CVE-2026-67353 אינה החולשה הראשונה אשר משפיעה על מנגנוני ניהול עוגיות בספריות HTTP. לדוגמה, בעבר התגלו חולשות דומות בספריות כגון cURL ו-Requests, אשר אפשרו לתוקפים לגרום לדליפת זיכרון או מניעת שירות באמצעות עוגיות גדולות.
עם זאת, ההבדל העיקרי בין CVE-2026-67353 לבין חולשות קודמות הוא העובדה שהיא משפיעה באופן ישיר על אחת מספריות ה-HTTP הנפוצות ביותר בשפת PHP, מה שהופך אותה לאיום משמעותי יותר. בנוסף, החולשה הנוכחית מדגישה את החשיבות של ניהול נכון של משאבים במערכות תוכנה. חולשות אשר מאפשרות ניצול של משאבים ללא הגבלה הן בעיה נפוצה בעולם האבטחה, ודורשות תשומת לב מיוחדת מצד מפתחים וארגונים כאחד. **הדרך קדימה: אבטחה מונעת וחינוך**כדי להתמודד עם האיומים המתפתחים בתחום האבטחה המקוון, חיוני לאמץ גישה מונעת אשר כוללת חינוך והכשרה מתמשכת של מפתחים ואנשי אבטחה. על ארגונים להשקיע בהדרכת עובדים בנושא אבטחת מידע, וכן לקדם תרבות של דיווח על חשדות לפגיעויות. בנוסף, מומלץ להשתתף בקהילות אבטחה מקוונות ולעקוב אחר פרסומים של ארגונים כגון CVE Details, MITRE ו-VulnCheck, אשר מספקים מידע עדכני על חולשות חדשות ופתרונות מומלצים. **סיכום והמלצות סופיות**CVE-2026-67353 מהווה איום משמעותי על יציבותן ואבטחתן של מערכות אשר משתמשות בספריית Guzzle.
על מנת להגן על המערכות שלכם, מומלץ לפעול באופן מיידי ולבצע את הפעולות הבאות:ראשית, עדכנו את ספריית Guzzle לגרסה 7. פעולה זו תבטל את החולשה ותמנע מניצולה על ידי תוקפים. שנית, הטמיעו מנגנוני הגנה נוספים כגון הגבלת גודל העוגיות וניטור תעבורה חשודה. שלישית, בצעו בדיקות אבטחה מקיפות וחדירות על מנת לוודא שאין חשיפה לחולשות נוספות. לבסוף, השקיעו בחינוך והכשרה של צוותי הפיתוח והאבטחה שלכם, על מנת להבטיח שהם מודעים לאיומים החדשים ולדרכים להתמודד עימם. על ידי נקיטת צעדים אלו, תוכלו להפחית באופן משמעותי את הסיכון לחשיפה לחולשות אבטחה ולהבטיח את יציבותן של המערכות שלכם בעולם הדיגיטלי המורכב והמאתגר של ימינו.