חשיפה: פגיעות קשה ב-Vitec Flamingo 4.12.2 - מה זה אומר לך?

טכנולוגיית בלוקצ`יין אירועים חדשות משפטיות
🚨 CVE-2026-60121 Vitec Flamingo 4.12.2 contains an unauthenticated OS command injection vulnerabilit

הפגיעה CVE-2026-60121 ב-Vitec Flamingo 4.12.2 מאפשרת הפעלת פקודות מערכת ללא אימות. תגלה את הסיכונים, הדרכים להתמודדות ולהגנה על מערכותיך.

העולם של הביטחון הקיברנטי מתעורר שוב ושוב מפגיעות חדשות שמגלות את החולשות במערכות שונות. הפעם, החשיפה מתמקדת ב-Vitec Flamingo, תוכנה פופולרית שמשמשת בתעשיות שונות. הפגיעה, שנרשמה תחת CVE-2026-60121, מאפשרת הפעלת פקודות מערכת ללא אימות, מה שמעלה את הסיכון להסתננות ולפגיעה במערכות. ב-Vitec Flamingo 4. 12. 2, הפגיעה הזו יכולה להיות מסוכנת במיוחד, שכן היא מאפשרת למתקיף לבצע פעולות שונות ללא צורך באישור או גישה מוקדמת. זהו סוג של פגיעה שיכולה להביא לנזקים כבדים, כולל גנבת נתונים, הפעלת תוכנות זדוניות או אף שיבוש פעילות מערכות. כדי להבין את העומק של הפגיעה הזו, יש לבחון את היסודות הבסיסיים של הפגיעה, את הדרכים שבהן היא יכולה להיפתח, ואת הצעדים הנדרשים כדי להגן על מערכותיך. הפגיעה CVE-2026-60121 ב-Vitec Flamingo 4. 2 היא סוג של פגיעה שנקראת 'OS Command Injection', או הפעלת פקודות מערכת. זהו סוג של פגיעה שמאפשרת למתקיף להזריק ולהפעיל פקודות במערכת הפעלה של המחשב או השרת. הפקודות האלו יכולות להיות פשוטות, כמו הפעלת תוכנה מסוימת, או מורכבות יותר, כמו גנבת נתונים או הפעלת תוכנות זדוניות.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

מה שמעלה את הסיכון במיוחד הוא העובדה שהפגיעה הזו לא דורשת אימות, כלומר, המתקיף לא צריך להיכנס למערכת או לקבל אישור כדי לבצע את הפעולות. זה הופך את הפגיעה הזו למסוכנת במיוחד, שכן היא מאפשרת למתקיף לבצע פעולות ללא ידיעת המשתמש או המנהל. כדי להבין את הסיכונים של הפגיעה הזו, יש לבחון את הדרכים שבהן היא יכולה להיפתח. אחת הדרכים העיקריות היא דרך קבצים או תוכנות שמשתמשות ב-Vitec Flamingo. המתקיף יכול להזריק פקודות דרך קבצים אלה, ולהפעיל אותן במערכת. בנוסף, המתקיף יכול לנצל את הפגיעה כדי לבצע פעולות שונות, כמו גנבת נתונים, הפעלת תוכנות זדוניות או אף שיבוש פעילות המערכת. כדי להגן על מערכותיך מפגיעות כאלו, יש לבצע מספר צעדים. ראשית, יש לעדכן את התוכנה לגריסת החדשה ביותר, שכן החברות בדרך כלל מוציאות עדכונים כדי לתקן פגיעות כאלו. בנוסף, יש לבצע סריקות תדירות של המערכת כדי לזהות פגיעות אפשריות. כמו כן, יש להשתמש בתוכנות אבטחה כדי להגן על המערכת מפני מתקפות. 2 היא דוגמה נוספת למה שיכול לקרות כאשר לא מתעדכנים את התוכנות שלנו.

זהו סוג של פגיעה שיכול להביא לנזקים כבדים, ולכן חשוב מאוד להבין את הסיכונים ולהתחיל את הצעדים הנדרשים כדי להגן על מערכותיך. אם אתה משתמש ב-Vitec Flamingo, או אם אתה אחראי על מערכות שמשתמשות בתוכנה הזו, יש לך להתחיל את הצעדים הנדרשים כדי להגן על מערכותיך. זה יכול להיות הבדיקה של התוכנה, העדכון שלה, או השימוש בתוכנות אבטחה כדי להגן על המערכת מפני מתקפות. הפגיעה הזו היא אזהרה נוספת על חשיבות הביטחון הקיברנטי, ועל הצורך להתעדכן תדיר כדי להגן על מערכותיך מפני מתקפות. אם אתה לא בטוח באיזו דרך להגן על מערכותיך, יש לך לפנות למקצוענים בתחום כדי לקבל עזרה. זהו צעד חשוב כדי להבטיח שהמערכות שלך מוגנות מפני מתקפות, ולהבטיח שהנתונים שלך מוגנים מפני גנבה או שיבוש.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-4765 Stored Cross-Site Scripting (XSS) vulnerability in the RD Station Conversas chat. Th
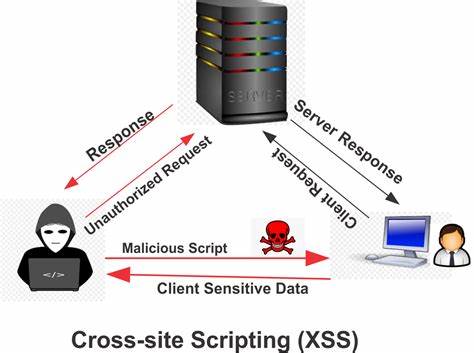
13 יולי 2026 חשיפה: פגיעה חמורה ב-RD Station Conversas - כיצד להתגונן מפני XSS

חקירה מקיפה על הפגיעה CVE-2026-4765 ב-RD Station Conversas, הסברים טכניים, השלכות ביטחוניות ותיקונים. מדריך מלא להתגוננות מפני התקפות XSS.

🚨 CVE-2026-12257 Versions of Mura CMS prior to 10.0.712 contain a critical remote code execution (RC
13 יולי 2026 פגיעות קשה ב-Mura CMS: CVE-2026-12257 - מה זה אומר לך?

הפגיעות CVE-2026-12257 בגרסאות מוקדמות של Mura CMS מאפשרת ביצוע קוד מרוחק. לומדו על הסיכונים, הדרכים להתמודד איתם, והדרכים להגן על אתריכם.

🚨 CVE-2026-15559 A vulnerability was detected in CodeAstro Simple Online Leave Management System 1.0
13 יולי 2026 חשיפה: פגיעות קשות במערכת ניהול חופשות CodeAstro - מה זה אומר לך?

התגלתה פגיעה קשה במערכת Simple Online Leave Management System 1.0 של CodeAstro. אנחנו מסבירים מה זה אומר, כיצד זה משפיע עלך, ואיך להגן על מערכותיך.

🚨 CVE-2026-6847 Remote Code Execution vulnerability exists in ThemisNETPanel due to missing authenti
13 יולי 2026 פגיעות קשה ב-ThemisNETPanel: CVE-2026-6847 - כיצד להגן על מערכותיך

התגלתה פגיעות חמורה ב-ThemisNETPanel המאפשרת ביצוע קוד מרוחק (RCE) עקב חוסר אימות. לומדו על הסיכונים, הדרכים להתקפה, והדרכים להגן על מערכותיכם.

🚨 CVE-2026-14934 A Missing Authorization vulnerability in the repository creation functionality in G
13 יולי 2026 חשיפה: פגיעה חמורה ב-GitHub - CVE-2026-14934 - כיצד להימנע ממנה

חשיפה מפחידה על פגיעה חמורה בגיטהאב שמאפשרת יצירת מאגרים ללא הרשאה. לומדו על הסיכונים, הדרכים להתמודדות ולשמירה על מערכותיכם.

🚨 CVE-2026-6541 Mattermost versions 11.7.x <= 11.7.1, 11.6.x <= 11.6.4, 10.11.x <= 10.11.19
13 יולי 2026 פגיעות קשה במטרוסט: CVE-2026-6541 - מה זה אומר לך?

הפגיעות החדשה במטרוסט, CVE-2026-6541, מאיימת על גרסאות רבות של הפלטפורמה. לומדו מה הסיכונים, איך להגן על עצמכם, ומה צריך לעשות כדי למנוע התקפות.

🚨 CVE-2026-9824 Mattermost versions 11.7.x <= 11.7.2, 11.6.x <= 11.6.4, 10.11.x <= 10.11.19
13 יולי 2026 אזהרה: פגיעות חמורות במטרמוסט - מה זה אומר לך?

התגלה פגיעה קשה במטרמוסט שמאפשרת התקפות חמורות. לומדו על הגרסאות הנגועות, הסיכונים והדרכים להגן על מערכת ה-Mattermost שלכם.