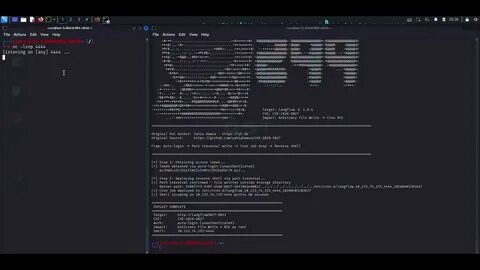
במרחב האינטרנטי המודרני, בו תוכנות ומערכות מתקדמות משמשות בכל רחבי העולם, חשיבות הגנתן מפני פגיעות היא בלתי נמנעת. אחת הפגיעות האחרונות שהופיעו, CVE-2026-15625, היא פגיעה חמורה בגרסה 3. 11. 3 של GoClaw, תוכנה פופולרית שפותחה על ידי Nextlevelbuilder. הפגיעה נובעת מהתנהגות לא נכונה של פונקציית ExecApprovalManager. CheckCommand, שמציגה בעיה ברשימת השחורה הלא מלאה, מה שמאפשר למתקיפים לבצע פעולות לא מורשות. הפגיעה, שנרשמה כ-CVE-2026-15625, נחשפה לראשונה ב-14 ביולי 2026, ומאז זכתה לתשומת לב רבה בקרב מומחים לביטחון סייבר. הפגיעה מאפשרת למתקיפים לבצע התקפות מרוחקות, מה שמעלה את רמת הסיכון באופן משמעותי. לפי מדדי CVSS, הפגיעה נמדדת כפגיעה בינונית עד חמורה, עם דירוג של 6. 5 לפי CVSS 2. 0, 6. 3 לפי CVSS 3. 1, ו-2. 1 לפי CVSS 4. 0. הדירוגים הללו מצביעים על כך שהפגיעה יכולה לגרום נזק משמעותי, במיוחד אם לא יתקנו אותה במהירות. CheckCommand, שמציגה רשימה שחורה לא מלאה.

רשימה שחורה היא רשימה של פקודות או פעולות שאסור לבצע, וברשימה שחורה לא מלאה, ישנן פקודות או פעולות שאינן מופיעות ברשימה, וניתן לבצע אותן. זה מאפשר למתקיפים לבצע פקודות לא מורשות, לגרום נזק למערכת, או לבצע פעולות אחרות שאינן רצויות. לפגיעה יש מספר דרכי ניצול אפשריות, כולל ניצול של תווים מיוחדים, ניצול של קוד דו-שכבתי, וניצול של תווים יוניקוד. המתקיפים יכולים להשתמש בתווים מיוחדים כדי לבצע פקודות לא מורשות, או להשתמש בקוד דו-שכבתי כדי לבצע פעולות שאינן מופיעות ברשימה השחורה. בנוסף, המתקיפים יכולים להשתמש בתווים יוניקוד כדי לבצע פקודות לא מורשות, או כדי לבצע פעולות אחרות שאינן מופיעות ברשימה השחורה. לפגיעה יש מספר השפעות אפשריות, כולל אפשרות לבצע פקודות לא מורשות, אפשרות לגרום נזק למערכת, ואפשרות לבצע פעולות אחרות שאינן רצויות. המתקיפים יכולים להשתמש בפגיעה כדי לבצע פקודות לא מורשות, לגרום נזק למערכת, או לבצע פעולות אחרות שאינן רצויות. בנוסף, המתקיפים יכולים להשתמש בפגיעה כדי לבצע פעולות אחרות שאינן מופיעות ברשימה השחורה, או כדי לבצע פעולות אחרות שאינן מופיעות ברשימה השחורה.
לפגיעה יש מספר דרכי התמודדות אפשריות, כולל עדכון לגרסה המאושרת של GoClaw, בדיקה ודיקוי של פונקציית ExecApprovalManager. CheckCommand, וישום אמצעי הגנה נוספים. עדכון לגרסה המאושרת של GoClaw הוא הדרך הטובה ביותר להתמודד עם הפגיעה, שכן הגרסה המאושרת מכילה תיקונים לפגיעה. בדיקה ודיקוי של פונקציית ExecApprovalManager. CheckCommand הוא גם דרך אפשרית להתמודד עם הפגיעה, שכן הפונקציה מציגה בעיה ברשימה השחורה הלא מלאה. ישום אמצעי הגנה נוספים, כמו אמצעי הגנה נוספים, הוא גם דרך אפשרית להתמודד עם הפגיעה. לפגיעה יש מספר קישורים אפשריים, כולל קישורים לגרסאות המאושרות של GoClaw, קישורים לדיונים על הפגיעה, וקישורים לאמצעי הגנה נוספים. קישורים לגרסאות המאושרות של GoClaw הם הדרך הטובה ביותר להתמודד עם הפגיעה, שכן הגרסאות המאושרות מכילות תיקונים לפגיעה. קישורים לדיונים על הפגיעה הם גם דרך אפשרית להתמודד עם הפגיעה, שכן הדיונים יכולים להעניק מידע נוסף על הפגיעה. קישורים לאמצעי הגנה נוספים הם גם דרך אפשרית להתמודד עם הפגיעה, שכן האמצעים יכולים להעניק הגנה נוספת מפני הפגיעה.