גלקסי משקיעה 100 מיליון דולר בתוכנית הלוואות DeFi מוסדית חדשה - Bitcoin Foundation

ארנקי קריפטו כרייה וסטייקינג
Galaxy Puts $100M Behind New Institutional DeFi Lending Program - Bitcoin Foundation

גלקסי, אחת מהחברות המובילות בתחום הקריפטו, משקיעה 100 מיליון דולר בתוכנית הלוואות DeFi חדשה המיועדת למסחר מוסדי. האם זה יפתח את הדלת למסחר מוסדי נרחב יותר בעולם הקריפטו?

העולם של הקריפטו והפיננסים הדיגיטליים ממשיך להתפתח במהירות, ובעקבותיו גם התעניינותם של משקיעים מוסדיים. גלקסי, חברת ההשקעות המובילה בתחום הקריפטו, הודיעה על השקעה של 100 מיליון דולר בתוכנית הלוואות DeFi חדשה, המיועדת למסחר מוסדי. השקעה זו מצביעה על גידול משמעותי בתעשייה ועל האמון הגובר של משקיעים מוסדיים בפוטנציאל של DeFi. התוכנית החדשה של גלקסי, שנעשתה בשיתוף עם Bitcoin Foundation, מתמקדת בהצעת פתרונות הלוואות DeFi למסחר מוסדי. זהו צעד משמעותי, שכן עד כה רוב הפעילות בתחום DeFi הייתה מוגבלת למסחר פרטי. עם כניסתם של משקיעים מוסדיים, נפתחת הדלת למסחר נרחב יותר, שיכול להביא ליציבות ולקידום נוסף של התעשייה. גלקסי, שברשותה כבר ניסיון רב בתחום הקריפטו, מבינה את הצורך בפתרונות מותאמים אישית למסחר מוסדי. התוכנית החדשה כוללת פלטפורמה מתקדמת שמאפשרת ללקוחות מוסדיים ליהנות מרווחים גבוהים, תוך שמירה על רמת ביטחון גבוהה. זהו צעד חשוב, שכן אחד מהמכשולים הגדולים בפני מסחר מוסדי בקריפטו הוא חוסר היציבות והסיכון הגבוה. השקעה של 100 מיליון דולר מצביעה על אמון רב מצד גלקסי בפוטנציאל של DeFi.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

זהו גם סימן חיובי לתעשייה כולה, שכן הוא מצביע על גידול בתעניינותם של משקיעים מוסדיים. עם כניסתם של משקיעים גדולים יותר, נפתחת האפשרות לפתח פתרונות חדשים ומתקדמים יותר, שיכולים להביא ליציבות ולקידום נוסף של התעשייה. התוכנית החדשה של גלקסי כוללת גם פתרונות מותאמים אישית למסחר מוסדי, כמו למשל אפשרות ללוות סכומים גדולים עם תנאים מותאמים אישית. זהו צעד חשוב, שכן הוא מאפשר למסחר מוסדי ליהנות מרווחים גבוהים, תוך שמירה על רמת ביטחון גבוהה. בנוסף, התוכנית כוללת גם פתרונות ביטחון מתקדמים, שמאפשרים למסחר מוסדי ליהנות מרווחים גבוהים, תוך שמירה על רמת ביטחון גבוהה.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
Revolut, Deutsche Bank and Stripe Join ECB Digital Euro Test - Bitcoin Foundation
21 יולי 2026 ריבולוט, דויטשה בנק וסטרייפ מצטרפים לבדיקת האירו הדיגיטלי של הבנק המרכזי האירופי

חברות פינטק ומשפיעות מהעולם הפיננסי מצטרפות לבדיקת האירו הדיגיטלי של הבנק המרכזי האירופי. מה זה אומר לעתיד התשלומים באירופה?

Here’s why MemeCore price is breaking out today
21 יולי 2026 למה מחיר MemeCore עולה היום? הסבר מלא על התפרצות המחיר

ניתוח מקיף של הסיבות למחיר MemeCore שברך את טווח התייצבותו, כולל גורמים טכניים, פיתוחי פרויקט ומשקעים. התבוננות בעומק השוק והסיכונים הקשורים

Monero Wallet 2026: Die besten Wallets für XMR
21 יולי 2026 הכל מה שצריך לדעת על ארכיב Monero Wallet ב-2026: הדרכים הטובות ביותר לשמור על XMR

מדריך מקיף על ארכיב Monero Wallet ב-2026, הכולל מידע על הארכיבים הטובים ביותר, איך ליצור ארכיב Monero, ומהי Monero. לומדו איך לשמור על XMR בצורה בטוחה ופרטית.

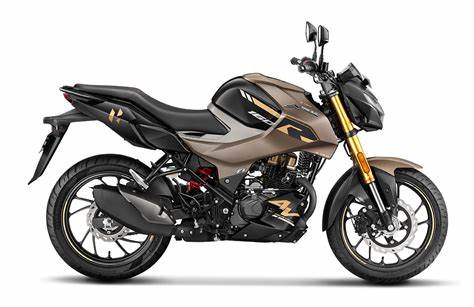
Hero Karizma XMR 250 spotted undisguised ahead of Imminent launch - Autocar India
21 יולי 2026 הרו קאריזמה XMR 250: חשיפת הדגם החדש לפני השקתו הקרובה

הרו הודיעה על השקת הדגם החדש קאריזמה XMR 250, שצפוי להיות אחד מהאופנועים המובילים בשוק. בדיקה מקיפה של התכונות, התכנון והמנוע של הדגם החדש.

CVE-2026-8313 - Rockwell Automation Arena® - Memory Corruption Vulnerability
21 יולי 2026 פגיעה חמורה במערכת Rockwell Automation Arena®: מה זה אומר לך?

הפגיעה CVE-2026-8313 במערכת Rockwell Automation Arena® היא פגיעה חמורה של זיכרון שיכולה להביא לבצע קוד רע. תגלה את הסיכונים, הדרכים להתמודדות ולהגן על מערכותיך.

CVE-2026-62392 - Apache Kylin: OS Command Injection via Async Query API
21 יולי 2026 פגיעות קשה ב-Apache Kylin: הזרקת פקודות מערכת דרך API של שאלות אסינכרוניות

חקירה מקיפה על הפגיעה CVE-2026-62392 ב-Apache Kylin, כולל הסברים על האופן שבו מתבצעת הזרקת פקודות מערכת, השפעותיה, והדרכים להתמודד עמה. מאמר זה מספק מידע מקיף על הפגיעה, כולל פתרונות וצעדים למניעה.

CVE-2026-15718 - Invalid pointer in the JavaScript: WebAssembly component
21 יולי 2026 חשיפה: פגיעה קשה ב-WebAssembly של Firefox - CVE-2026-15718

ניתוח מקיף של פגיעה קשה ב-WebAssembly של Firefox, הכוללת פירוט של הקוד הניצל, השפעות אפשריות והדרכות למניעה. התייחסות מיוחדת למצב הנוכחי של ניצול בפועל.