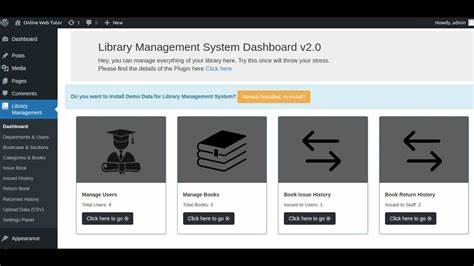
העולם של WordPress, הפלטפורמה הפופולרית ביותר לניהול אתרים, מתמודד עם פגיעות ביטחון תכופות. אחת מהפגיעות החמורות האחרונות היא CVE-2026-12582, שמגלה חולשה בסיסטמת ניהול ספריות WordPress. הפגיעה, שנמצאה בגרסאות עד 3. 5. 7, מאפשרת התקפות מסוג XSS (Cross-Site Scripting) שיכולות לגרום נזק רב לאתרים ולמשתמשים. בירחון זה, נחקור את הפגיעה, את הסיבות להיווצרותה, את הסיכונים שבה, ואת הדרכים להגן על אתר ה-WordPress שלכם. הפגיעה CVE-2026-12582 נובעת מחוסר טיפול תקין בקלטים של המשתמשים. הסיסטמה לא מסננת ומאשרת נכון את הקלטים, מה שמאפשר למתקיפים להזריק קוד זדוני לאתר. קוד זה יכול לבצע פעולות שונות, החל משינוי תוכן האתר ועד לגנבת מידע רגיש. הפגיעה נחשבת לקריטית מכיוון שהיא מאפשרת התקפות ללא צורך באישור או גישה מיוחדת לאתר. אחד מהסיכונים העיקריים של הפגיעה הוא התקפות מסוג XSS. התקפות אלו מאפשרות למתקיפים להזריק קוד JavaScript לאתר, שיבוצע בצד הלקוח. הקוד הזדוני יכול לבצע פעולות שונות, כגון גנבת סיסמאות, הפניית משתמשים לאתרים זדוניים, או אפילו הפיכת האתר לרכוש של המתקיף.

בנוסף, הפגיעה יכולה לשמש כנקודת כניסה להתקפות נוספות, כגון התקפות מסוג CSRF (Cross-Site Request Forgery) או התקפות על בסיס נתונים. להבנה טכנית של הפגיעה, יש לבחון את הדרך בה הסיסטמה מטפלת בקלטים. הסיסטמה לא מבצעת סניטיזציה (Sanitization) או אימות (Validation) של הקלטים, מה שמאפשר למתקיפים להזריק קוד זדוני. לדוגמה, אם המשתמש מזין קוד JavaScript בשדה טקסט, הקוד הזה יובצע ללא סניטיזציה, מה שמאפשר למתקיפים לבצע פעולות זדוניות. כדי להגן על אתר ה-WordPress שלכם מפני הפגיעה, יש לבצע מספר צעדים. ראשית, יש לעדכן את הסיסטמת ניהול הספריות לגרסה 3. 8 או גבוהה יותר, שמכילה את התיקון לפגיעה. בנוסף, יש לבצע סריקות ביטחון תכופות כדי לאתר פגיעות נוספות. יש גם לבצע סניטיזציה ואימות של הקלטים, כדי למנוע הזרקת קוד זדוני. כמו כן, יש לבצע גיבוי תכוף של האתר, כדי להבטיח שיכולת לשחזר את האתר במקרה של התקפה. הפגיעה CVE-2026-12582 היא דוגמה נוספת לחשיבות של עידכון תכוף של תוכנות ופלוגינים. רבים מהאתרים שנפגעו מפגיעות ביטחון לא עידכנו את התוכנה או את הפלוגינים שלהם, מה שגרם לנזק רב.
לכן, יש להבטיח שאתר ה-WordPress שלכם מעודכן תמיד, ולבצע סריקות ביטחון תכופות כדי לאתר פגיעות נוספות. בנוסף, יש לבחון את הפלוגינים והסיסטמות השונות שמשתמשים בהם, כדי להבטיח שהם בטוחים ומעודכנים. יש לבחור פלוגינים מפותחים מוכרים ומאמינים, ולהתרחק מפלוגינים שיש להם דירוג נמוך או שיש להם פגיעות ביטחון ידועות. כמו כן, יש לבצע סריקות ביטחון תכופות כדי לאתר פגיעות נוספות, ולהתריע עליהן באופן מיידי. הפגיעה CVE-2026-12582 היא דוגמה לחשיבות של ביטחון באינטרנט. האינטרנט הוא מקום שבו ישנם מתקיפים רבים שמחפשים דרכים להזיק לאתרים ולמשתמשים. לכן, יש להבטיח שאתר ה-WordPress שלכם בטוח, ולבצע סריקות ביטחון תכופות כדי לאתר פגיעות נוספות. יש לבצע סניטיזציה ואימות של הקלטים, ולהבטיח שאתר ה-WordPress שלכם מעודכן תמיד. בסיכום, הפגיעה CVE-2026-12582 היא פגיעה קשה בסיסטמת ניהול ספריות WordPress, שמאפשרת התקפות מסוג XSS. הפגיעה נובעת מחוסר טיפול תקין בקלטים, ומאפשרת למתקיפים להזריק קוד זדוני לאתר. כדי להגן על אתר ה-WordPress שלכם, יש לעדכן את הסיסטמה לגרסה 3.
8 או גבוהה יותר, לבצע סריקות ביטחון תכופות, ולבצע סניטיזציה ואימות של הקלטים. הפגיעה היא דוגמה לחשיבות של ביטחון באינטרנט, ולהבטחת שאתר ה-WordPress שלכם בטוח.