חשיפה: פגיעות קשות במערכת ניהול בתי חולים iSourceCode 1.0 - מה זה אומר לך?

אירועים מציאות מדומה
🚨 CVE-2026-15536 A vulnerability was identified in itsourcecode Hospital Management System 1.0. This

התגלתה פגיעה חמורה במערכת ניהול בתי חולים פופולרית. אנחנו מסבירים מה זה אומר, כיצד זה יכול לפגוע בך, ואיך להגן על עצמך.

העולם הדיגיטלי שלנו מתפתח במהירות, אך עם התפתחות זו מגיעות גם איוםי ביטחון חדשים. אחת מההתקפות האחרונות שעוררו דאגה היא פגיעות במערכת ניהול בתי חולים iSourceCode 1. 0, אשר זכתה לקוד CVE-2026-15536. זו לא פגיעה פשוטה, אלא פגיעה שיכולה להביא לנזקים חמורים, ולכן חשוב להבין את הטכנולוגיה מאחוריה, את הסכנות הפוטנציאליות, ואת הדרכים להגן על עצמך. מערכות ניהול בתי חולים הן חלק אינטגרלי מהפעילות הרפואית המודרנית. הן מאפשרות לנהל מידע רפואי, לבצע תהליכים אדמיניסטרטיביים, ולשפר את יעילות השירותים הרפואיים. עם זאת, כאשר מערכות אלו אינן מבוטחות כראוי, הן הופכות למטרה פופולרית למתקיפים. הפגיעה במערכת iSourceCode 1. 0 היא דוגמה טובה לכך. הפגיעה CVE-2026-15536 היא פגיעה מסוג SQL Injection, אשר מאפשרת למתקיפים לבצע שינויים בלתי מורשים בבסיסי נתונים. זה יכול להביא לגנבת מידע רגיש, לשיבוש פעילות המערכת, ואף להרס נתונים. מה זה אומר בפועל? זה אומר שמתקיפים יכולים לגשת למידע רפואי של מטופלים, לשנות נתונים, ולגרום נזקים חמורים לארגונים הרפואיים. אחד מהסיבות העיקריות לפגיעות אלו הוא שימוש בקוד לא מבוטח.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

מערכות רבות נבנות במהירות, ללא תשומת לב מספקת לביטחון. זהו שגיאה חמורה, שכן הפגיעות יכולות להביא לנזקים כלכליים, נזקים למוניטין, ואף לסכנות בריאותיות. כאשר מידע רפואי מוגן לא כראוי, הוא יכול ליפול לידי מתקיפים, אשר יכולים להשתמש בו לצרכים לא חוקיים. אך לא כל הקורבנות הם ארגונים רפואיים. גם אנשים פרטיים יכולים להיפגע. אם אתה משתמש במערכת זו, או אם המוסד הרפואי שאליו אתה פונה משתמש בה, אתה עשוי להיות בסיכון. זה יכול להביא לגנבת מידע אישי, לגנבת זהות, ואף לשיבוש טיפולים רפואיים. לכן, חשוב מאוד להיות מודע לסכנות אלו ולדאוג לביטחון המידע שלך. איך ניתן להגן על עצמך מפני פגיעות אלו? ראשית, חשוב לבחור במערכות מבוטחות. לפני שאתה משתמש במערכת ניהול בתי חולים, בדוק אם היא עוברת בדיקות ביטחון, ואם היא מכילה פתרונות ביטחון מתקדמים. בנוסף, חשוב לעדכן תמיד את התוכנה שלך, שכן עדכונים אלו יכולים להכיל תיקונים לפגיעות ידועות. גם ארגונים רפואיים צריכים לקחת את הביטחון שלהם ברצינות. הם צריכים לבצע בדיקות ביטחון סדירות, להשתמש בתוכנות אנטי-וירוס, ולהשקיע בפתרונות ביטחון מתקדמים.

זה יכול להביא להפחתת הסיכון לפגיעות, ולשיפור הביטחון הכללי של המערכת. הפגיעה CVE-2026-15536 היא אזהרה נוספת על חשיבות הביטחון במידע הרפואי. זה לא רק על המידע שלך, אלא גם על המידע של אחרים. כאשר מערכות אלו אינן מבוטחות כראוי, הן הופכות למטרה פופולרית למתקיפים, אשר יכולים להביא נזקים חמורים. לכן, חשוב להיות מודע לסכנות אלו, ולדאוג לביטחון המידע שלך. העולם הדיגיטלי שלנו מתפתח במהירות, ואיתו גם איוםי הביטחון. אך עם מודעות, עם ביטחון, ואית עידכונים סדירים, ניתן להפחית את הסיכון ולהגן על עצמך.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-15537 A security flaw has been discovered in SourceCodester Online Book Store System 1.0
13 יולי 2026 חשיפה: פגיעה חמורה במערכת החנות האונליין של SourceCodester - CVE-2026-15537

חשיפת פגיעה קשה במערכת החנות האונליין של SourceCodester, אשר מאפשרת למתקיפים לבצע פעולות מסוכנות. התפרצות הפגיעה עלולה לגרום לנזקים משמעותיים לבעלי החנות וללקוחות.

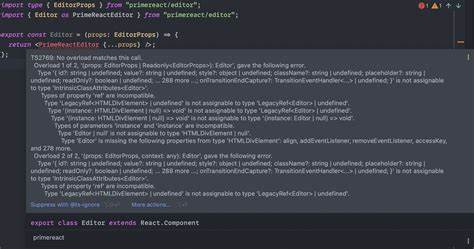
🚨 CVE-2026-15538 A weakness has been identified in primefaces primereact up to 10.9.8. This issue af
13 יולי 2026 חולשת אבטחה קשה ב-PrimeFaces PrimeReact עד גרסה 10.9.8: מה זה אומר ומה לעשות?

חקירת החולשה CVE-2026-15538 ב-PrimeFaces PrimeReact, הסברים מקיפים על הסיכונים, השפעות הפגיעה והדרכים למניעתה. מדריך מקיף למפתחים ולמנהלי מערכות.

🚨 CVE-2026-15539 A security vulnerability has been detected in SourceCodester Online Book Store Syst
13 יולי 2026 חשיפה: פגיעות אבטחה קשה במערכת האינטרנטית של חנות הספרים SourceCodester

חשיפת פגיעה קשה במערכת האינטרנטית של חנות הספרים SourceCodester, CVE-2026-15539, עלולה להעלות את הסיכון לפגיעה במערכות האינטרנטיות. הכוונה היא להבין את הסיכונים ולהתגונן כראוי.

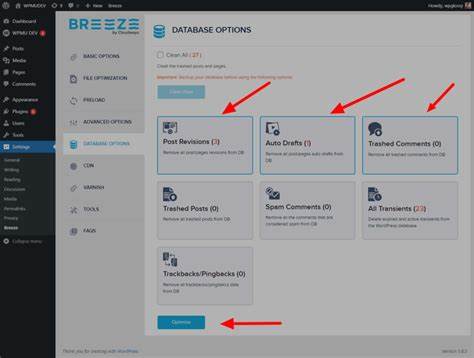
🚨 CVE-2026-10551 The Breeze Cache WordPress plugin before 2.5.6 is vulnerable to unauthenticated Sto
13 יולי 2026 תקלה חמורה בפלוגין Breeze Cache: מה זה אומר לך ואיך להגן על אתר WordPress שלך

הפלוגין הפופולרי Breeze Cache בגרסאות לפני 2.5.6 חשוף לפגיעה חמורה. לומדו על הסיכון, את ההשלכות הפוטנציאליות ואת הצעדים הנדרשים להגנה מיטבית על אתר WordPress שלכם.

🚨 CVE-2026-12274 The Tutor LMS WordPress plugin before 3.9.13 does not verify that the requesting us
13 יולי 2026 חשיפה: פגיעה חמורה ב-Tutor LMS - מה זה אומר לך?

התגלה פגם ביטחוני חמור בתוסף Tutor LMS ל-WordPress. התוסף, הנפוץ מאוד בין מערכות לימוד מקוונות, לא מבצע בדיקות מספיקות של בקשות משתמשים, מה שמאפשר התקפות פוטנציאליות. קראו כיצד להגן על אתר הוראה שלכם.

A week in security (July 6 – July 12) https://ift.tt/1bvsqRP
13 יולי 2026 סיכום השבוע ביטחון קיבר: האירועים החשובים בשבוע האחרון (6-12 ביולי)

סיקור מקיף של האירועים הביטחוניים הקיברנטיים החשובים בשבוע האחרון, כולל התקפות, גילויי פגיעויות וטיפים להגנה על מערכותיך

SBI reportedly plans 3% yield lending service for JPYSC stablecoin
13 יולי 2026 SBI מתכננת שירות הלוואות עם ריבית של 3% עבור המטבע הסטביל JPYSC

חברת SBI מתכננת לשלוח שירות הלוואות חדש עם ריבית שנתית של 3% עבור המטבע הסטביל JPYSC, מה שיכול להיות צעד משמעותי בשוק המטבעות הסטבילים ביפן.