השפעת CVE-2026-6734: סיכון בביצוע חוזר של בריכת חיבורים עם Socks5ProxyAgent ב-Undici

ביטקוין
🚨 CVE-2026-6734 Impact: When using Socks5ProxyAgent, undici reuses a single connection pool across d

חקירה מקיפה על פגיעה ביטחונית CVE-2026-6734 שמאפשרת שימוש חוזר של בריכת חיבורים עם Socks5ProxyAgent ב-Undici, כולל הסברים טכניים, השפעות אפשריות ותיקונים.

הפגיעה הביטחונית CVE-2026-6734 נחשפה כבעיה חמורה במערכת Undici, שמשמשת כמימוש של HTTP/1. 1 ו-HTTP/2 ב-JavaScript. הפגיעה מתרחשת כאשר משתמשים בסוכן Socks5ProxyAgent, שגורם ל-Undici לשימוש חוזר של בריכת חיבורים אחת ויחידה, מה שיכול להוביל לבעיות ביטחוניות משמעותיות. בעיה זו יכולה להשפיע על מערכות שמשתמשות ב-Undici, כולל שרתים, יישומים ומערכות תשתית, ולגרום לניצול ביטחוני על ידי מתקיפים. הפגיעה מתרחשת עקב תכנון לא נכון של מנהל החיבורים, שגורם ל-Undici לשמור על חיבורים פעילים במשך זמן רב יותר מהצורך, מה שמאפשר למתקיפים לנצל את החיבורים הללו לצורך גישה לא מורשית או להעברת נתונים רגישים. ההשפעה של הפגיעה יכולה להיות חמורה, במיוחד במערכות שמשתמשות ב-Undici כמרכיב מרכזי. מתקיפים יכולים לנצל את הפגיעה כדי לבצע התקפות של גישה לא מורשית, להעביר נתונים רגישים או אף לבצע התקפות של דליפת מידע. בנוסף, הפגיעה יכולה לגרום לבעיות ביצועים, שכן החיבורים החוזרים עלולים לגרום לעומס על השרתים ולהפחתת יעילות המערכת.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

כדי להתמודד עם הפגיעה, מומלץ לעדכן את גרסת Undici לשימוש, שכן הפיתוחים של Undici כבר פרסמו תיקון לפגיעה. בנוסף, מומלץ לבדוק את הקוד של יישומים שמשתמשים ב-Undici ולהימנע משימוש בסוכן Socks5ProxyAgent אם אינו נחוץ. בנוסף, ניתן לבצע בדיקות ביטחון רגילות כדי לאתר ולמנוע פגיעות ביטחוניות נוספות. הפגיעה CVE-2026-6734 היא דוגמה טובה לכך שפגיעות ביטחוניות יכולות להתרחש גם במערכות מתקדמות ומשופרות, ולכן חשוב לבצע בדיקות ביטחון רגילות ולעדכן את המערכות באופן קבוע. בנוסף, חשוב להבין את התכנון והפעולה של סוכני פרוקסי ומנהלי חיבורים, כדי למנוע פגיעות ביטחוניות בעתיד. הפגיעה CVE-2026-6734 היא דוגמה לכך שפגיעות ביטחוניות יכולות להתרחש גם במערכות מתקדמות ומשופרות, ולכן חשוב לבצע בדיקות ביטחון רגילות ולעדכן את המערכות באופן קבוע.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-9697 Impact: undici's ProxyAgent silently drops the requestTls option when configured wit
13 יולי 2026 השפעת הפגיעה CVE-2026-9697: כיצד תיקון חסר ב-undici מסכן את האבטחה שלך

חקירה מקיפה על הפגיעה CVE-2026-9697 ב-undici, שבה האופציה requestTls נדחתת בשקט, מה שגורם לסיכונים אבטחה משמעותיים. לומדו כיצד זה משפיע על מערכות ומה ניתן לעשות כדי להגן על עצמכם.

🚨 CVE-2023-54365 Traefik before 2.10.5 and 3.0.0-beta4 is affected by a denial-of-service vulnerabil
13 יולי 2026 פגיעות קשה בטראפיק: CVE-2023-54365 - מה זה, כיצד זה משפיע עליך, ומה לעשות

התגלה פגם חמור בטראפיק, אחד מהמערכות הפופולריות ביותר לניהול תעבורה באינטרנט. פגיעות CVE-2023-54365 מאפשרת התקפות דניאל-אוף-סרוויס (DoS) שיכולות להביא את שרתים ליפול. קראו כיצד להגן על מערכותיכם

🚨 CVE-2026-52923 In the Linux kernel, the following vulnerability has been resolved: ipc: limit next
13 יולי 2026 הפרצה CVE-2026-52923 בגרעין לינוקס: מה זה אומר לך?

הפרצה CVE-2026-52923 בגרעין לינוקס נחשפה ונתוקנה. תגלה מה הסכנה, כיצד היא פועלת, ואיך להגן על מערכותיך.

🚨 CVE-2026-15584 A privilege escalation vulnerability was found in the incluster-checks tool for Ope
13 יולי 2026 התגלה פגיעה חמורה ב-CVE-2026-15584: כיצד היא מסכנת את מערכות OpenShift שלך

התגלה פגיעה חמורה של עליית הרשאות ב-CVE-2026-15584 בתוכנת incluster-checks של OpenShift. קראו כיצד היא פועלת, מה הסיכונים שלה, ואיך להגן על מערכותיכם.

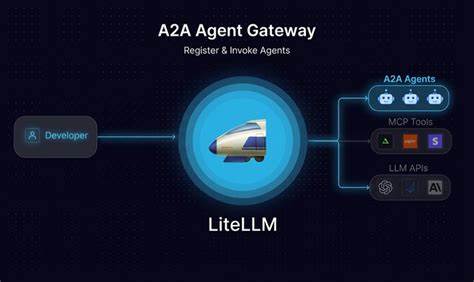
🚨 CVE-2026-59819 LiteLLM is a proxy server (AI Gateway) to call LLM APIs in OpenAI (or native) forma
13 יולי 2026 חשיפה: פגיעה קשה ב-LiteLLM - מה זה אומר לך?

הפגיעה CVE-2026-59819 ב-LiteLLM, השער לאינטראקציה עם מודלים של OpenAI, מציבה סיכונים משמעותיים. תגלה מה זה אומר למערכות האבטחה שלך, כיצד להתגונן, ומה צריך לדעת על השימוש בטכנולוגיות AI.

🚨 CVE-2026-56460 HCL DevOps Deploy / HCL Launch could disclose sensitive configurations and secrets
13 יולי 2026 חשיפה של סודות ומידע רגיש: CVE-2026-56460 ב-HCL DevOps Deploy / HCL Launch

התגלה פגיעה חמורה ב-HCL DevOps Deploy ו-HCL Launch שמאפשרת חשיפה של תצורות ומידע רגיש. לומדו על הסיכונים, הדרכים למניעת הפגיעה וההשלכות האפשריות על ארגונים.

🚨 CVE-2026-39245 decompress before 4.2.2 contains an improper path containment check that enables di
13 יולי 2026 חשיפה: פגיעה קשה ב-Decompress Before 4.2.2 - מה זה אומר לך?

הפגיעה CVE-2026-39245 ב-Decompress Before 4.2.2 מאפשרת התקפות חמורות. לומדו על הסיכונים, הדרכים להתגונן ומה צריך לעשות כדי להגן על מערכותיכם.