השפעת הפגיעה CVE-2026-9697: כיצד תיקון חסר ב-undici מסכן את האבטחה שלך

אמנות דיגיטלית NFT
🚨 CVE-2026-9697 Impact: undici's ProxyAgent silently drops the requestTls option when configured wit

חקירה מקיפה על הפגיעה CVE-2026-9697 ב-undici, שבה האופציה requestTls נדחתת בשקט, מה שגורם לסיכונים אבטחה משמעותיים. לומדו כיצד זה משפיע על מערכות ומה ניתן לעשות כדי להגן על עצמכם.

הפגיעה CVE-2026-9697 ב-undici היא בעיה אבטחה משמעותית שזכתה לתשומת לב רבה בקהילת הפיתוח. הפגיעה מתרחשת כאשר ProxyAgent ב-undici, ספריית HTTP פופולרית, דוחה את האופציה requestTls בשקט, ללא הודעה או אזהרה. זה יכול לגרום לבעיות אבטחה חמורות, שכן האופציה הזו אמורה להבטיח תקשורת מאובטחת באמצעות TLS, אך במקום זאת, הבקשות עשויות להיות נשלחות ללא אבטחה. השפעת הפגיעה היא רחבה, שכן undici משמשת בתוכנות רבות, כולל מערכות שרתים, יישומים מודרניים, ואפילו חלק מהספריות הפופולריות ביותר. כאשר ProxyAgent מופעל עם אופציית TLS, הוא אמור להבטיח שהבקשות יישלחו דרך חיבור מאובטח. אך עקב הבעיה הזו, הבקשות עשויות להיות נשלחות ללא TLS, מה שגורם לסיכון אבטחה משמעותי. הפגיעה נוצרה עקב תכנון חסר, שבו האופציה requestTls לא נבדקה כראוי לפני השימוש בה. במקום לגרום לשגיאה או להזהיר את המשתמש, הספרייה ממשיכה לפעול ללא TLS, מה שיכול לגרום לבעיות אבטחה חמורות. זה יכול לגרום לנתונים רגישים להיות חשופים, לבעיות פרטיות, ואפילו להתקפות מתקדמות. כדי להתמודד עם הפגיעה, מומלץ לעדכן את הספרייה undici לגרסה המאובטחת האחרונה.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

בנוסף, יש לבדוק את הקוד שלכם כדי לוודא שהאופציה requestTls מופעלת כראוי, ולהבטיח שהבקשות נשלחות דרך חיבור מאובטח. אם אתם משתמשים ב-undici בתוכנה שלכם, יש לבדוק אם יש לכם גרסה פגיעה, ולהתקין את התיקון כמה שמהיר יותר. הפגיעה הזו מציגה את החשיבות של בדיקות אבטחה קפדניות, ולהיות מודעים לסיכונים הפוטנציאליים בספריות הפופולריות. אף על פי ש-undici היא ספרייה אמינה, אף ספרייה אינה חסינה מפגיעות, ולכן חשוב להיות מודעים לסיכונים ולהתמודד איתם בצורה מתאימה. בהמשך, נדון את הדרכים השונות להתמודד עם הפגיעה, כולל שימוש בתיקונים, בדיקות אבטחה, וטכניקות נוספות כדי להגן על מערכות שלכם. בנוסף, נדון את השפעת הפגיעה על הקהילה, ואת הצעדים שננקטו כדי למנוע בעיות דומות בעתיד. הפגיעה CVE-2026-9697 היא תזכורת חזקה לחשיבות של אבטחה בקוד, ובדיקות קפדניות לפני שימוש בספריות. אף על פי ש-undici היא ספרייה פופולרית ומאובטחת, אף ספרייה אינה חסינה מפגיעות, ולכן חשוב להיות מודעים לסיכונים ולהתמודד איתם בצורה מתאימה.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2023-54365 Traefik before 2.10.5 and 3.0.0-beta4 is affected by a denial-of-service vulnerabil
13 יולי 2026 פגיעות קשה בטראפיק: CVE-2023-54365 - מה זה, כיצד זה משפיע עליך, ומה לעשות

התגלה פגם חמור בטראפיק, אחד מהמערכות הפופולריות ביותר לניהול תעבורה באינטרנט. פגיעות CVE-2023-54365 מאפשרת התקפות דניאל-אוף-סרוויס (DoS) שיכולות להביא את שרתים ליפול. קראו כיצד להגן על מערכותיכם

🚨 CVE-2026-52923 In the Linux kernel, the following vulnerability has been resolved: ipc: limit next
13 יולי 2026 הפרצה CVE-2026-52923 בגרעין לינוקס: מה זה אומר לך?

הפרצה CVE-2026-52923 בגרעין לינוקס נחשפה ונתוקנה. תגלה מה הסכנה, כיצד היא פועלת, ואיך להגן על מערכותיך.

🚨 CVE-2026-15584 A privilege escalation vulnerability was found in the incluster-checks tool for Ope
13 יולי 2026 התגלה פגיעה חמורה ב-CVE-2026-15584: כיצד היא מסכנת את מערכות OpenShift שלך

התגלה פגיעה חמורה של עליית הרשאות ב-CVE-2026-15584 בתוכנת incluster-checks של OpenShift. קראו כיצד היא פועלת, מה הסיכונים שלה, ואיך להגן על מערכותיכם.

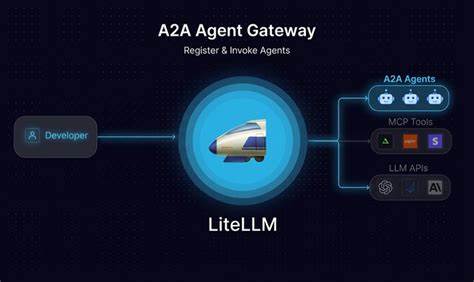
🚨 CVE-2026-59819 LiteLLM is a proxy server (AI Gateway) to call LLM APIs in OpenAI (or native) forma
13 יולי 2026 חשיפה: פגיעה קשה ב-LiteLLM - מה זה אומר לך?

הפגיעה CVE-2026-59819 ב-LiteLLM, השער לאינטראקציה עם מודלים של OpenAI, מציבה סיכונים משמעותיים. תגלה מה זה אומר למערכות האבטחה שלך, כיצד להתגונן, ומה צריך לדעת על השימוש בטכנולוגיות AI.

🚨 CVE-2026-56460 HCL DevOps Deploy / HCL Launch could disclose sensitive configurations and secrets
13 יולי 2026 חשיפה של סודות ומידע רגיש: CVE-2026-56460 ב-HCL DevOps Deploy / HCL Launch

התגלה פגיעה חמורה ב-HCL DevOps Deploy ו-HCL Launch שמאפשרת חשיפה של תצורות ומידע רגיש. לומדו על הסיכונים, הדרכים למניעת הפגיעה וההשלכות האפשריות על ארגונים.

🚨 CVE-2026-39245 decompress before 4.2.2 contains an improper path containment check that enables di
13 יולי 2026 חשיפה: פגיעה קשה ב-Decompress Before 4.2.2 - מה זה אומר לך?

הפגיעה CVE-2026-39245 ב-Decompress Before 4.2.2 מאפשרת התקפות חמורות. לומדו על הסיכונים, הדרכים להתגונן ומה צריך לעשות כדי להגן על מערכותיכם.

🚨 CVE-2026-57793 Improper Control of Filename for Include/Require Statement in PHP Program ('PHP Rem
13 יולי 2026 חשיפה: פגיעה קשה בפילוסופיה - CVE-2026-57793 - מה זה אומר לך?

הפגיעה החדשה בפילוסופיה עשויה להשפיע על אלפי אתרים. לומדים מה זה אומר, כיצד זה פועל, ואיך להגן על אתרך.