חשיפה: פגיעה קשה ב-NATS Server - CVE-2026-58253 ומה זה אומר לך

סטארטאפים והון סיכון
🚨 CVE-2026-58253 NATS Server is a high-performance server for NATS.io, the cloud and edge native mes

הפגיעה החדשה ב-NATS Server, CVE-2026-58253, מעלה חששות לגבי אבטחת מערכות NATS.io. הכירו את הסיכונים, את ההשלכות הפוטנציאליות ואת הצעדים הנדרשים כדי להגן על מערכותיכם.

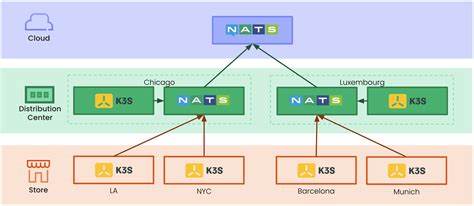
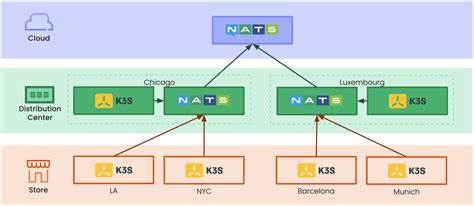
העולם של האבטחה הסייבר מתפתח ללא הרף, ויחד איתו גם הסיכונים והפגיעות החדשות. אחת מהפגיעות האחרונות שזכתה לתשומת לב רבה היא CVE-2026-58253, פגיעה קשה ב-NATS Server, אחד ממערכות השירותים המרכזיות של NATS. io. NATS. io הוא פלטפורמה פופולרית עבור תקשורת מסרונים במהירות גבוהה, המיועדת בעיקר לסביבות ענן וצד. הפגיעה הזו, שזכתה לציון CVSS גבוה, מעלה חששות לגבי אבטחת מערכות NATS. io ומעלה את השאלה: מה זה אומר לך, כמשתמש או כמפתח מערכות? NATS Server הוא אחד מהרכיבים המרכזיים של NATS. io, והוא אחראי על העברת המסרים בין הרכיבים השונים במערכת. הפגיעה CVE-2026-58253, שנחשפה לאחרונה, מאפשרת למתקיף לבצע פעולות לא מורשות על השרת, כולל גישה לאזור הזיכרון, ביצוע קוד רע, או אפילו לקיחת שליטה על המערכת. הסיבה לפגיעה קשורה לבעיה בתהליך האימות של NATS Server, שמאפשר למתקיף לבצע התקפה מסוג 'Insecure Deserialization', שמאפשרת לו לבצע פעולות לא מורשות. ההשלכות של פגיעה כזו יכולות להיות חמורות ביותר.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

אם מתקיף יוצא יפה במתקפה כזו, הוא יכול לבצע פעולות כמו גנבת מידע רגיש, שינוי נתונים, או אפילו הפעלת התקפות נוספות על המערכת. בנוסף, הפגיעה הזו יכולה להשפיע על מערכות שונות שמשתמשות ב-NATS. io, כולל מערכות ענן, מערכות צד, ואפילו מערכות אוטומציה. לכן, חשוב מאוד להבין את הסיכונים ולנקוט בצעדים מתאימים כדי להגן על מערכותיכם. אחד מהצעדים הראשונים שיש לבצע הוא לבדוק אם המערכת שלך פגיעה. io מפרסמת תדירות עדכונים אבטחה, ולכן חשוב לבדוק אם יש עדכון חדש שמספק פתרון לפגיעה הזו. אם כן, יש לעדכן את המערכת שלך כמה שמהיר. בנוסף, יש לבדוק אם יש אפשרות להגביל את הגישה לשרת NATS. io, למשל באמצעות חומת אש או באמצעות אימות דו-שלבי. גם שימוש בתצורות אבטחה מתקדמות, כמו Encryption in Transit, יכול לסייע בהגנה על המערכת. אבל אבטחת מערכות NATS. io אינה רק על פתרון פגיעות. חשוב גם להבין את התהליכים והמערכות שמשתמשות ב-NATS. io, ולהבטיח שהן מוגנות כראוי. למשל, אם משתמשים ב-NATS. io כדי להעביר מידע רגיש, יש לבדוק אם המידע הזה מוגן כראוי, למשל באמצעות צפנה או באמצעות שימוש בפרוטוקולים אבטחה מתקדמים.

גם שימוש בתצורות אבטחה מתקדמות, כמו שימוש ב-NATS JetStream, יכול לסייע בהגנה על המידע. הפגיעה CVE-2026-58253 היא תזכורת לכך שהאבטחה הסייבר היא תהליך מתמיד, שדורש תשומת לב קבועה ומעקב אחר הפגיעות החדשות. io היא פלטפורמה חזקה ויעילה, אך כמו כל מערכת, היא לא חסינה מפגיעות. לכן, חשוב לבצע בדיקות אבטחה תדירות, לעדכן את המערכת באופן קבוע, ולהשתמש בתצורות אבטחה מתקדמות כדי להגן על המערכת שלך. בהמשך, נדון עוד על הפגיעה הזו, על ההשלכות שלה, ועל הצעדים שיש לבצע כדי להגן על מערכותיכם. גם נדון על דרכים לשפר את אבטחת מערכות NATS. io, ולהבטיח שהן מוגנות כראוי מפני פגיעות כאלו. אבטחת מערכות NATS. io היא אחריות משותפת, ורק באמצעות שיתוף פעולה ומעקב אחר הפגיעות החדשות, ניתן להגן על המערכות שלנו מפני סיכונים פוטנציאליים.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-58251 NATS Server is a high-performance server for NATS.io, the cloud and edge native mes
13 יולי 2026 חשיפה: פגיעה קשה ב-NATS Server - CVE-2026-58251 ומה זה אומר לך

הפגיעה החדשה ב-NATS Server, CVE-2026-58251, מעלה שאלות חשובות על אבטחת מערכות NATS.io. תגלה מה זה אומר לך, כיצד זה משפיע על מערכות האם ומה עליך לעשות כדי להגן על עצמך.

🚨 CVE-2026-15507 A vulnerability was detected in coollabsio Coolify up to 4.1.1. The impacted elemen
13 יולי 2026 חשיפה: פגיעות קשה ב-Coolify עד גרסה 4.1.1 - מה זה אומר לך?

הפגיעה CVE-2026-15507 ב-Coolify עד גרסה 4.1.1 מהווה סכנה משמעותית לאבטחת מערכות. התחקה אחר הפרטים, ההשלכות והדרכים להתמודד עם הסיכון.

🚨 CVE-2026-61447 PraisonAI before 1.6.78 contains a remote code execution vulnerability in CodeAgent
13 יולי 2026 חשיפה: פגיעה קשה בפלטפורמת PraisonAI - כיצד להגן על מערכותיך

חשיפה חמורה של פגיעה בקוד של PraisonAI לפני גרסה 1.6.78, המאפשרת ביצוע קוד מרוחק. התחמקות מהסכנה והגנה על מערכותיך

🚨 CVE-2026-15519 A vulnerability was found in usestrix strix up to 1.0.2. This affects an unknown fu
13 יולי 2026 חשיפה: פגיעה קשה במערכת Strix - מה אתה צריך לדעת על CVE-2026-15519

התגלה פגיעה חמורה במערכת Strix עד גרסה 1.0.2, אשר עלולה לפגוע במערכות רבות. הכירו את הסיכונים, את הדרכים להתגונן ואת ההשלכות האפשריות של הפגיעה הזו.

🚨 CVE-2026-12396 The WP Job Portal WordPress plugin before 2.5.5 does not perform capability or owne
13 יולי 2026 אזהרה: פגיעות חמורות בפלוגין WP Job Portal - מה עליך לדעת

הפלוגין הפופולרי WP Job Portal בגרסאות קודמות ל-2.5.5 סובל מפגיעות אבטחה קשות. לומדו על הסיכונים, הדרכים להתגונן ומה לעשות אם אתם משתמשים בגרסאות פגיעות.

🚨 CVE-2026-15475 A weakness has been identified in MiniTool Partition Wizard up to 13.6. The affecte
13 יולי 2026 חשיפה: פגיעה חמורה ב-MiniTool Partition Wizard - מה זה אומר לך?

התגלתה פגיעה קשה בתוכנת MiniTool Partition Wizard עד גרסה 13.6. האם אתה בסכנה? מה עליך לעשות? כל מה שצריך לדעת על CVE-2026-15475.

🚨 CVE-2026-15516 A vulnerability was detected in MacCMS Pro up to 2022.1000.3005. Impacted is the fu
13 יולי 2026 חשיפה: פגיעה קשה במערכת MacCMS Pro - מה זה אומר לך?

התגלתה פגיעה חמורה במערכת MacCMS Pro עד גרסה 2022.1000.3005. נניח את הפרטים, את ההשלכות ואת הצעדים הנדרשים כדי להגן על אתרך.