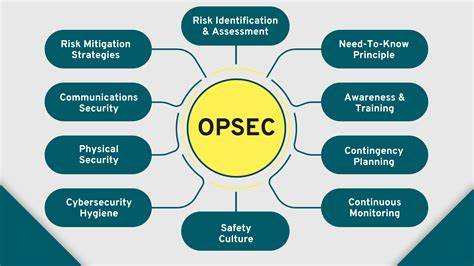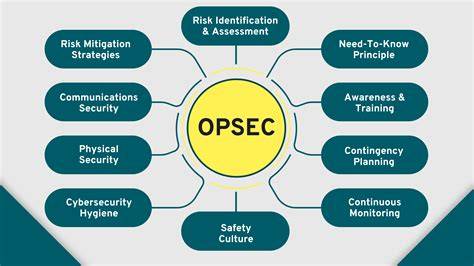
העולם של האינטרנט האפל והפורומים החשאיים הוא עולם מורכב ומתוח, שבו פרטים קטנים יכולים להביא לחשיפת זהויות ולסיכון של פעילויות בלתי חוקיות. אחד מהמקרים האחרונים והמפורסמים ביותר הוא חשיפתו של מנהל הפורום BreachForums, שנודע בשם iZOOlogic. התחקיר שערך צוות חוקרים חשף כישלונות OPSEC (Operational Security) שגרמו לחשיפתו, ומציג את הלקחים החשובים שיש ללמוד מהמקרה הזה. iZOOlogic היה אחד מהפעילים הבולטים בפורום BreachForums, שפעל כמרכז מרכזי לחלוקת מידע על פריצות אבטחה, מכירת נתוני אישי ופרטיות, ודיונים על פעילויות בלתי חוקיות. הפורום, שנחשב לאחד מהאתרים החשובים ביותר בעולם האינטרנט האפל, היה יעד לחוקרים ואנשי אבטחה רבים, שנסו לחשוף את זהויות הפעילים בו. התחקיר שערך צוות חוקרים חשף כי iZOOlogic, שנחשב למנהל הפורום, ביצע מספר טעויות OPSEC שגרמו לחשיפתו. אחת מהטעויות החשובות ביותר הייתה שימוש חוזר באותו שם משתמש או כתובת דוא"ל בשירותים שונים. חוקרים הצליחו לזהות את השימוש החוזר הזה ולעקוב אחר פעילויותיו ברשת, תוך שימוש בכלים מתקדמים של ניתוח נתונים.

בנוסף, iZOOlogic לא השתמש בצעדים מספיקים להסתרת זהותו, כמו שימוש ב-VPN או שירותי פרוקסי, שיכולים להסתיר את מיקומו הגאוגרפי ואת זהותו האמיתית. התחקיר גם חשף כי iZOOlogic לא השתמש בצעדים מספיקים לאבטחת התקשורת שלו. הוא השתמש בשירותי דואר אלקטרוני שאינם מאובטחים, וגרם לחשיפת מידע רגיש. חוקרים הצליחו לזהות את התקשורת הזו ולעקוב אחריה, תוך שימוש בכלים מתקדמים של ניתוח נתונים. בנוסף, iZOOlogic לא השתמש בצעדים מספיקים לאבטחת התקשורת שלו, כמו שימוש בשירותי דואר אלקטרוני מאובטחים או שירותי מסרים מאובטחים.