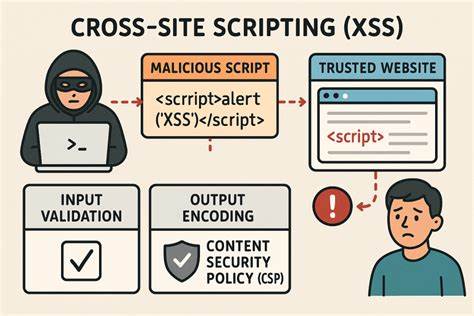
במרחב האינטרנט המודרני, בו תקשורת צוות ומערכות שיתוף מידע הן חלק בלתי נפרד מהפעילות היומית, חשיבותם של פלטפורמות כמו Mattermost גדלה משנה לשנה. אולם, עם התפתחות הטכנולוגיה, גם הסיכונים והפגיעויות מתפתחים. בשבועות האחרונים, התגלה פגם חמור במטר מוסט, שמאפשר התקפות מסוג XSS (Cross-Site Scripting), ויכול לגרום נזק משמעותי לארגונים השולטים בפלטפורמה. בפוסט זה, נחקור את הפגם CVE-2026-9820, את הסיכונים שהוא מציב, ואת הדרכים להגן על מערכת הפלטפורמה שלכם מפני התקפות כאלו. הפגם במטר מוסט, שזוהה כ-CVE-2026-9820, נובע מתקלה בסניטיזציה של קוד HTML, שמאפשרת למתקיפים להזריק קוד זדוני לתוך דפי האתר. זה יכול לגרום לתוצאות קשות, כמו גנבת מידע, שינוי נתונים, או אפילו שליטה מלאה על המערכת. הפגם מופיע בגרסאות 11. 7. x עד 11. 2, ו-10. 11. x עד 10. 19 של Mattermost, ולכן חשוב מאוד לבדוק אם המערכת שלכם נגועה ולעדכן אותה במהירות. אחד הסיכונים הגדולים של פגיעות מסוג זה הוא יכולתם של מתקיפים לבצע התקפות XSS.

התקפות אלו מאפשרות להזריק קוד JavaScript זדוני לתוך דפי האתר, שיכול לבצע פעולות כמו גנבת סיסמאות, שינוי תוכן, או אפילו הפצת זיהומים נוספים. במטר מוסט, שמשמשת לעיתים קרובות לתקשורת פנימית בארגונים, הסיכון הוא גדול במיוחד, שכן מידע רגיש ופרטני יכול להיפגע. כדי להגן על מערכת הפלטפורמה שלכם מפני פגיעות כאלו, ישנן מספר צעדים שיש לבצע. ראשית, יש לבדוק אם הגרסה של Mattermost שמשתמשים בה היא אחת מהגרסאות הנגועות. אם כן, יש לעדכן אותה במהירות לגרסה מאובטחת. בנוסף, ניתן לבצע סריקות תקופתיות של המערכת כדי לאתר פגיעויות נוספות, ולהשתמש בתוכנות אבטחה כדי להגן על המערכת מפני התקפות. במרחב האינטרנט המודרני, אבטחת המידע היא חלק בלתי נפרד מהפעילות היומית. פגיעות כמו CVE-2026-9820 במטר מוסט מזכירות לנו את חשיבותם של עדכונים תקופתיים, סריקות אבטחה, והגנה מתקדמת. עלינו להיות מודעים לסיכונים ולפעול כדי להגן על המידע שלנו, על המידע של ארגונינו, ועל המידע של לקוחותינו. רק כך נוכל להבטיח שפלטפורמות כמו Mattermost ימשיכו לשמש ככלי יעיל ומאובטח לתקשורת צוות ומערכות שיתוף מידע.