חשיפה: פגיעה קשה במערכת Helicone ai-gateway - מה זה אומר לך?

אלטקוינים חדשות בורסת הקריפטו
🚨 CVE-2026-15508 A flaw has been found in Helicone ai-gateway up to 0.2.0-beta.30. This affects the

חשיפה על פגיעה קשה במערכת Helicone ai-gateway עד גרסה 0.2.0-beta.30. לומדים על הסיכונים, הדרכים למנוע פגיעה ומה צריך לעשות כדי להגן על מערכותיך.

בצעד שיגעש את עולם הביטחון הסיברי, נחשף פגיעה חמורה במערכת Helicone ai-gateway, אחת מהמערכות המובילות בתחום השירותים המבוססים על AI. הפגיעה, שזוהתה כ-CVE-2026-15508, משפיעה על כל הגרסאות עד ורק עד גרסה 0. 2. 0-beta. 30, ויכולה לגרום לנזקים חמורים אם לא תטופל במהירות. בעולם שבו המערכות המבוססות על AI משתלבות בכל תחום, מהפיננסים ועד הרפואה, חשיבות ההגנה על מערכות אלו היא גבוהה יותר מכל פעם. הפגיעה שנחשפה עשויה להשפיע על אלפי מערכות ברחבי העולם, ולכן חשוב מאוד להבין את טיב הפגיעה, את הסיכונים שבה, ואת הדרכים למנוע פגיעה נוספת. הפגיעה, שנחשפה על ידי צוות של חוקרי ביטחון סיברי מובילים, נובעת מתקלה בתכנון המערכת שמאפשרת למתקיף לבצע פעולות לא מורשות. זה יכול לכלול גישה לא מורשת למסד הנתונים, שינוי נתונים, או אפילו השתלטות מלאה על המערכת. החוקרים מציינים כי הפגיעה היא קשה במיוחד מכיוון שהיא מאפשרת למתקיף לבצע פעולות ללא צורך באימות, מה שמגדיל את הסיכון לפגיעה. אחד מהסיכונים הגדולים ביותר של הפגיעה הזו הוא השפעתה על מערכות שמשתמשות ב-Helicone ai-gateway כדי לספק שירותים מבוססי AI.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

אם המערכת תיפגע, היא יכולה לגרום לנזקים חמורים, כולל אובדן נתונים, הפרת פרטיות, או אפילו הפסקה של שירותים חיוניים. החוקרים מציינים כי הפגיעה יכולה להיות ניצולה על ידי מתקיפים כדי לבצע התקפות מסוג 'Man-in-the-Middle', שבו המתקיף יכול לחדור לתקשורת בין המערכת לשרתים אחרים. כדי למנוע פגיעה, החוקרים ממליצים על מספר צעדים. ראשית, יש לעדכן את המערכת לגרסה המאושרת ביותר, שמכילה את התיקונים הנדרשים. בנוסף, יש לבדוק את המערכת באופן קבוע כדי להבטיח שהיא לא נפגעה. החוקרים גם ממליצים על שימוש בתוכנות אבטחה מתקדמות כדי להגן על המערכת מפני התקפות. הפגיעה הזו היא תזכורת חזקה לכך שמערכות מבוססות AI צריכות להיות מוגנות כמו כל מערכת אחרת. עם הגידול בשימוש במערכות אלו, חשיבות ההגנה עליהן גדלה. החוקרים קוראים למפתחים ולמשתמשים להיות מודעים לסיכונים ולהתחיל לקחת את הצעדים הנדרשים כדי להגן על מערכותיהם. בהמשך, נדון על הדרכים השונות להבטיח שהמערכת שלך מוגנת מפני פגיעות כאלו, כולל שימוש בתוכנות אבטחה מתקדמות, בדיקות קבועות, ועדכונים תדירים.

נדון גם על הסיכונים השונים של הפגיעה הזו, ומה ניתן לעשות כדי למנוע אותם. בסוף, נדון על מה צריך לעשות אם המערכת שלך כבר נפגעה, ומה צריך לעשות כדי לשקם אותה.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-15509 A vulnerability has been found in Leantime up to 3.8.0. This impacts the function e
12 יולי 2026 פגיעות CVE-2026-15509 ב-Leantime: מה זה, כיצד היא פוגעת ומה לעשות?

הפגיעות CVE-2026-15509 ב-Leantime עד גרסה 3.8.0 מהווה סכנה משמעותית לארגונים המשתמשים בפלטפורמה. התחקיר הזה מסביר את טבע הפגיעה, את ההשלכות הפוטנציאליות ואת הצעדים הנדרשים כדי להגן על מערכותיכם.

🚨 CVE-2026-15510 A vulnerability was found in Leantime up to 3.8.0. Affected is the function Setting
12 יולי 2026 פגיעות CVE-2026-15510 ב-Leantime: מה זה אומר לך?

הפגיעות החדשה ב-Leantime עד גרסה 3.8.0 מעלה שאלות חשובות על אבטחת מערכות הפיתוח. התכונה הנפגעת, 'Setting', מאפשרת התקפות פוטנציאליות. בקריאה זו, נחקור את הפגיעות, את הסיכונים שלה, ואת הצעדים הנדרשים כדי להגן על מערכותיך.

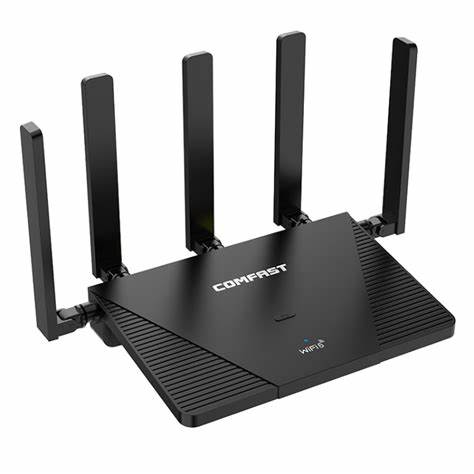
🚨 CVE-2026-15511 A vulnerability was determined in Comfast CF-WR631AX V3 up to 2.7.0.8. Affected by
12 יולי 2026 חשיפה: פגיעות קשה במתגי Comfast CF-WR631AX V3 - מה צריך לדעת

חקירה מקיפה על הפגיעה CVE-2026-15511 במתגי Comfast, הסברים טכניים, המלצות לביטחון ומה צריך לעשות כדי להגן על הרשת שלך

Highlight Clip Tom Lee: Why Ethereum Could Become a $5 Trillion Network
13 יולי 2026 אתריום: האם הרשת תגיע ל-5 טריליון דולר? פרשנות של טום לי

טום לי, אחד מהאנליסטים המובילים בתחום הקריפטו, חושף את הסיבות שבהן אתריום עשויה להפוך לרשת בעלת שווי של 5 טריליון דולר. אנליזה מקיפה על הפוטנציאל של אתריום, הטכנולוגיה מאחורי הרשת, וההשפעה על השוק.

🚨 CVE-2026-15512 A vulnerability was identified in pig-mesh Pig up to 3.9.2. Affected by this issue
13 יולי 2026 פיגור ביטחוני קשה ב-Pig-Mesh: מה זה אומר לך?

התגלה פיגור ביטחוני חמור בפרויקט Pig-Mesh עד גרסה 3.9.2. מאמרים זה מסביר את הסיכונים, את ההשלכות הפוטנציאליות ואת הצעדים הנדרשים כדי להגן על מערכותיך.

🚨 CVE-2026-15514 A weakness has been identified in Metasoft 美特软件 MetaCRM up to 6.4.0 Beta06. This vu
13 יולי 2026 חשיפה: פגיעות קשה במטאסופט MetaCRM - מה זה אומר לך?

התגלתה פגיעות קשה במטאסופט MetaCRM עד גרסה 6.4.0 Beta06. לומדו על הסיכונים, הדרכים להתמודדות ומה צריך לעשות כדי להגן על מערכת ה-CRM שלכם.

🚨 CVE-2026-15515 A security vulnerability has been detected in Tencent PC Manager 18.1.30242.301. Th
13 יולי 2026 חשיפה: פגיעה חמורה ב-Tencent PC Manager - מה זה אומר לך?

התגלתה פגיעה ביטחונית קשה בגרסה 18.1.30242.301 של Tencent PC Manager. לומדים על הסיכונים, הדרכים להתגונן ומה צריך לעשות כדי להגן על מחשבך.