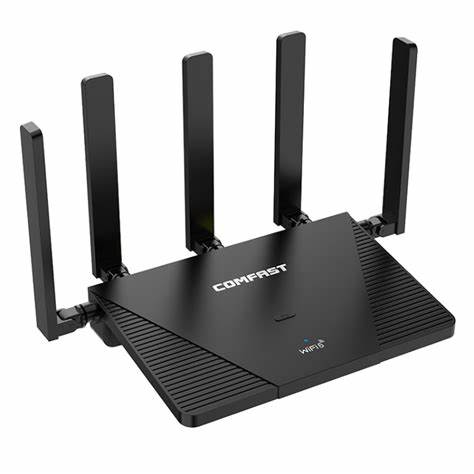
חשיפה: פגיעות קשה במתגי Comfast CF-WR631AX V3 - מה צריך לדעת

חדשות משפטיות
🚨 CVE-2026-15511 A vulnerability was determined in Comfast CF-WR631AX V3 up to 2.7.0.8. Affected by

חקירה מקיפה על הפגיעה CVE-2026-15511 במתגי Comfast, הסברים טכניים, המלצות לביטחון ומה צריך לעשות כדי להגן על הרשת שלך

התגלו פגיעות חמורות במתגי Comfast CF-WR631AX V3 עד גרסה 2. 7. 0. 8, שיכולות לסכן את הביטחון של הרשת הביתית או העסקית. הפגיעה, שזוהתה כ-CVE-2026-15511, מאפשרת למתקיפים לבצע פעולות מסוכנות, כולל גישה לא מורשית למתג, שינוי בהגדרות או אפילו הפעלת התקפות נוספות על הרשת. חשוב מאוד להבין את הטכניקה מאחורי הפגיעה, את הסיכונים שהיא מציבה ואת הצעדים הנדרשים כדי להגן על עצמך. הפגיעה נוצרה עקב חולשה בתהליך האימות של המתג, שמאפשר למתקיפים לבצע התקפות מסוג 'CSRF' (Cross-Site Request Forgery) או 'XSS' (Cross-Site Scripting). זה מאפשר להם לשלוח בקשות מזויפות לשרת המתג, ללא צורך באימות זהות. בנוסף, הפגיעה מאפשרת גישה ישירה למסד הנתונים של המתג, שיכול להכיל מידע רגיש כמו סיסמאות, תצורות רשת ומידע על משתמשים. לפגיעה יש השלכות חמורות, במיוחד עבור משתמשים שמשתמשים במתגים אלה ברשתות ביתיות או עסקיות. מתקיפים יכולים להשתמש בפגיעה כדי לגנוב נתונים, להפעיל התקפות דניאל-אוף-סרביס (DoS) או אפילו להשתלט על המתג לחלוטין. זה יכול לגרום לנזק משמעותי, כולל אובדן מידע, הפרת פרטיות או אף אובדן כסף.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

כדי להגן על עצמך מפני הפגיעה, יש לבצע מספר צעדים. ראשית, יש לעדכן את המתג לגרסה החדשה ביותר, שמכילה תיקונים לביטחון. Comfast כבר הוציאה גרסה חדשה שמסירה את הפגיעה, ולכן חשוב מאוד להתעדכן. בנוסף, יש לבדוק את הגדרות המתג ולהבטיח שהן מוגדרות בצורה בטוחה, כולל שינוי סיסמאות ברירת המחדל, שימוש באימות דו-שלבי וצמצום הגישה למתג רק למשתמשים מורשים. בנוסף, יש לבצע סריקות תקופתיות של הרשת כדי לזהות פעילויות חשודות. ניתן להשתמש בכלים כמו Wireshark או Nmap כדי לבדוק את התעבורה ברשת ולזהות ניסיונות התקפה. גם שימוש במתגים עם תכונות ביטחון מתקדמות, כמו חומת אש או הגנה מפני התקפות DDoS, יכול לסייע בהגנה על הרשת. הפגיעה CVE-2026-15511 היא תזכורת חשובה על חשיבות הביטחון ברשתות. מתגים הם חלק קריטי מהאינפרסטרקטורה של הרשת, ולכן חשוב מאוד להבטיח שהם מוגנים בצורה מספקת. על ידי קיום מעקב אחר עדכוני הביטחון, שימוש בתצורות בטוחות והפעלת כלי הגנה מתקדמים, ניתן להפחית את הסיכון של הפגיעה ברשת שלך. בהמשך, יש לבחון את האפשרות להחליף את המתג אם הוא לא מתעדכן יותר.

Comfast כבר הוציאה גרסה חדשה שמסירה את הפגיעה, אך אם המתג שלך לא תומך בגרסה החדשה, עליך לבחון את האפשרות להחליפו במתג חדש יותר. זה יכול להיות השקעה טובה בביטחון הרשת שלך. לסיכום, הפגיעה CVE-2026-15511 במתגי Comfast CF-WR631AX V3 עד גרסה 2. 8 היא פגיעה חמורה שיכולה לסכן את הביטחון של הרשת שלך. חשוב מאוד לעדכן את המתג, לבדוק את הגדרותיו ולהשתמש בכלים מתקדמים כדי להגן על הרשת. על ידי קיום צעדים אלה, ניתן להפחית את הסיכון של הפגיעה ברשת שלך ולהבטיח שהרשת שלך בטוחה.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
Highlight Clip Tom Lee: Why Ethereum Could Become a $5 Trillion Network
13 יולי 2026 אתריום: האם הרשת תגיע ל-5 טריליון דולר? פרשנות של טום לי

טום לי, אחד מהאנליסטים המובילים בתחום הקריפטו, חושף את הסיבות שבהן אתריום עשויה להפוך לרשת בעלת שווי של 5 טריליון דולר. אנליזה מקיפה על הפוטנציאל של אתריום, הטכנולוגיה מאחורי הרשת, וההשפעה על השוק.

🚨 CVE-2026-15512 A vulnerability was identified in pig-mesh Pig up to 3.9.2. Affected by this issue
13 יולי 2026 פיגור ביטחוני קשה ב-Pig-Mesh: מה זה אומר לך?

התגלה פיגור ביטחוני חמור בפרויקט Pig-Mesh עד גרסה 3.9.2. מאמרים זה מסביר את הסיכונים, את ההשלכות הפוטנציאליות ואת הצעדים הנדרשים כדי להגן על מערכותיך.

🚨 CVE-2026-15514 A weakness has been identified in Metasoft 美特软件 MetaCRM up to 6.4.0 Beta06. This vu
13 יולי 2026 חשיפה: פגיעות קשה במטאסופט MetaCRM - מה זה אומר לך?

התגלתה פגיעות קשה במטאסופט MetaCRM עד גרסה 6.4.0 Beta06. לומדו על הסיכונים, הדרכים להתמודדות ומה צריך לעשות כדי להגן על מערכת ה-CRM שלכם.

🚨 CVE-2026-15515 A security vulnerability has been detected in Tencent PC Manager 18.1.30242.301. Th
13 יולי 2026 חשיפה: פגיעה חמורה ב-Tencent PC Manager - מה זה אומר לך?

התגלתה פגיעה ביטחונית קשה בגרסה 18.1.30242.301 של Tencent PC Manager. לומדים על הסיכונים, הדרכים להתגונן ומה צריך לעשות כדי להגן על מחשבך.

🚨 CVE-2026-15518 A vulnerability has been found in AREA 17 Twill CMS up to 3.6.0. The impacted eleme
13 יולי 2026 חשיפה: פגיעות קשה ב-AREA 17 Twill CMS עד גרסה 3.6.0 - מה עליך לדעת

חשיפה של פגיעות קשה ב-AREA 17 Twill CMS עד גרסה 3.6.0, כולל הסברים על הסיכונים, הדרכים להתמודדות ולהתקנת תיקונים. מידע חיוני למפתחי אתרים ולמנהלי מערכות.

🚨 CVE-2026-15551 Integer overflow or wraparound vulnerability in Samsung Open Source rlottie allows
13 יולי 2026 התקפת Integer Overflow או Wraparound בחלון הרלווטי של סמסונג: מה זה אומר לך?

חקירה מקיפה על פגיעות CVE-2026-15551 בחלון הרלווטי של סמסונג, הסברים מקצועיים על אופן הפעולה, הסכנות הפוטנציאליות והדרכים להגן על עצמך.

🚨 CVE-2026-15516 A vulnerability was detected in MacCMS Pro up to 2022.1000.3005. Impacted is the fu
13 יולי 2026 חשיפה: פגיעה קשה במערכת MacCMS Pro - מה זה אומר לך?

התגלתה פגיעה חמורה במערכת MacCMS Pro עד גרסה 2022.1000.3005. האם אתה בטוח שהאתר שלך מוגן? תגלה את כל הפרטים על CVE-2026-15516, את הסיכונים והדרכים להגן על עצמך.